ROI von Security-Investments: So messen und kommunizieren Sie den echten Mehrwert
- by blacklens.io Team
- Published
- 2 min read
This article is currently only available in German.
In der modernen Bedrohungslandschaft ist Cybersicherheit längst keine reine IT-Angelegenheit mehr – sie ist ein geschäftskritischer Faktor. Doch während Budgets für Sales oder Marketing oft leicht zu rechtfertigen sind, stehen CISOs und IT-Verantwortliche regelmäßig vor der Herausforderung, den Return on Investment (ROI) ihrer Sicherheitsausgaben zu belegen.
Warum ist das so schwierig? Weil der Erfolg von Security oft darin besteht, dass nichts passiert. In diesem Beitrag zeigen wir Ihnen, wie Sie weg von der reinen Kostenbetrachtung kommen und den Wert Ihrer Sicherheitsstrategie messbar machen.
Das Problem: Security als „Kostenstelle“
Traditionell wird Cybersicherheit oft als notwendiges Übel oder Versicherungspolice betrachtet. Wenn keine Angriffe stattfinden, stellt das Management die Frage: „Warum geben wir so viel Geld aus?“ Wenn ein Vorfall passiert, heißt es: „Warum haben wir so viel ausgegeben, wenn es doch nicht geholfen hat?“
Um diesen Kreislauf zu durchbrechen, müssen wir Security-Metriken in eine Business-Sprache übersetzen.
Key Metrics: Erfolg messbar machen
Um den ROI zu berechnen, reicht es nicht aus, die Anzahl der blockierten Phishing-Mails zu zählen. Wir müssen uns auf KPIs konzentrieren, die die Cyber Resilience und die operationelle Effizienz widerspiegeln:
- MTTD (Mean Time to Detect): Wie schnell identifizieren wir eine Bedrohung? Eine geringere MTTD reduziert die Verweildauer (Dwell Time) von Angreifern und minimiert potenzielle Schäden.
- MTTR (Mean Time to Respond): Wie schnell können wir einen Incident isolieren und beheben? Zeit ist hier wortwörtlich Geld.
- Cost per Incident: Durch den Vergleich der Kosten eines abgewehrten Angriffs mit den potenziellen Kosten eines erfolgreichen Data Breach (inklusive Ransomware-Zahlungen, Downtime und Reputationsschaden) lässt sich der verhinderte Verlust (Loss Avoidance) direkt beziffern.
- Vulnerability Remediation Time: Die Geschwindigkeit, mit der kritische Schwachstellen geschlossen werden, bevor sie ausgenutzt werden können.
Strategische Kommunikation mit dem Board
Technische Reports sind notwendig, überzeugen auf Management-Ebene jedoch erst dann, wenn sie klar in Risiken und geschäftliche Auswirkungen übersetzt werden.
- Alignment mit Business-Zielen: Zeigen Sie auf, wie Security neue Geschäftsfelder ermöglicht (z. B. durch Compliance-Zertifizierungen, die für Großkunden notwendig sind).
- Reduzierung von Downtime: Security sorgt für Business Continuity. Jeder Tag Stillstand durch einen Cyberangriff kostet Summe X – diese Kosten durch präventive Maßnahmen zu senken, ist direkter ROI.
- Effizienz & Skalierbarkeit: Automatisierte Prozesse verkürzen Reaktionszeiten, reduzieren manuellen Aufwand und ermöglichen es Security-Teams, mit steigender Bedrohungslage effizient zu skalieren.
Fazit: Von der Verteidigung zur Wertschöpfung
Der ROI von Security-Investments liegt nicht nur in der Vermeidung von Strafzahlungen oder Schlagzeilen. Er liegt in der Stabilität und dem Vertrauen, das ein Unternehmen ausstrahlt. Wer heute in Transparenz, schnelle Detection-Mechanismen und eine klare Priorisierung investiert, schützt nicht nur seine Assets, sondern sichert sich einen Wettbewerbsvorteil.
More articles
Citrix NetScaler: two zero-days, and patching alone is not enough
Two zero-days in Citrix NetScaler ADC and Gateway are under active exploitation: which builds are affected and what to do before and after updating.
- 4 min read
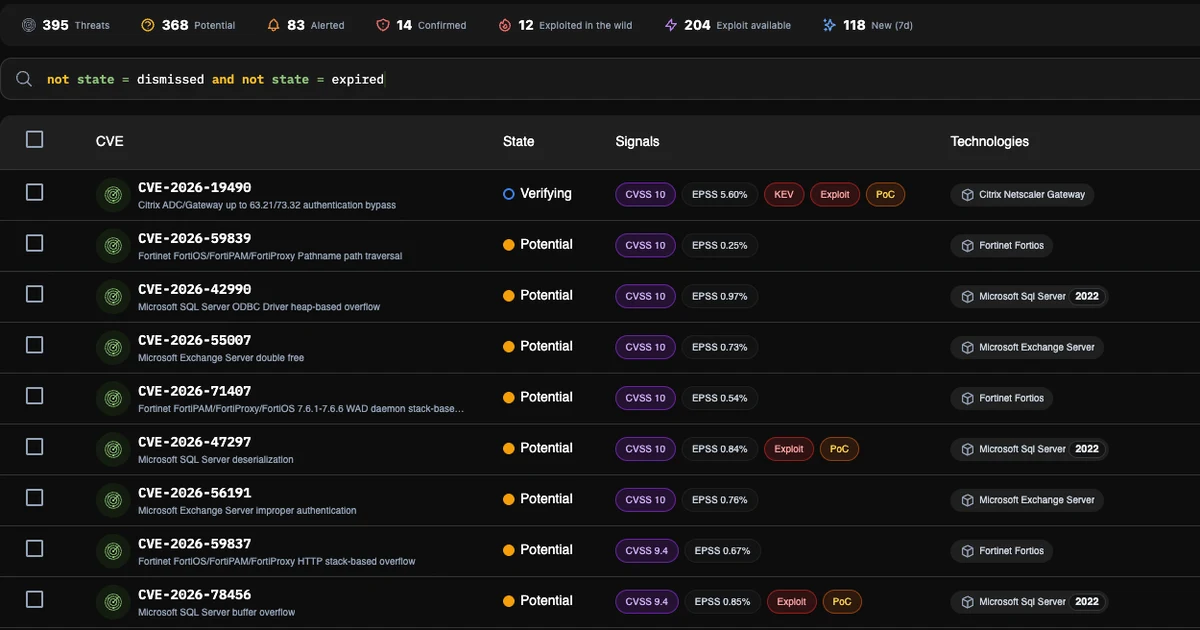
Threat Center: From CVE alarm to confirmed exposure
The blacklens.io Threat Center is your early warning system for new vulnerabilities: it shows which CVEs affect your systems and confirms it by scan.
- 3 min read
NISG 2026: Austria's NIS2 deadlines from 1 October
Austria's NISG 2026 enters into force on 1 October. Which deadlines apply for registration and self-declaration, and what evidence you need to produce them.
- 5 min read
See your attack surface within 24 hours.
We set up your workspace and walk you through the first findings.
- 14 days free, all features
- No credit card required
- We walk you through your first findings