Fortinet Hardening Release: Patchen ohne Advisory
Fortinet liefert am 22. Oktober 2026 kritische Fixes für FortiOS, FortiManager und FortiAnalyzer aus. Die Advisories mit CVE-Nummern folgen am 10. November.
- von blacklens.io Team
- Veröffentlicht
- 5 Min. Lesezeit
Fortinet liefert am 22. Oktober 2026 Sicherheitsupdates für FortiOS, FortiManager und FortiAnalyzer aus, einen Tag nach FortiMail und FortiAuthenticator. Als kritisch und hoch eingestuft – aber ohne CVE-Nummer, ohne CVSS-Wert und ohne Angriffsbeschreibung. Die Advisories folgen erst am 10. November. Wer diese Woche patcht, schließt Lücken, die er nicht benennen kann.
Was Fortinet am 22. Oktober ausliefert
Das Security Hardening Release ist ein gebündelter Satz Sicherheitsupdates für fünf Produktlinien, angekündigt am 21. Oktober 2026 von Fortinet-CISO Carl Windsor in Fortinets CISO-Blog. FortiMail und FortiAuthenticator sind seit dem 21. Oktober verfügbar. Zum Inhalt steht dort ein Satz: „These releases include critical and high-severity fixes.“
| Branch | FortiOS | FortiManager und FortiAnalyzer |
|---|---|---|
| 8.0 | 8.0.2 | 8.0.2 |
| 7.6 | 7.6.8 | 7.6.8 |
| 7.4 | 7.4.13 | 7.4.12 |
| 7.2 | 7.2.14 | 7.2.13 |
Betroffen ist jeweils alles darunter. Für FortiMail gelten 8.0.2, 7.6.7 und 7.4.9, für FortiAuthenticator 8.0.4 und 6.6.11; FortiMail 7.2 bekommt keinen Fix, sondern den Wechsel auf die 7.4er-Reihe. FortiSASE aktualisiert Fortinet selbst, FortiManager Cloud kann einen manuellen Schritt erfordern.
Warum es keine CVE-Nummern gibt
Die Advisories erscheinen laut Fortinet erst am nächsten Patch Tuesday, dem 10. November, auf der Advisory-Seite des Fortinet Product Security Incident Response Team – als Teil einer „ongoing commitment to responsible transparency while balancing customer security“. Knapp drei Wochen Vorsprung für Betreiber, so ist es gedacht.
Die Herkunft der Lücken erklärt die Bündelung. Sie stammen nicht von externen Meldern, sondern aus Fortinets eigenem KI-gestützten Testprogramm; Fortinet dankt Anthropic, OpenAI, Google und SpaceX für die Zusammenarbeit. Wie das abläuft, hat Windsor im Juni 2026 beschrieben: Mehrere Frontier-Modelle gleichen den Quellcode mit einem zuvor erstellten Bedrohungsmodell der Firmware ab; was übrig bleibt, validiert ein Penetrationstest. Bei über 100 Tests in 30 Produktfamilien waren 40 Prozent der Befunde echte Treffer und 30 Prozent Fehlalarme. Was im April mit Claude Mythos als Ausblick begann, kommt jetzt als Firmware-Update.
Ein Patch ohne CVE-Nummer ist für Scanner und Richtlinien unsichtbar
Schwachstellen-Scanner, Patch-Richtlinien und Ticketsysteme arbeiten mit CVE-Nummern. Fehlt die Nummer, fehlt alles, was daran hängt: kein NVD-Eintrag, kein EPSS-Wert, kein Eintrag im CISA-KEV-Katalog, kein CVSS-Wert, ab dem eine Patch-Richtlinie greift. Ein Change-Antrag, der seine Begründung sonst aus CVE-Nummer und Schweregrad bezieht, stützt sich in diesen 19 Tagen allein auf die Ankündigung des Herstellers.
Damit verschiebt sich die Frage: nicht mehr, welche CVE uns betrifft, sondern welche Version auf welchem erreichbaren Gerät läuft – und ob sie älter ist als die gepatchte. Auch die Risikoabwägung verliert ihre Grundlage, denn über Angriffsvoraussetzungen und Ausnutzbarkeit lässt sich vor dem 10. November nichts sagen. Bleibt die Erreichbarkeit von außen: Ein FortiManager, der im Internet steht, ist das Problem – mit oder ohne CVE-Nummer.
Patch Diffing: die Uhr läuft ab dem Release
Der Vorsprung, den die zurückgehaltenen Advisories schaffen sollen, gilt nur für den, der liest – nicht für den, der vergleicht. Fortinet benennt das Risiko selbst: Mit der Veröffentlichung zeigt der Patch, wo im Code sich etwas geändert hat. Besonders gut taugen die Modelle laut dem Juni-Beitrag für genau das – „analyzing firmware, assessing changes between versions, and developing proof-of-concept exploits“. Fortinet rechnet mit Exploits in Stunden bis Tagen statt Wochen; der FortiGuard-Bericht 2026 beziffert die Zeit bis zur Ausnutzung bei kritischen Ausbrüchen mit 24 bis 48 Stunden, nach 4,76 Tagen im Schnitt 2024.
Dass Fortinet-Geräte ein bevorzugtes Ziel sind, ist belegt: Im CISA-KEV-Katalog stehen mit Stand 21. Oktober 2026 32 Einträge zu Fortinet-Produkten, zwei aus diesem Monat; wie konsequent Angreifer exponierte Management-Oberflächen abarbeiten, zeigte FortiBleed. Für die Lücken aus diesem Release ist bislang keine Ausnutzung bekannt; Fortinet nennt die Fixes ausdrücklich vorbeugend.
Was jetzt zu tun ist
Fortinet empfiehlt, das Release als vorrangige Änderung zu behandeln, nicht als Routinewartung, und nennt vier Schritte:
- Inventar: jede FortiManager-Installation und jede FortiOS-Instanz erfassen, die aus dem Internet erreichbaren zuerst.
- Wartungsfenster: für exponierte Systeme auf den 22. und 23. Oktober legen.
- Konfiguration sichern: vor dem Upgrade, nicht danach.
- Logs prüfen: auf ungewöhnliche administrative Zugriffe und nicht genehmigte Konfigurationsänderungen, vor und nach dem Patchen.
Wo sich nicht sofort aktualisieren lässt, empfiehlt Fortinet, die Management-Zugänge über HTTPS und SSH auf vertrauenswürdige Adressen zu begrenzen, FortiManager vom Internet zu trennen und MFA für alle Administratorkonten zu erzwingen. Fortinet dazu: „These steps reduce risk but do not replace the need for a timely upgrade.“
Nicht zu verwechseln: PHP2Shell läuft parallel
Die beiden PHP-Lücken vom 21. Oktober gehören nicht zu diesem Release. Fortinet führt sie getrennt im Advisory FG-IR-26-186 und stuft CVE-2026-109618 dort als kritisch mit CVSS 9.8 ein. Laut einer Auswertung von Help Net Security vom 22. Oktober listet Fortinet zwölf Produkte als nicht betroffen, darunter FortiOS, FortiManager, FortiAnalyzer, FortiMail und FortiWeb, und zwölf weitere als in Prüfung. Palo Alto Networks meldet PAN-OS und Panorama in allen Versionen als betroffen, noch ohne Fix. Mechanismus und Sofortmaßnahmen stehen in unserem Beitrag zu PHP2Shell. Für Fortinet-Betreiber sind das diese Woche zwei getrennte Aufgaben.
Was hilft – und warum Sichtbarkeit entscheidet
Solange die CVE-Nummern fehlen, ist das Versionsinventar die einzige belastbare Grundlage. blacklens.io erfasst über Attack Surface Management laufend von außen, welche Dienste erreichbar sind und welche Technologien in welcher Version darauf laufen; das Technologie-Inventar ist nach Hersteller und Produkt filterbar, interne Installationen deckt der Sentry Agent ab. Das beantwortet die Frage, die diese Woche zählt: Wo läuft eine Version älter als 7.6.8, und ist sie aus dem Internet erreichbar?
Das Threat Center gleicht neue CVEs in Echtzeit mit diesem Inventar ab und weist aus, ob ein Treffer auf der exakten Version beruht oder nur auf dem Produkt – für dieses Release beginnt das am 10. November, vorher gibt es keine Nummern zum Abgleichen. Diese Woche ist das Release eine Inventarfrage. Die Schwachstellenfrage kommt im November.
Häufige Fragen
- Das Security Hardening Release ist ein gebündelter Satz Sicherheitsupdates, den Fortinet am 21. und 22. Oktober 2026 für FortiMail, FortiAuthenticator, FortiOS, FortiManager und FortiAnalyzer ausgeliefert hat. Fortinet stuft die behobenen Lücken als kritisch und hoch ein, nennt aber vorerst keine CVE-Nummern, keine CVSS-Werte und keine Angriffsvoraussetzungen. Die Advisories erscheinen laut Ankündigung am 10. November 2026. Gefunden wurden die Lücken im KI-gestützten Testprogramm von Fortinet.
Weitere Beiträge
PHP2Shell: Die Angriffe begannen vier Tage vor dem Patch
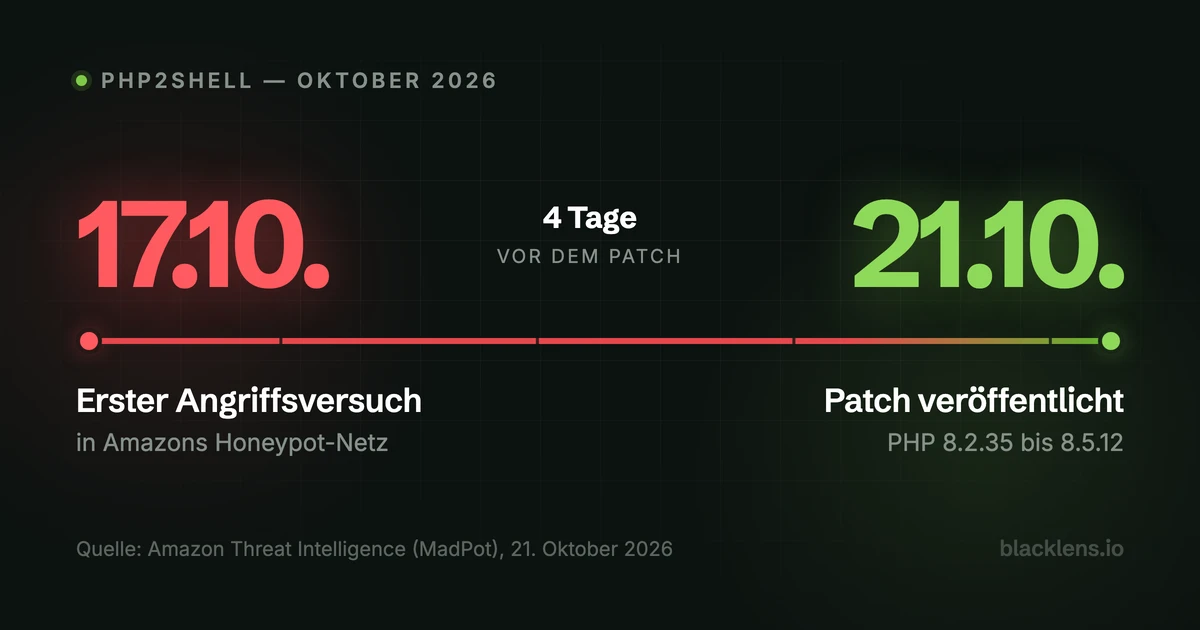
Amazon fand den ersten PHP2Shell-Angriffsversuch am 17. Oktober 2026, vier Tage vor der Offenlegung. Das verschiebt den Zeitraum jeder Prüfung.
- 5 Min. Lesezeit
PHP2Shell: Patches sind da, die Ursache war eine andere
PHP hat am 21. Oktober 2026 Patches für zwei kritische RCE-Lücken veröffentlicht. Die Ursache liegt im PHP-Core, nicht in Session Upload Progress.
- 8 Min. Lesezeit
REA: Was KI-Reverse-Engineering in Ihren Anwendungen findet
Mit REA zerlegen KI-Agenten Apps, Binärdateien und Firmware ohne Quellcode. Welche Schlüssel, Schnittstellen und Lücken das offenlegt und was hilft.
- 4 Min. Lesezeit
Sehen Sie Ihre Angriffsfläche in 24 Stunden.
Wir richten Ihren Workspace ein und besprechen die ersten Funde mit Ihnen.
- 14 Tage kostenlos, voller Funktionsumfang
- Keine Kreditkarte nötig
- Erste Funde besprechen wir gemeinsam