
Lösungen
Lieferketten-Monitoring: Risiken bei Partnern früh erkennen
Supply-Chain-Monitoring macht Risiken bei Lieferanten sichtbar. blacklens.io bewertet Ihre Lieferanten jede Woche von A bis F und meldet, wenn einer auf einer Ransomware-Leak-Site auftaucht.
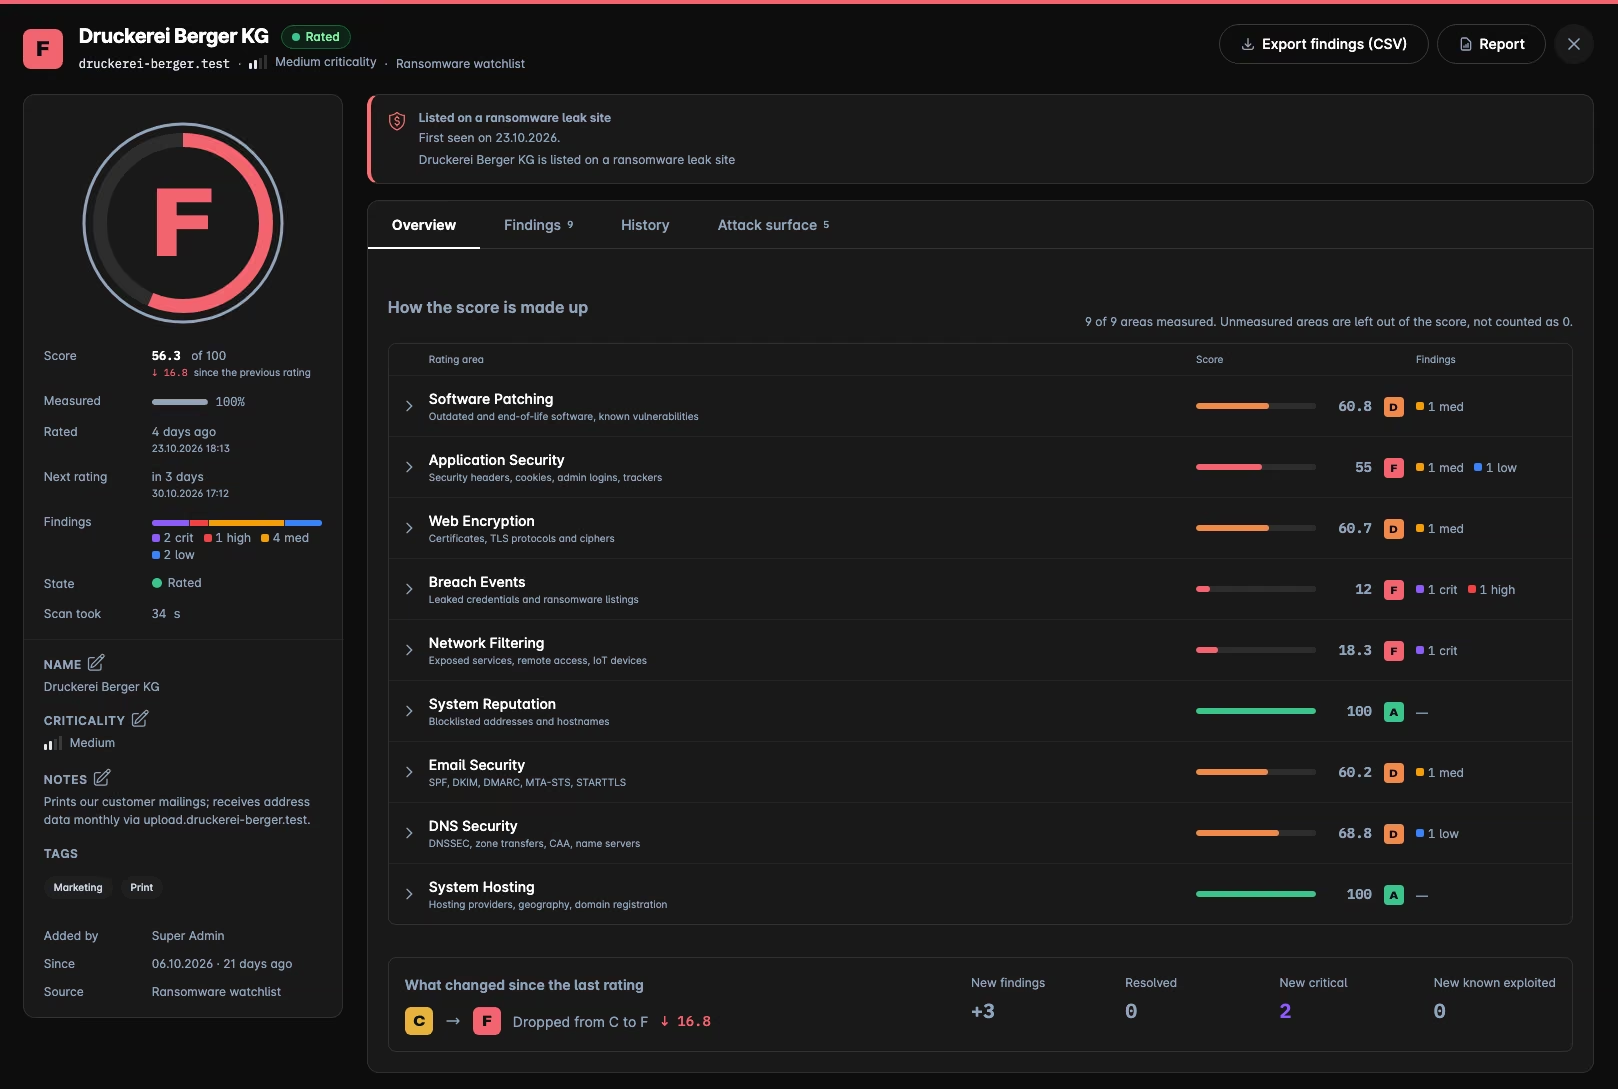
Darstellungen mit Beispieldaten.
Herausforderungen in modernen Lieferketten
Keine Sicht auf die Sicherheit Dritter
Wie gut ein Partner seine Systeme patcht und absichert, wissen Sie meist nur aus seiner Selbstauskunft.
Kompromittierte Anbieter mit Zugriff
Ein Dienstleister mit Fernwartung, dessen Konten im Darknet gehandelt werden, führt direkt in Ihr Netz.
Späte Information
Ob ein Partner kompromittiert ist, erfahren Sie oft erst Wochen später vom Lieferanten selbst.
Regulatorische Anforderungen
NIS2, DORA und ISO 27001 verlangen eine dokumentierte, laufende Überwachung der Lieferkette.
So überwacht blacklens.io Ihre Lieferkette
Die Bewertung zeigt schwache Lieferanten vor einem Vorfall, die Watchlist meldet sie nach einem Angriff. Darknet-Funde und neue CVEs ergänzen das Bild.
- CVE veröffentlicht08:12
- 2 Assets im Inventar betroffen09:00
- Per PoC-Scan bestätigt09:26
- Alert in Microsoft Teams09:27
Darstellungen mit Beispieldaten.
In vier Schritten zur überwachten Lieferkette
- 1
Lieferanten importieren
Lieferanten als Liste oder CSV aufnehmen oder direkt aus der Ransomware-Watchlist übernehmen.
- 2
Bewerten und abgleichen
Lieferanten werden alle sieben Tage neu bewertet, die Watchlist etwa alle 30 Minuten abgeglichen.
- 3
Alert bei Veränderung
„Supplier risk increased“ bei schlechterer Bewertung, „Ransomware threat discovered“ bei Leak-Site-Treffern.
- 4
Nachweise ablegen
Der Supply-Chain-Report geht zeitgesteuert an ISMS und Einkauf, der Bewertungsverlauf bleibt nachvollziehbar.
Beispiel aus der Praxis
Maschinenbauer sichert seine Zulieferplattform
blacklens.io fand die öffentlich erreichbare Entwicklungsumgebung eines Partners mit gültigem Zugangstoken für produktive APIs, dazu den geleakten Zugang eines IT-Dienstleisters im Darknet.
Ergebnis: Der Kunde reagierte innerhalb weniger Stunden, bevor Schaden entstand.
Nachweise für NIS2, DORA und ISO 27001
Bewertungsverlauf, Supply-Chain-Report, Alert-Historie und Aktivitätsprotokoll dokumentieren, wie Sie Ihre Lieferanten überwachen und auf Veränderungen reagieren.
Darstellungen mit Beispieldaten.
Häufige Fragen
- Supply-Chain-Monitoring (Lieferketten-Monitoring) ist die regelmäßige Beobachtung der digitalen Abhängigkeiten eines Unternehmens: IT-Dienstleister, Cloud-Anbieter, Software-Lieferanten und technische Subunternehmer, deren Kompromittierung sich direkt auf die eigene Sicherheit auswirkt. Ziel ist, Schwächen bei Partnern vor einem Vorfall zu sehen und von einem Vorfall nicht aus der Presse, sondern aus dem eigenen Alarmsystem zu erfahren. NIS2 (Artikel 21 Absatz 2 Buchstabe d), DORA (ICT-Drittparteienrisiko) und ISO 27001 (A.5.19 bis A.5.22) verlangen genau diese Sicht auf die Lieferkette.
Welcher Lieferant hat sich diese Woche verschlechtert?
Sehen Sie im 14-tägigen Test Note, Findings und Ransomware-Einträge für Ihre wichtigsten Lieferanten.
- 14 Tage kostenlos, voller Funktionsumfang
- Keine Kreditkarte nötig
- Erste Funde besprechen wir gemeinsam