
Enterprise
Alle Gesellschaften und Standorte in einer Sicht
Tochterfirmen, Zukäufe und Cloud-Konten in einer Plattform: eigene Workspaces je Gesellschaft, zentral priorisiert und angebunden an SIEM, Ticketsystem und Identity Provider.
Große Umgebungen, verteilte Verantwortung
Jede Gesellschaft betreibt ihre eigene IT, Angreifer sehen eine gemeinsame Angriffsfläche.
Gewachsene Strukturen
Tochterfirmen, Standorte und Zukäufe mit eigener IT und eigenen Dienstleistern.
Unbekannte Netze
IP-Bereiche und Domains aus Projekten und Zukäufen fehlen in jedem Inventar.
Werkzeuge ohne Zusammenhang
Scanner, Cloud-Konsolen und Threat Feeds liefern Rohdaten in getrennten Silos.
Nachweise für Aufsicht und Kunden
NIS2, DORA, ISO 27001 und Kundenaudits verlangen belegbare Prozesse.
Eine Plattform, die Ihre Konzernstruktur abbildet
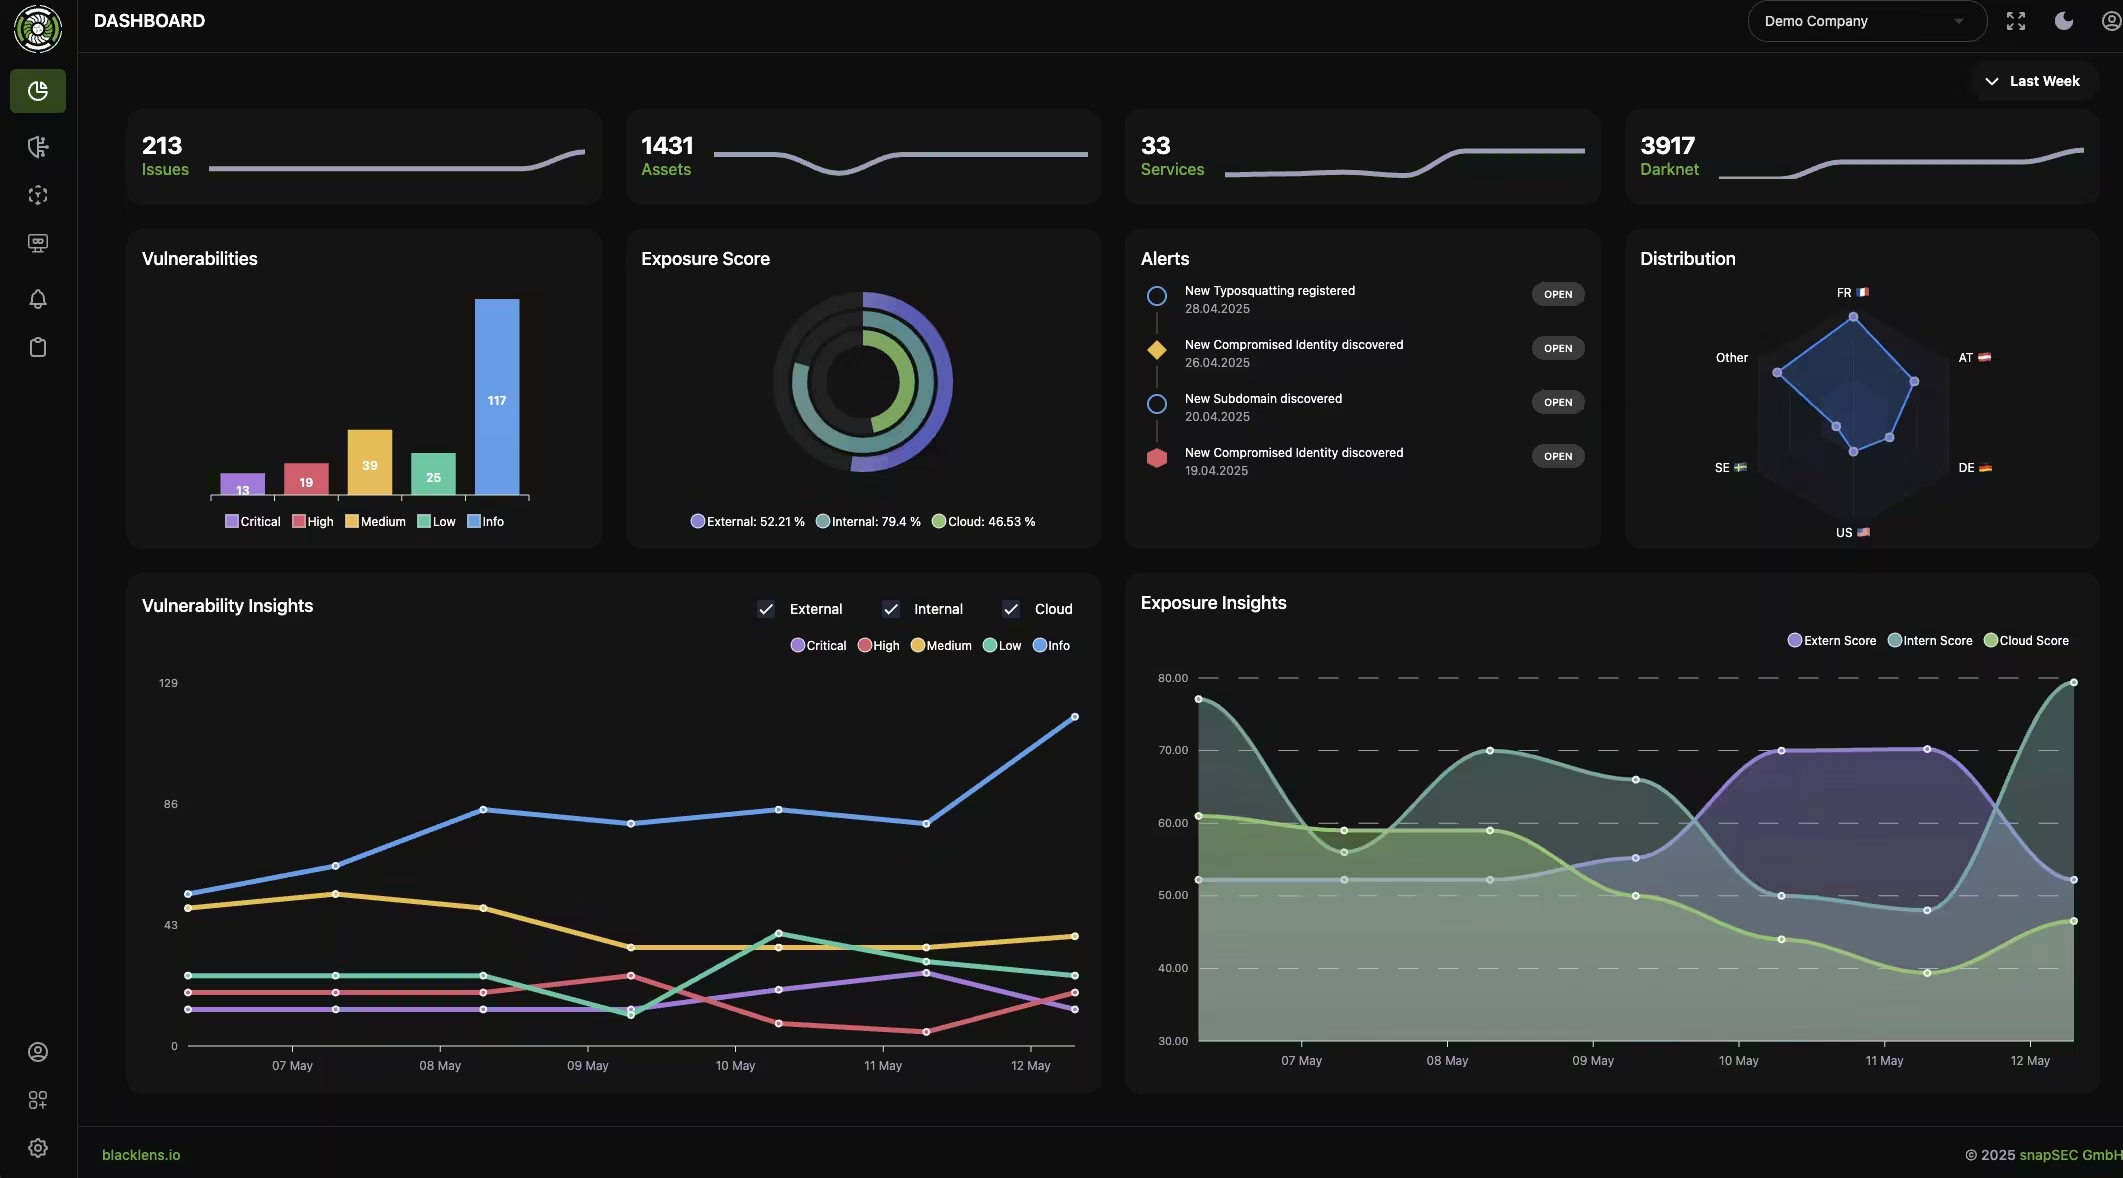
Zentral steuern, lokal verantworten: Jede Gesellschaft sieht ihre Funde, die Konzern-IT sieht alle.
Darstellungen mit Beispieldaten.
Auch die Netze, die niemand mehr kennt
Scope-Vorschläge aus RIPE-Daten, Threat Intelligence und verbundenen Cloud-Konten finden IP-Bereiche und Domains aus Zukäufen und alten Projekten. Intern scannt Sentry an jedem Standort.
Darstellungen mit Beispieldaten.
Scope-Vorschläge
Neue Netze und Domains zur Freigabe statt manueller Listen.
Sentry je Standort
Als VM oder Docker-Container, beliebig viele Agents, auch für OT und Active Directory.
Technologie-Inventar
Neue CVEs in Echtzeit mit dem Inventar aller Gesellschaften abgeglichen.
Nachweise für Vorstand, Aufsicht und Revision
Zeitgesteuerte Berichte je Gesellschaft, eine Lieferanten-Watchlist gegen Ransomware-Leak-Sites und Pentests im vereinbarten Rhythmus: Nachweise für NIS2, DORA und ISO 27001.
Darstellungen mit Beispieldaten.
Executive-Report je Gesellschaft
Exposure Score mit Verlauf, zeitgesteuert per E-Mail.
Lieferkette im Blick
Lieferanten-Watchlist per CSV, abgeglichen mit Ransomware-Leak-Sites.
Pentests im eigenen Rhythmus
Wöchentlich bis jährlich je Ziel, mit Retest und Bericht.
So läuft die Einführung
- 1
Demo
Struktur klären
Wir zeigen die Plattform mit Ihren Domains und planen Workspaces, Rollen und Anbindungen.
- 2
Pilot
Eine Gesellschaft zuerst
14 Tage mit vollem Funktionsumfang, die externe Angriffsfläche ab dem ersten Tag.
- 3
Rollout
Gesellschaft für Gesellschaft
Weitere Workspaces, SSO, Sentry je Standort, Alerts in SIEM und Ticketsystem.
- Berechtigungen in System- und eigenen Rollen
- 53
- Endpunkte in der REST-API
- 250+
- Integrationen, inkl. Sentinel und Elastic
- 15
- Hosts je Sentry-Agent, beliebig viele Agents
- 2.500
Im Einsatz bei Industrie, Handel, Software und IT-Dienstleistern in der DACH-Region.


Häufige Fragen
- Über Mandant und Workspaces. Jede Gesellschaft oder jeder Standort erhält einen eigenen Workspace mit eigenem Scope, eigenen Modulen, Berichten und Benachrichtigungsrichtlinien. Die Konzern-IT sieht alle Workspaces im Portfolio-Dashboard, lokale Teams über ihre Rolle nur den eigenen. Auch die KI-Funktionen schalten Sie je Workspace frei.
Weiterführende Seiten
Planen wir Ihre Struktur gemeinsam
In einer Demo zeigen wir Workspaces, Rollen, SSO und die Anbindung an Ihr SIEM, mit Ihren eigenen Domains. Danach starten Sie mit einer Gesellschaft als Pilot.
- 14 Tage kostenlos, voller Funktionsumfang
- Keine Kreditkarte nötig
- Erste Funde besprechen wir gemeinsam