
Release Notes
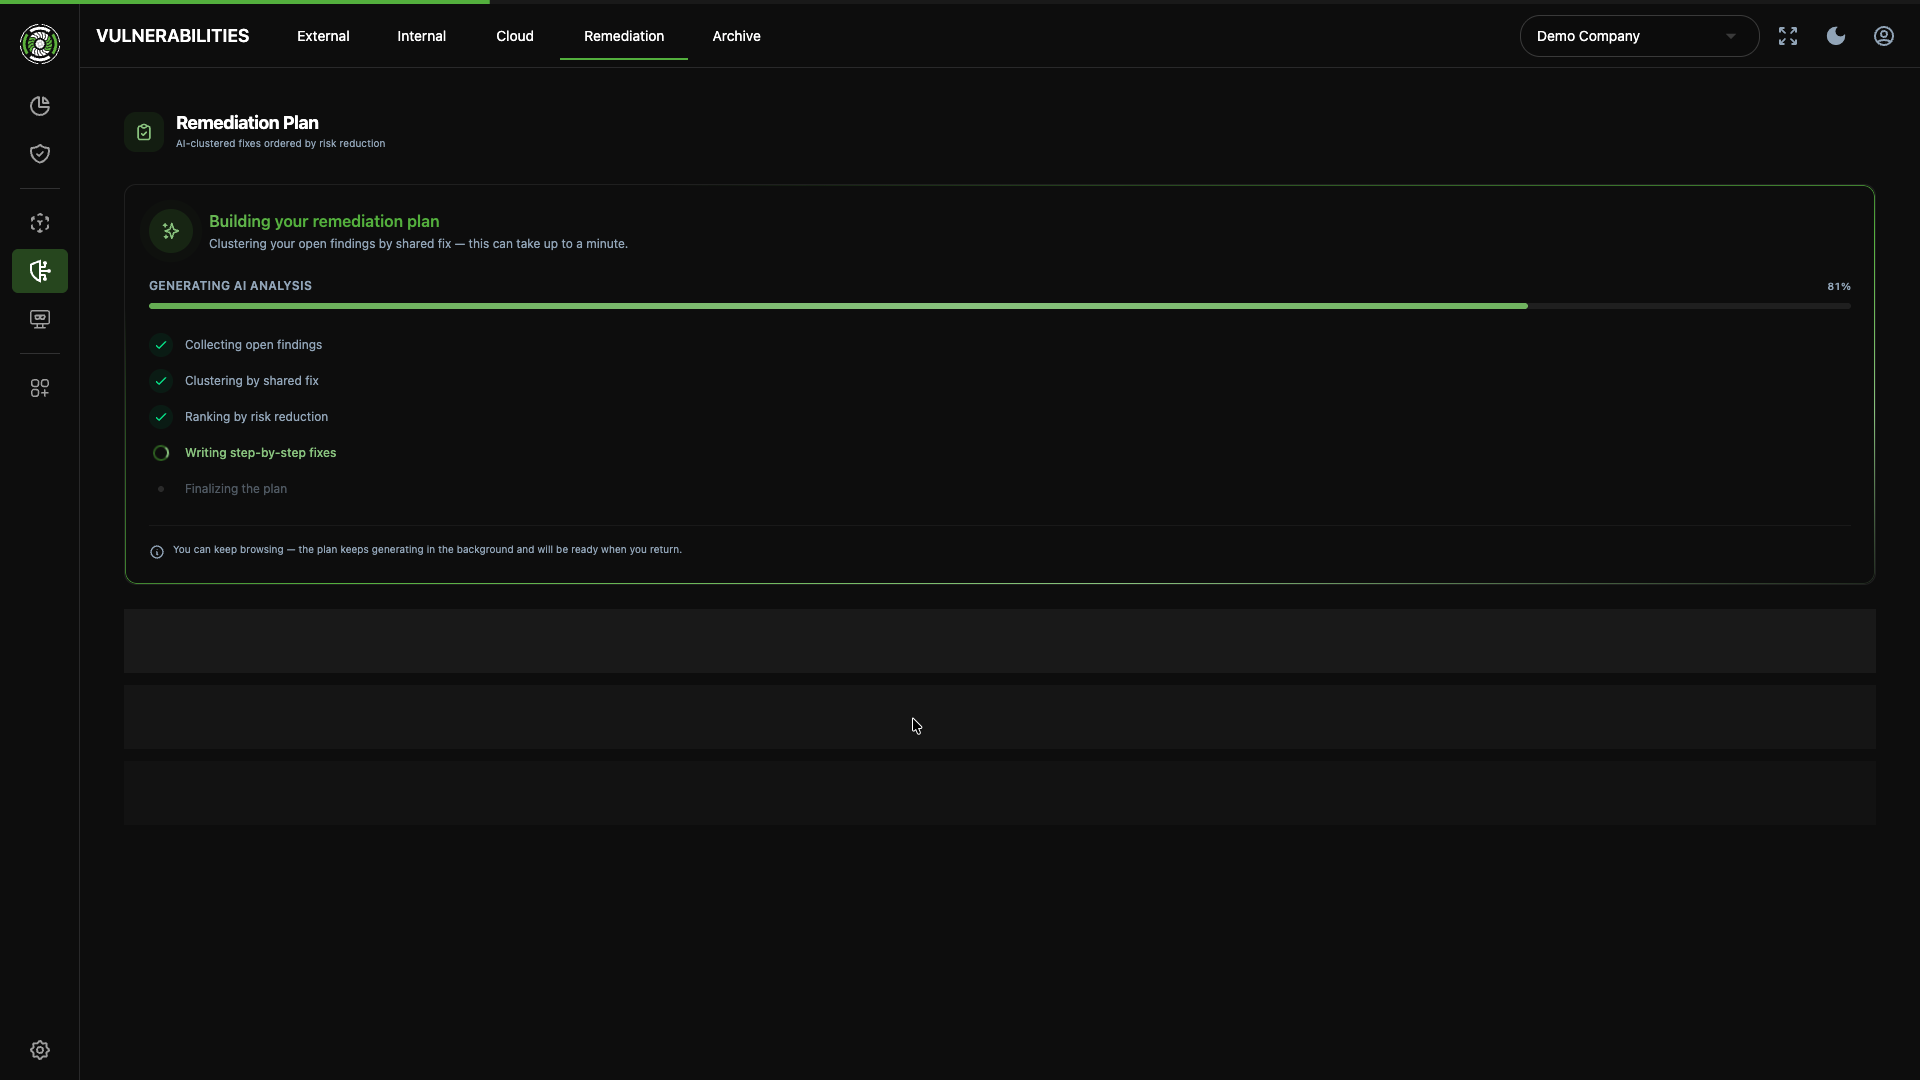
Was zuerst? Intelligente Schwachstellen-Priorisierung mit blacklens
Was zuerst, warum, und wie? blacklens macht aus offenen Findings einen priorisierten Maßnahmenplan – sortiert nach Risikoreduktion, mit…
- 5 Min. Lesezeit
blacklens.io findet exponierte Systeme, ausnutzbare Schwachstellen und geleakte Zugangsdaten und sagt Ihnen, was zuerst zu tun ist.
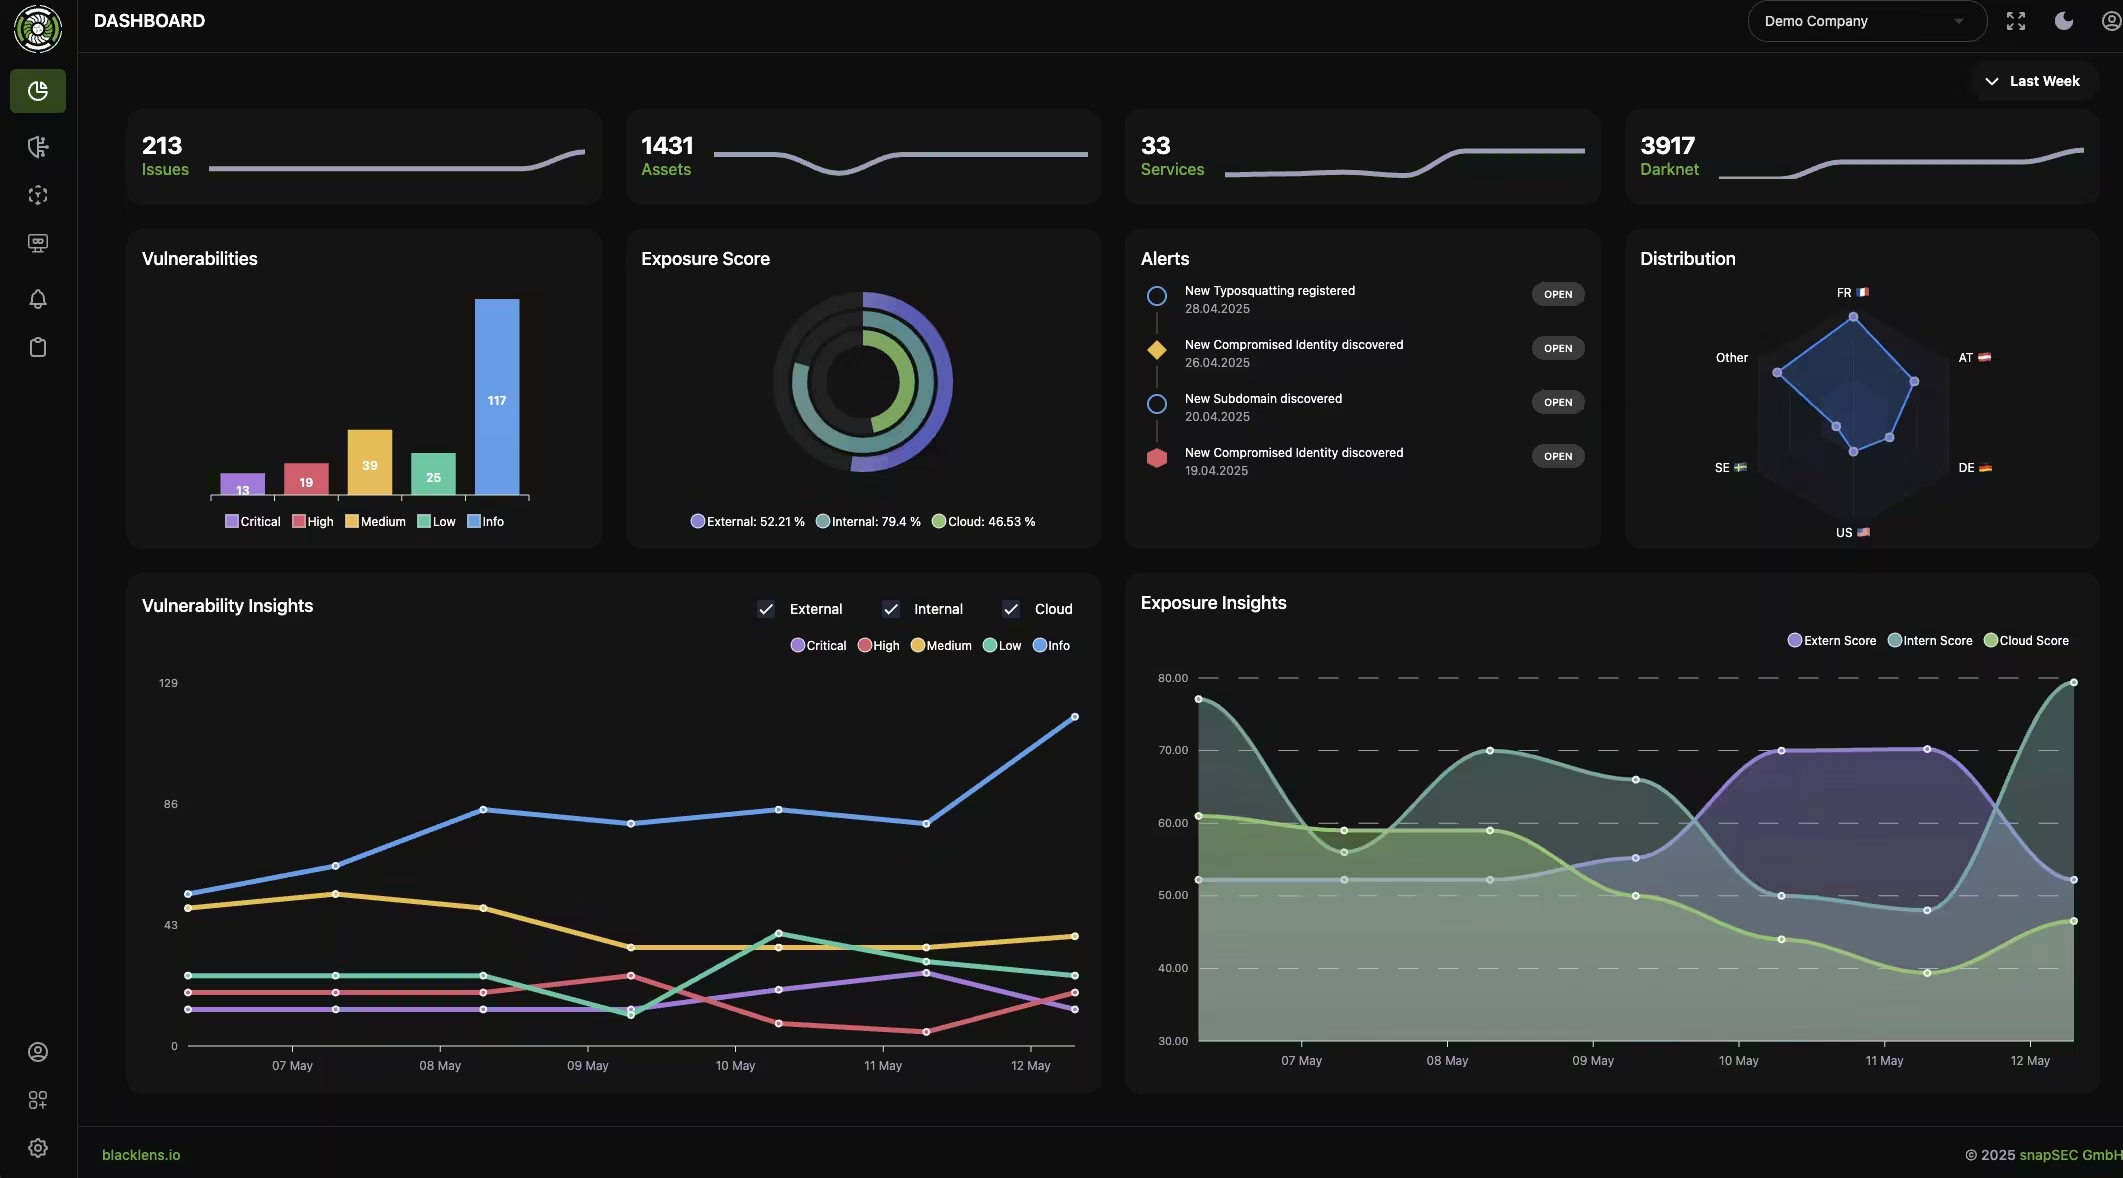
Darstellungen mit Beispieldaten.
Im Einsatz bei Industrie, Handel, Software und IT-Dienstleistern in der DACH-Region.


So funktioniert es
Vier Schritte, eine Plattform: finden, was exponiert ist, bewerten, was zählt, früh warnen und die Behebung belegen.
Schritt 1 von 4
Darstellungen mit Beispieldaten.
blacklens.io findet externe, interne und Cloud-Assets automatisch, auch vergessene Systeme, Shadow IT und Lookalike-Domains.
Attack Surface Management ansehen
EPSS, CISA KEV und die Exploit-Lage zeigen, was wirklich zählt. Die KI erklärt jeden Fund, als self-hosted LLM in Europa.
Vulnerability Management ansehen
Neue CVEs werden in Echtzeit mit Ihrem Inventar abgeglichen. Dazu melden wir geleakte Identitäten und Lieferanten auf Leak-Sites.
Ein Workflow für alle Funde: zuweisen, beheben, nach dem Re-Scan automatisch schließen und den Fortschritt per Bericht belegen.
Unified Vulnerability Management ansehen
Darstellungen mit Beispieldaten.
blacklens.io zeigt das ganze Bild: extern, intern, Cloud und Darknet, in einer Plattform und priorisiert nach realem Risiko.
Findet jede Domain, jeden Dienst und jede Technologie, auch die vergessenen.
Über 200.000 Tests, priorisiert nach EPSS, CISA KEV und Exploit-Lage statt nur nach CVSS.
Geleakte Zugangsdaten und Session-Cookies, bevor jemand sie nutzt.
Server, Clients, OT und Active Directory hinter der Firewall.
Neue CVEs in Echtzeit mit Ihrem Inventar abgeglichen und automatisch verifiziert.
Pentester validieren Funde manuell, mit Retest und Bericht in der Plattform.
Alerts in Jira, Teams, Slack, Sentinel oder Elastic. Alles auch per REST-API.
Darstellungen mit Beispieldaten.
Plattform
Alle Quellen fließen in eine Analyse, die nach realem Risiko priorisiert. Das Ergebnis sind Aufgaben, Berichte und Alerts in Ihren Tools.
Was Angreifer sehen können: von außen, im internen Netz, in der Cloud und im Darknet.
Priorisiert nach Ausnutzbarkeit, verständlich erklärt und verifiziert.
Zugewiesen, belegt und dort, wo Ihr Team ohnehin arbeitet.
Darknet Monitoring
Access Broker verkaufen Zugänge, bevor Ransomware-Gruppen zuschlagen. blacklens.io findet kompromittierte Konten, infizierte Geräte und gestohlene Session-Cookies und macht daraus Findings.
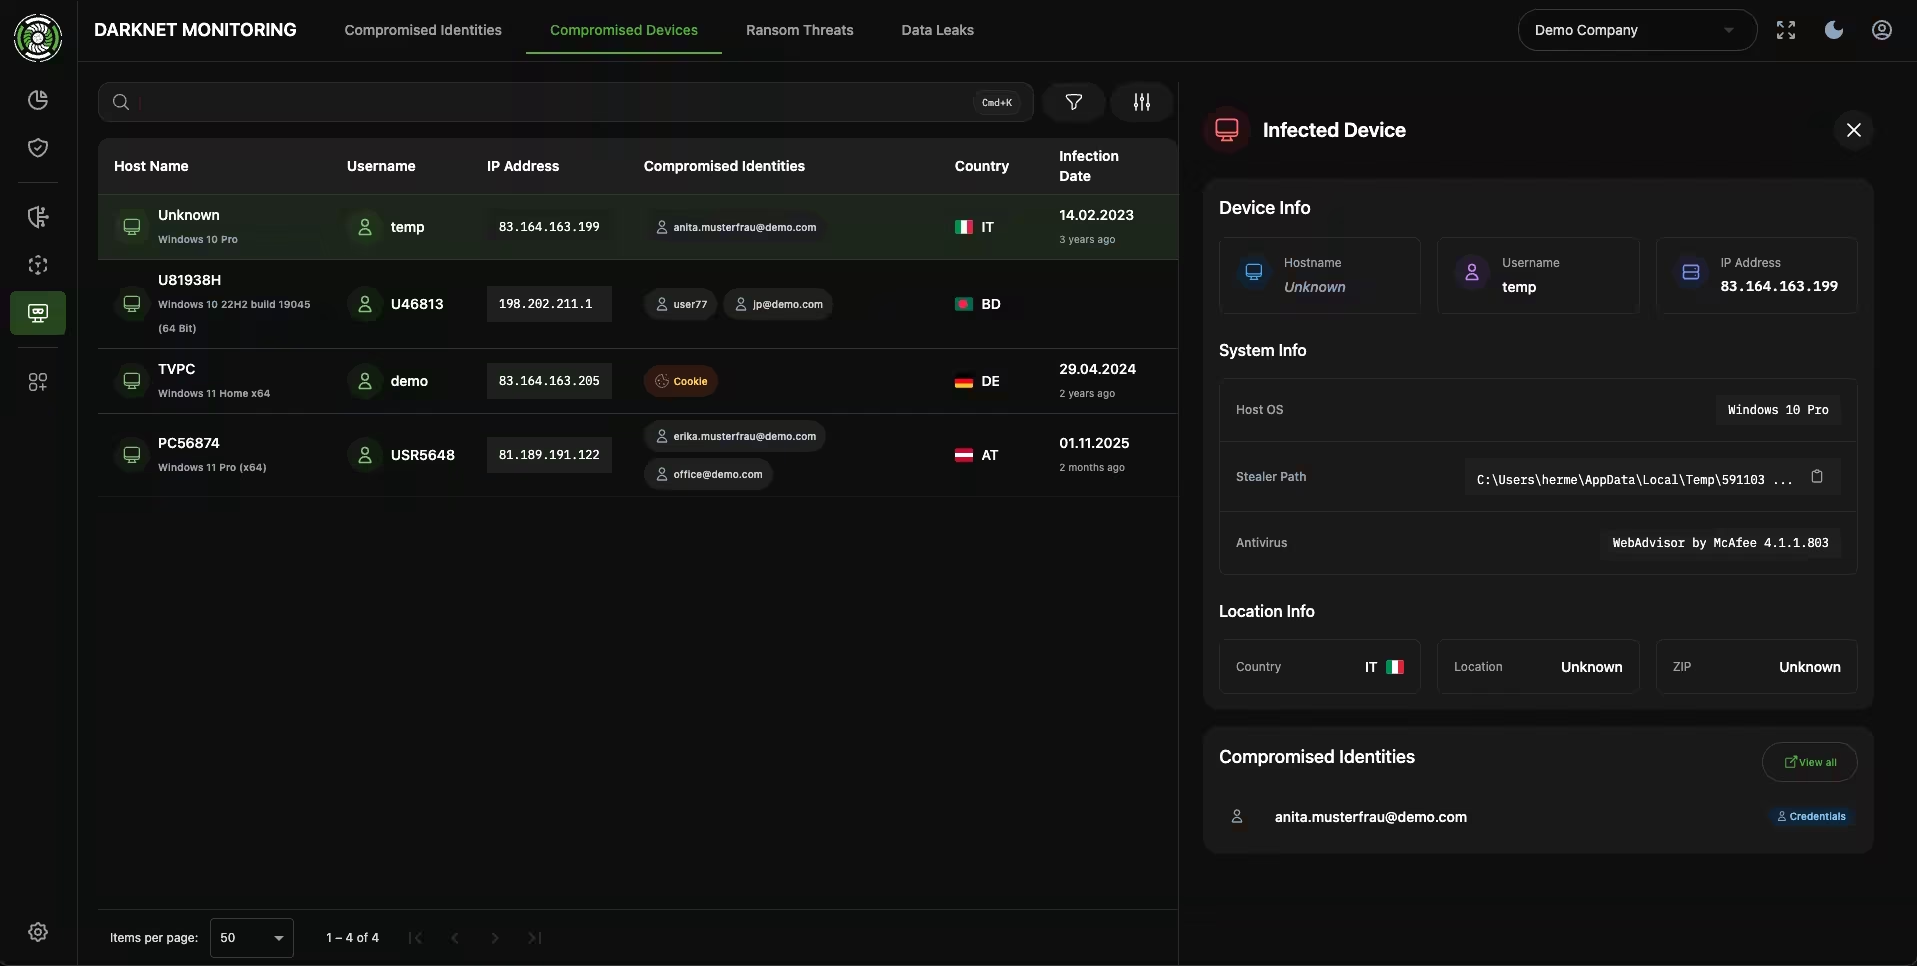
m.hu•••@beispiel-gmbh.at
Stealer-Log, vor 2 Std.
Darstellungen mit Beispieldaten.
Datensouveränität
Plattform, Scanner und KI laufen auf europäischer Infrastruktur, entwickelt und betrieben von einem österreichischen Unternehmen.
Über unsISO-27001- und SOC-2-zertifizierte Rechenzentren, Scanner nur in Österreich, Deutschland und der Schweiz.
Keine externen KI-Anbieter, Zustimmung pro Workspace.
snapSEC GmbH in Vorchdorf, Support auf Deutsch.
Preis nach Assets und Benutzern, Reports, API und Integrationen inklusive.
Erfahrungen aus Industrie, Handel, Software und IT-Dienstleistung.
„blacklens.io ist die ideale Ergänzung zu unseren internen IT-Security-Maßnahmen. Es bietet eine laufende Prüfung unserer extern erreichbaren Systeme, informiert uns, wenn Maßnahmen notwendig sind, und ist ein wichtiger Baustein unserer Cyber Defense.“
„Wir waren auf der Suche nach einem Tool für automatische Penetration Tests – gefunden haben wir eine Plattform, mit der wir noch viel mehr als nur potenzielle Angriffspunkte identifizieren können. Ein echter Mehrwert für unsere SecOps.“
„blacklens.io unterstützt uns, den Stand der Technik zu erfüllen, indem Schwachstellen auf den extern verfügbaren Services sehr zeitnah aufgezeigt werden. Ergänzt durch das Darknet-Monitoring konnte die Sichtbarkeit von IT- und Informationssicherheitsrisiken deutlich gesteigert werden.“
„blacklens.io hilft uns, permanent (anstelle von One-time-Shots) international eine effektive Cyber Defense aufrechtzuerhalten. Es liefert uns laufend wertvolle Informationen, ob eine Gefährdung der Lieferkette durch Ransomware-Bedrohungen besteht.“
„Mit blacklens.io haben wir ein exzellentes Tool für eine proaktive Überwachung aller Services und Firewall-Konfigurationen. Es spart Zeit und Ressourcen, und die Reports geben sofort Einsicht für Optimierungen der Public Services.“
„Das blacklens.io-Paket liefert relevante Sicherheitsinformationen zu deiner IT-Umgebung. Es hilft nicht nur, gesetzliche NIS-Auflagen zu erfüllen, sondern bietet insgesamt ein sorgloseres Administratorleben.“
Was zuerst, warum, und wie? blacklens macht aus offenen Findings einen priorisierten Maßnahmenplan – sortiert nach Risikoreduktion, mit…
FortiGate-Firewalls schützen Unternehmensnetzwerke. Das ist ihr einziger Zweck. Was FortiBleed zeigt: Wenn die Firewall selbst zur Angriffsfläche wird, schützt…
Ransomware-Angriffe beginnen selten mit der Ransomware. Sie beginnen mit einem kompromittierten Account, einer offenen VPN-Schwachstelle oder einem gestohlenen…
Jetzt starten
Wir richten Ihren Workspace ein und besprechen die ersten Funde mit Ihnen.
In drei Schritten zur ersten Priorität