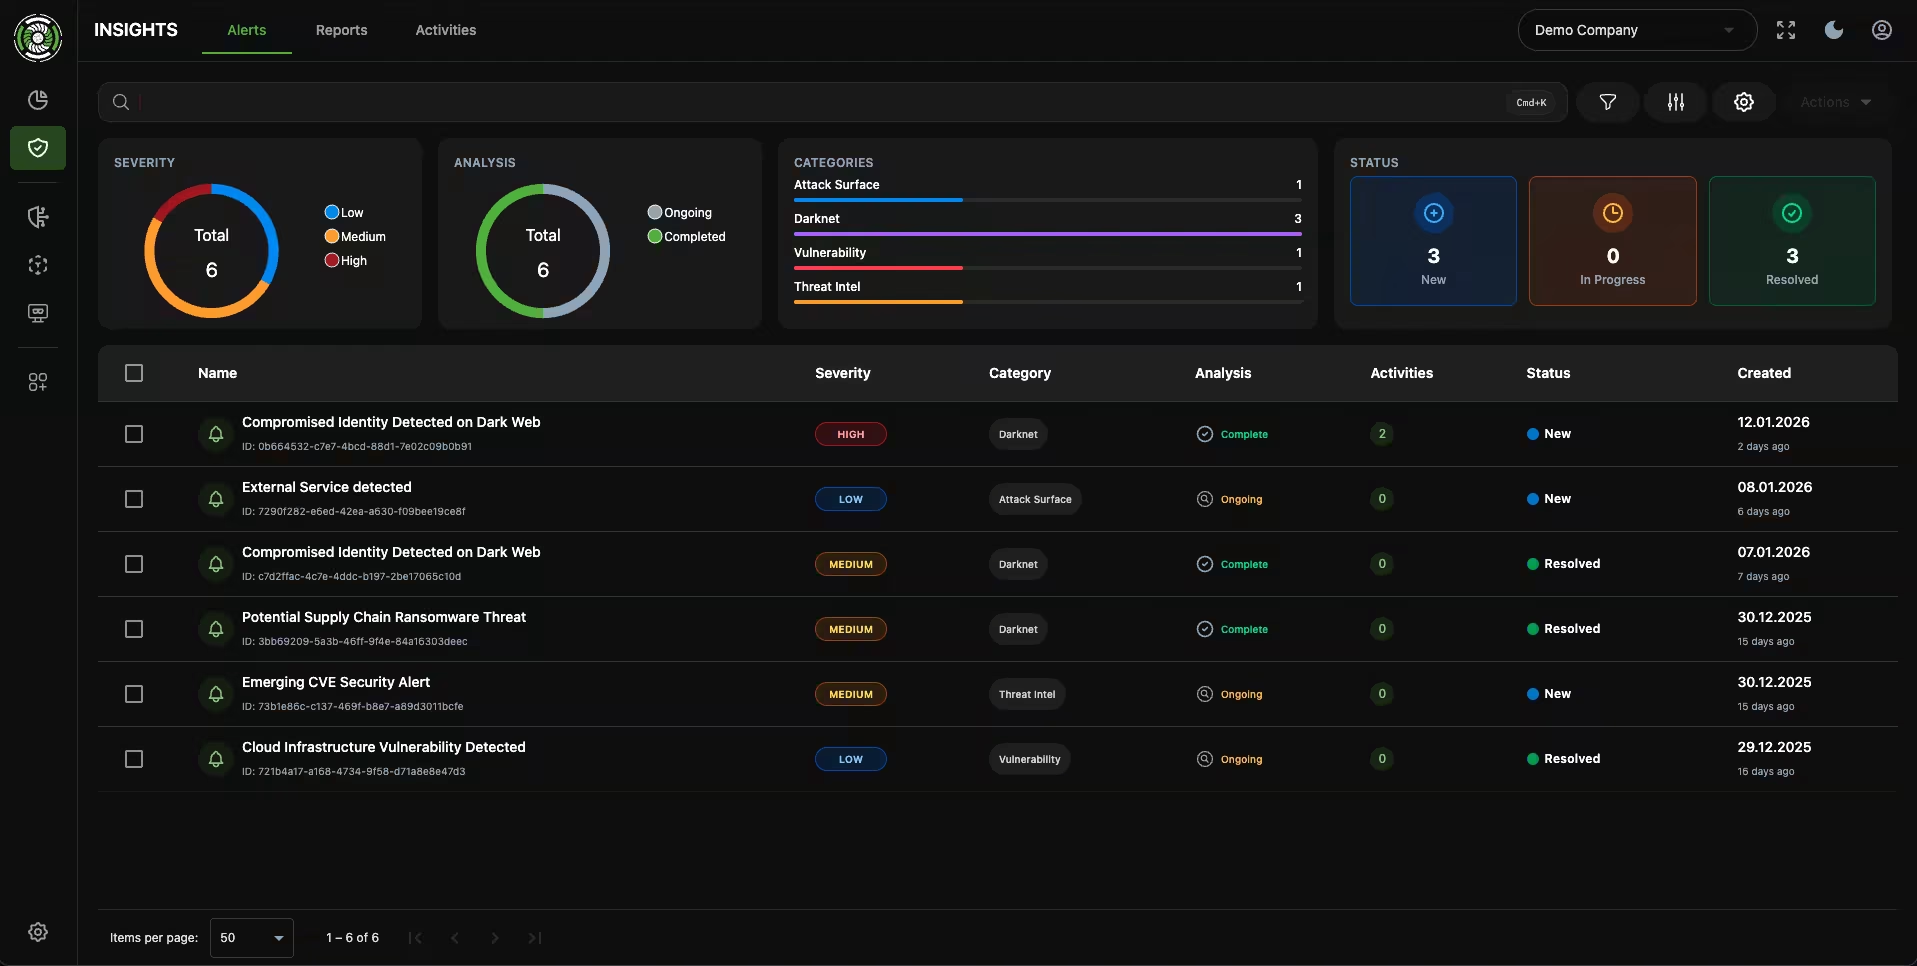
Unified Vulnerability Management: alle Quellen, ein Prozess
Unified Vulnerability Management bewertet Funde aus externen und internen Scans, Cloud und Pentests in einem Workflow: einheitlich priorisiert, zugewiesen und bis zur Behebung verfolgt.
Ein europaweit tätiger Logistikdienstleister bewertet Schwachstellen aller Netze, Cloud-Konten und Landesgesellschaften zentral und einheitlich.
Nachweise für ISO/IEC 27001als PDF
Schwachstellen-ReportISO/IEC 27001 A.8.8monatlich
Threat-Center-AbgleichISO/IEC 27001 A.5.7Echtzeit
AktivitätsprotokollISO/IEC 27001 A.8.16laufend
Darstellungen mit Beispieldaten.
Reduzierte Angriffsfläche
Vollständiges Inventar über alle Landesgesellschaften.
Klare Zuständigkeiten
Jeder Fund mit Status und Verantwortung.
Prüffähig nach ISO 27001
Maßnahmen nachvollziehbar dokumentiert.
Häufige Fragen
Ein Schwachstellenscanner erzeugt Funde. Unified Vulnerability Management ist der Prozess darum herum: einheitliche Bewertung über alle Quellen, Priorisierung nach realem Risiko, Zuweisung, Nachverfolgung, Retest und Berichterstattung. blacklens.io bringt die Scanner mit, also über 200.000 täglich aktualisierte Tests für die externe Angriffsfläche, Sentry für interne Netze und über 500 CIS-orientierte Cloud-Checks, und liefert zusätzlich diesen Prozess in einem gemeinsamen Datenmodell.
blacklens.io priorisiert nach realem Risiko statt nach dem CVSS-Wert allein. Jede Schwachstelle trägt EPSS-Score und -Perzentil, die Zugehörigkeit zum CISA-KEV-Katalog mit Frist und Ransomware-Flag, die Verfügbarkeit öffentlicher Exploits und PoCs sowie CVSS v3 und v4, CWE und die behobene Version. Liegt der EPSS-Wert über 0,80 und existiert ein Exploit, wird der Alert-Schweregrad automatisch angehoben. Der KI-Remediation-Plan bündelt offene Funde nach gemeinsamer Ursache und ordnet sie nach Risikoreduktion.
blacklens.io bringt eigene Scanner für extern, intern (Sentry) und Cloud mit; ein Import fremder Scan-Ergebnisse ist nicht vorgesehen. Ergebnisse aus blacklens.io lassen sich dafür in Ihre bestehenden Systeme übernehmen: über die REST-API mit 250+ Endpunkten, per CSV- und PDF-Export oder über Integrationen mit Jira, ServiceNow, Microsoft Sentinel, Elastic und Webhooks.
Auf mehreren Ebenen: Das Threat Center verifiziert Betroffenheit automatisch per gezieltem PoC-Scan, bevor ein Fund als bestätigt gilt. Pentester markieren manuell geprüfte Funde als verifiziert. Für den Rest gibt es die Status „Risiko akzeptiert“ und „zurückgestellt“ mit Kommentar, damit die Entscheidung dokumentiert ist und nicht bei jedem Scan neu getroffen werden muss.
Jeder Fund durchläuft denselben Lebenszyklus, egal ob er aus externen Scans, Sentry, der Cloud oder einem Pentest stammt: offen, in Bearbeitung, zurückgestellt, Risiko akzeptiert und geschlossen. Zurückgestellte Funde öffnen sich nach 30 Tagen automatisch wieder. Behobene Funde schließen sich beim Retest selbst und werden 30 Tage später archiviert. Kommentare, Evidenz-Bilder und das Aktivitätsprotokoll dokumentieren jede Entscheidung.
Die externe Angriffsfläche wird laufend erfasst, Cloud-Audits laufen standardmäßig alle sieben Tage und auf Knopfdruck, Sentry-Scans nach Ihrem Zeitplan, der Abgleich neuer CVEs in Echtzeit und das Darknet-Monitoring täglich. Die Schwachstellentests werden täglich aktualisiert, Alerts alle fünf Minuten gesammelt. Assets, die sieben Tage nicht mehr gesehen wurden, verschwinden automatisch aus dem Inventar.
Sentry ist eine Scanner-Appliance im Netz, keine Software auf jedem Endgerät. Sie läuft als VM auf VMware, Hyper-V oder Proxmox oder als Docker-Container und erreicht Server, Clients, Drucker, Kameras, Netzwerkgeräte und OT-Komponenten über das Netzwerk; authentifizierte Prüfungen erfolgen über hinterlegte Zugangsdaten. Deshalb werden auch Switches, Hypervisoren und Storage-Systeme erfasst, ebenso das Active Directory.