
Schwachstellen
Schwachstellenmanagement, das nach Risiko priorisiert
Über 200.000 täglich aktualisierte Tests für Web, Netzwerk und Cloud. Jede Schwachstelle mit EPSS, CISA KEV und Exploit-Lage, in einem Workflow bis zur Behebung.
- Schwachstellentests, täglich aktualisiert
- 200.000+
- CVEs mit EPSS-, KEV- und Exploit-Kontext
- 140.000+
- CIS-orientierte Prüfungen für Cloud-Konten
- 500+
- bis zur KI-Analyse einer Schwachstelle
- ≤ 30 s
Priorisieren nach Ausnutzbarkeit, nicht nur nach CVSS
CVSS sagt, wie schlimm eine Schwachstelle sein könnte. EPSS sagt, wie wahrscheinlich ihre Ausnutzung ist, CISA KEV, dass sie bereits ausgenutzt wird.
Darstellungen mit Beispieldaten.
EPSS-Wert und Perzentil
Die Wahrscheinlichkeit einer Ausnutzung in den nächsten 30 Tagen, pro CVE.
CISA KEV und Exploits
KEV-Frist, Ransomware-Kennzeichen, öffentliche Exploits und Proof-of-Concepts.
Automatische Hochstufung
Liegt EPSS über 0,80 und gibt es einen Exploit, steigt der Schweregrad des Alerts.
Ein Schwachstellenscan für alle Ebenen
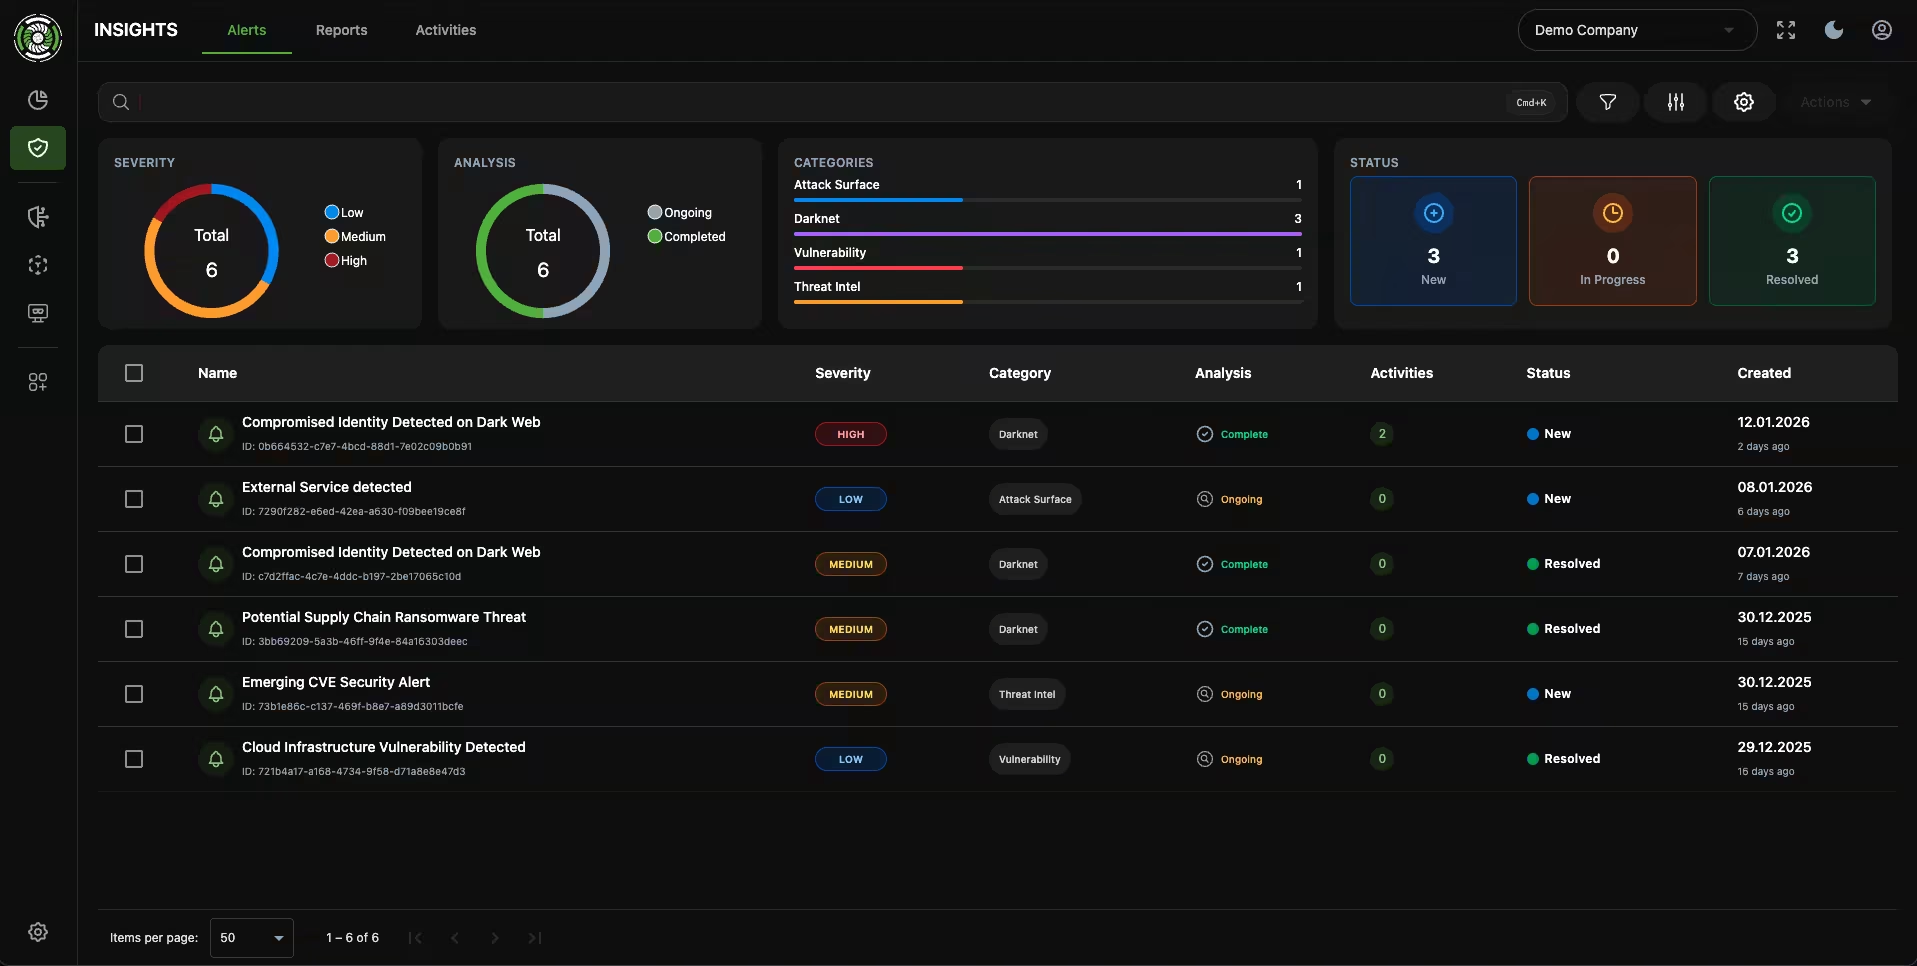
Extern, intern und Cloud landen in einer Liste mit denselben Feldern, Schweregraden und Status.
Darstellungen mit Beispieldaten.
Vom Fund zur Behebung, mit Nachweis
Die KI erklärt und bündelt, der Workflow verfolgt jeden Fund bis zum Retest, Berichte belegen den Fortschritt.
- Ursache
- Veraltete FortiOS-Version am SSL-VPN-Gateway.
- Auswirkung
- Angreifer können ohne Anmeldung Code ausführen.
- Behebung
- Auf FortiOS 7.0.14 oder neuer aktualisieren.
- Zugewiesen an IT-Betrieb
- Update eingespielt
- Re-Scan bestätigt: automatisch geschlossen
severity:critical and exploit:true and epss>0.8Darstellungen mit Beispieldaten.
Häufige Fragen
- Ein Scanner liefert eine Liste von Funden zu einem Zeitpunkt. Schwachstellenmanagement ist der Prozess drumherum: kontinuierliches Scannen, Priorisierung nach tatsächlichem Risiko, Zuweisung an Verantwortliche, Statuspflege, Retest und Nachweis gegenüber Auditoren. blacklens.io deckt beides ab. Die Scans laufen automatisch, und jedes Finding trägt Status, Kommentare, Verlauf und Priorisierungssignale wie EPSS und CISA KEV.
Passende Lösungen
Die Funktionen dieser Seite sind Bausteine. So setzen Kunden sie im Alltag ein.
Erster Schwachstellenscan in 24 Stunden.
14 Tage kostenlos mit vollem Funktionsumfang. Wir besprechen die ersten Funde und die Priorisierung mit Ihnen.
- 14 Tage kostenlos, voller Funktionsumfang
- Keine Kreditkarte nötig
- Erste Funde besprechen wir gemeinsam