
Darknet Monitoring
Geleakte Zugänge finden, bevor sie genutzt werden
Zugangsdaten, Stealer-Logs und Firmenzugänge werden gehandelt, lange bevor ein Vorfall entsteht. blacklens.io findet Treffer zu Ihren Domains, gleicht sie mit Ihren Konten ab und sagt, was zu tun ist.
Darstellungen mit Beispieldaten.
- Abfrageintervall der Ransomware-Leak-Sites
- ~30 Min.
- erfasste Ransomware-Opfer seit 2023
- 20.000+
- beobachtete Ransomware-Gruppen
- 290+
- Länder im Leak-Site-Monitoring
- 125+
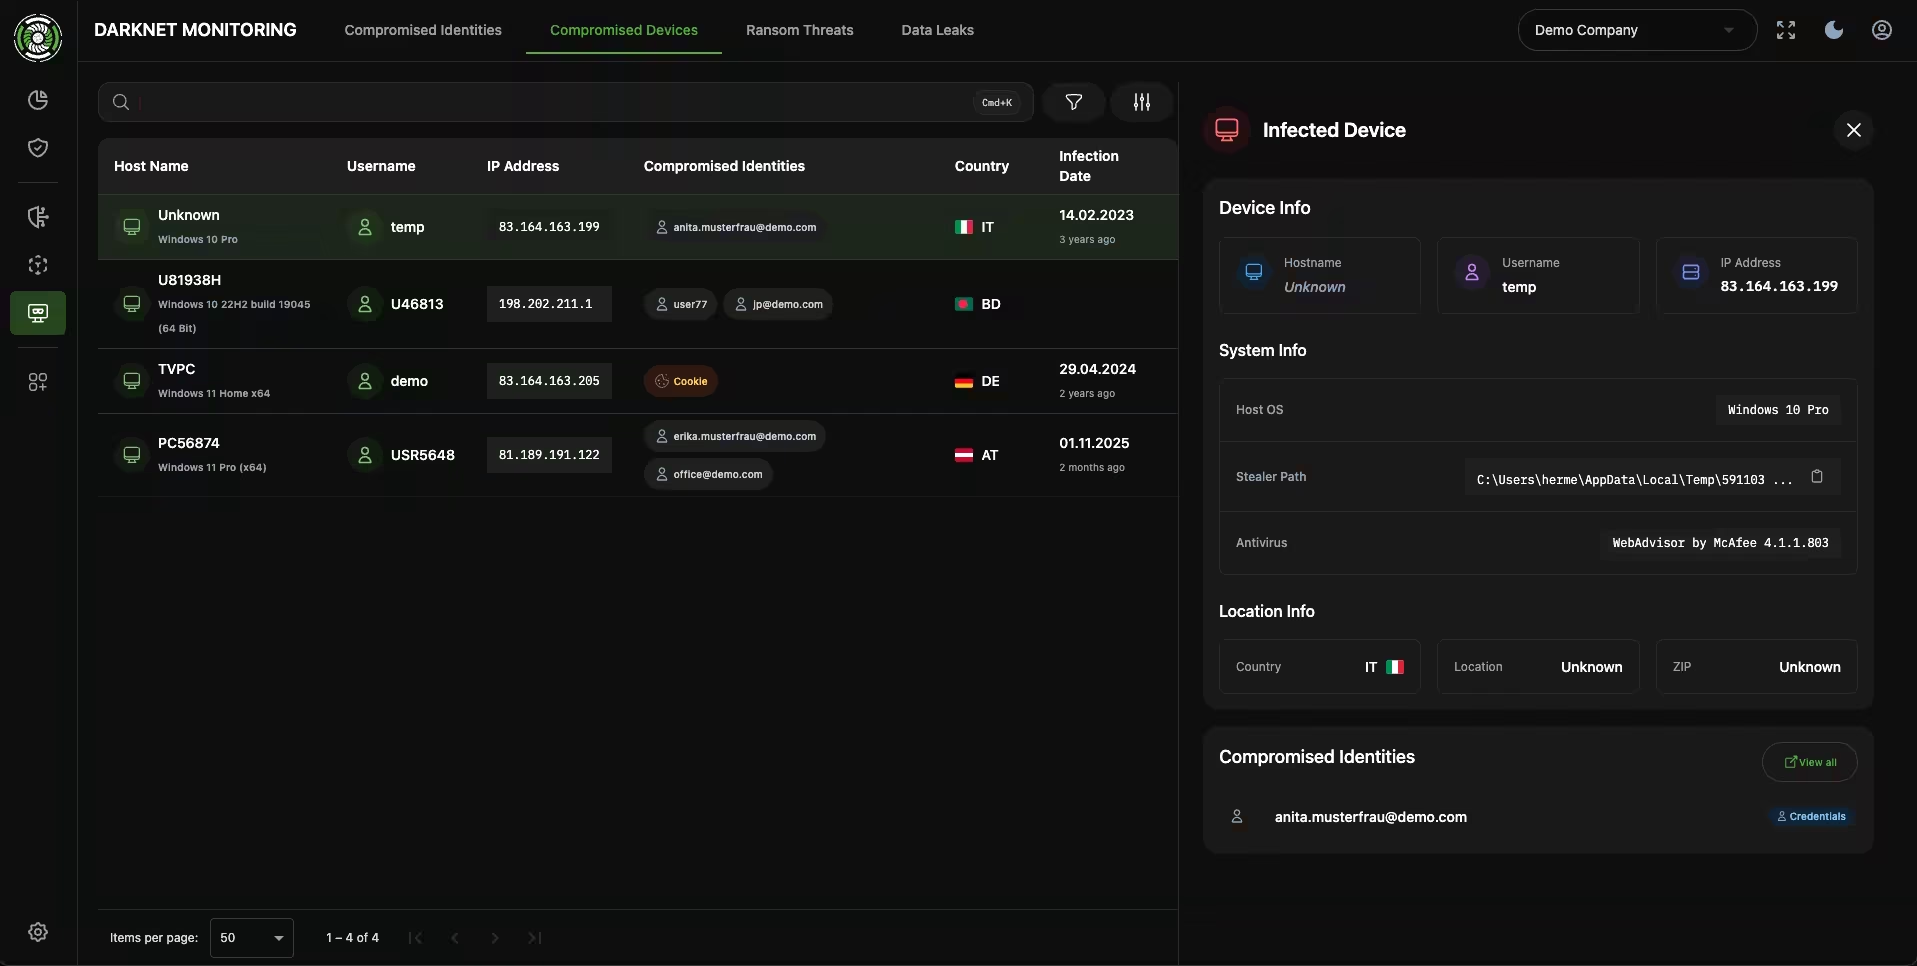
Kompromittierte Identitäten und Geräte
Zugangsdaten, Session-Cookies und persönliche Daten zu Ihren Domains, mit Quelle und infiziertem Gerät.
- IP-Adresse
- 198.51.100.23
- Land
- Österreich
- Virenschutz
- Microsoft Defender
- Infektion
- vor 4 Tagen
C:\Users\mhuber\AppData\Local\Temp\Darstellungen mit Beispieldaten.
Jeder Treffer mit Ihrem IAM-Inventar abgeglichen
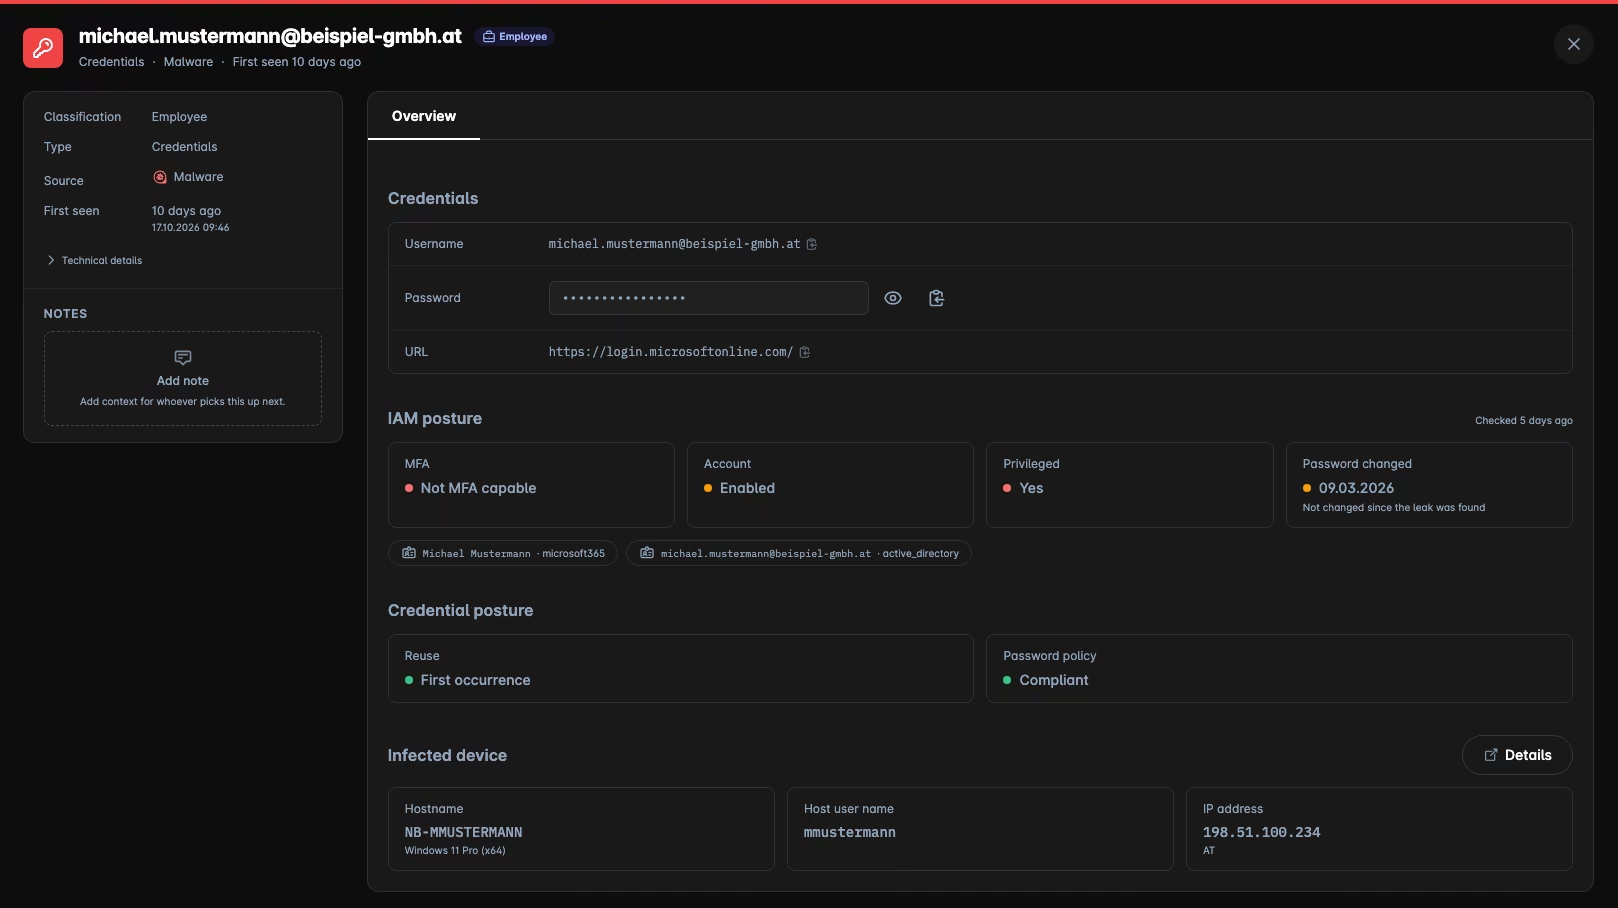
blacklens.io gleicht jeden geleakten Benutzernamen mit den Konten in Ihrem IAM-Inventar ab: Microsoft 365 über die Integration, Active Directory per E-Mail-Adresse aus dem Sentry-AD-Scan. Fehlende Angaben gelten nie als sicher.
Darstellungen mit Beispieldaten.
Privilegierte Konten im Blick
Eine Verzeichnisrolle in Microsoft 365 oder Admin-Rechte im AD markieren den Treffer.
MFA und Kontostatus
Für Microsoft 365 sehen Sie, ob das Konto MFA-fähig oder deaktiviert ist.
Passwort seit dem Leak geändert?
Verglichen wird die letzte Passwortänderung mit dem Tag, an dem der Leak erfasst wurde.
Geleakte Passwörter gegen Ihre Richtlinie prüfen
Legen Sie Mindestlänge, ausgeschlossene Begriffe wie den Firmennamen und Zeichenklassen fest oder schreiben Sie einen regulären Ausdruck. Jedes geleakte Klartext-Passwort wird dagegen geprüft.
Beispiel2026!VerstoßDarstellungen mit Beispieldaten.
„Policy compliant“ ist ein Warnsignal
Erfüllt ein geleaktes Passwort Ihre Richtlinie, ist es womöglich noch in Verwendung.
Test lokal im Browser
Das Testfeld prüft Passwörter in Ihrem Browser. Nichts wird gesendet oder gespeichert.
Bereits bekannte Zugangsdaten
Taucht dasselbe Paar aus Benutzername und Passwort erneut auf, folgt kein zweiter Alert.
Ransomware-Angriffe auf Ihre Lieferanten erkennen
Ransomware-Gruppen veröffentlichen ihre Opfer auf Leak-Sites. blacklens.io gleicht neue Einträge mit Ihrer Lieferanten-Watchlist ab und meldet jeden Treffer. Wie sicher ein Lieferant vor einem Angriff ist, zeigt das Lieferanten-Rating.
Darstellungen mit Beispieldaten.
Ransomware-Leak-Sites
Neue Opfer werden etwa alle 30 Minuten mit Tätergruppe, Land und Screenshot erfasst.
Lieferanten-Watchlist
Lieferanten per CSV importieren. Ein Treffer löst „Ransomware threat discovered“ aus.
Von der Watchlist zur Bewertung
Mit „Monitor in Supply Chain“ erhalten Lieferanten jede Woche eine Note von A bis F.
Vom Treffer zur Reaktion
Ein Darknet-Treffer ist ein Alert wie jeder andere, mit Schweregrad, Verantwortlichem und Status. Er erreicht Ihr Team dort, wo es arbeitet.
Darstellungen mit Beispieldaten.
E-Mail, Push und Integrationen
Regeln nach Schweregrad und Typ, per E-Mail, Mobile App, Teams, Slack oder Sentinel.
Neben Ihren Schwachstellen
Ein geleaktes VPN-Passwort und eine Lücke im VPN-Gateway stehen nebeneinander.
Exportierbar und auditierbar
CSV- und PDF-Export, dazu ein Protokoll, wer wann welchen Treffer bearbeitet hat.
Häufige Fragen
- Darknet Monitoring (auch Dark Web Monitoring) beobachtet Foren und Marktplätze im Untergrund, Stealer-Logs, Combolists und Ransomware-Leak-Sites auf Daten, die zu Ihrem Unternehmen gehören: E-Mail-Adressen und Passwörter Ihrer Domains, Session-Cookies, persönliche Daten, infizierte Firmengeräte und Nennungen Ihrer Zulieferer. blacklens.io ordnet jeden Treffer Mitarbeitern oder Kunden zu, gleicht ihn mit Ihrem IAM-Inventar ab und macht daraus einen Alert mit konkreter Handlungsempfehlung.
Passende Lösungen
Die Funktionen dieser Seite sind Bausteine. So setzen Kunden sie im Alltag ein.
Ransomware Readiness
Zugangsdaten und Einfallstore schließen, bevor Access Broker sie verkaufen.
Lieferanten-Rating
Sicherheitsnote A bis F für jeden Lieferanten, jede Woche neu bewertet.
Supply-Chain-Monitoring
Lieferkettenrisiken nach NIS2 und DORA steuern und nachweisen.
Cyberversicherung
Anforderungen der Versicherer an Überwachung und Reaktion nachweisen.
Steht Ihr Unternehmen bereits im Darknet?
14 Tage kostenlos. Wir richten die Überwachung für Ihre Domains ein und gehen die ersten Treffer mit Ihnen durch.
- 14 Tage kostenlos, voller Funktionsumfang
- Keine Kreditkarte nötig
- Erste Funde besprechen wir gemeinsam