
Lösungen
Continuous Threat Exposure Management (CTEM)
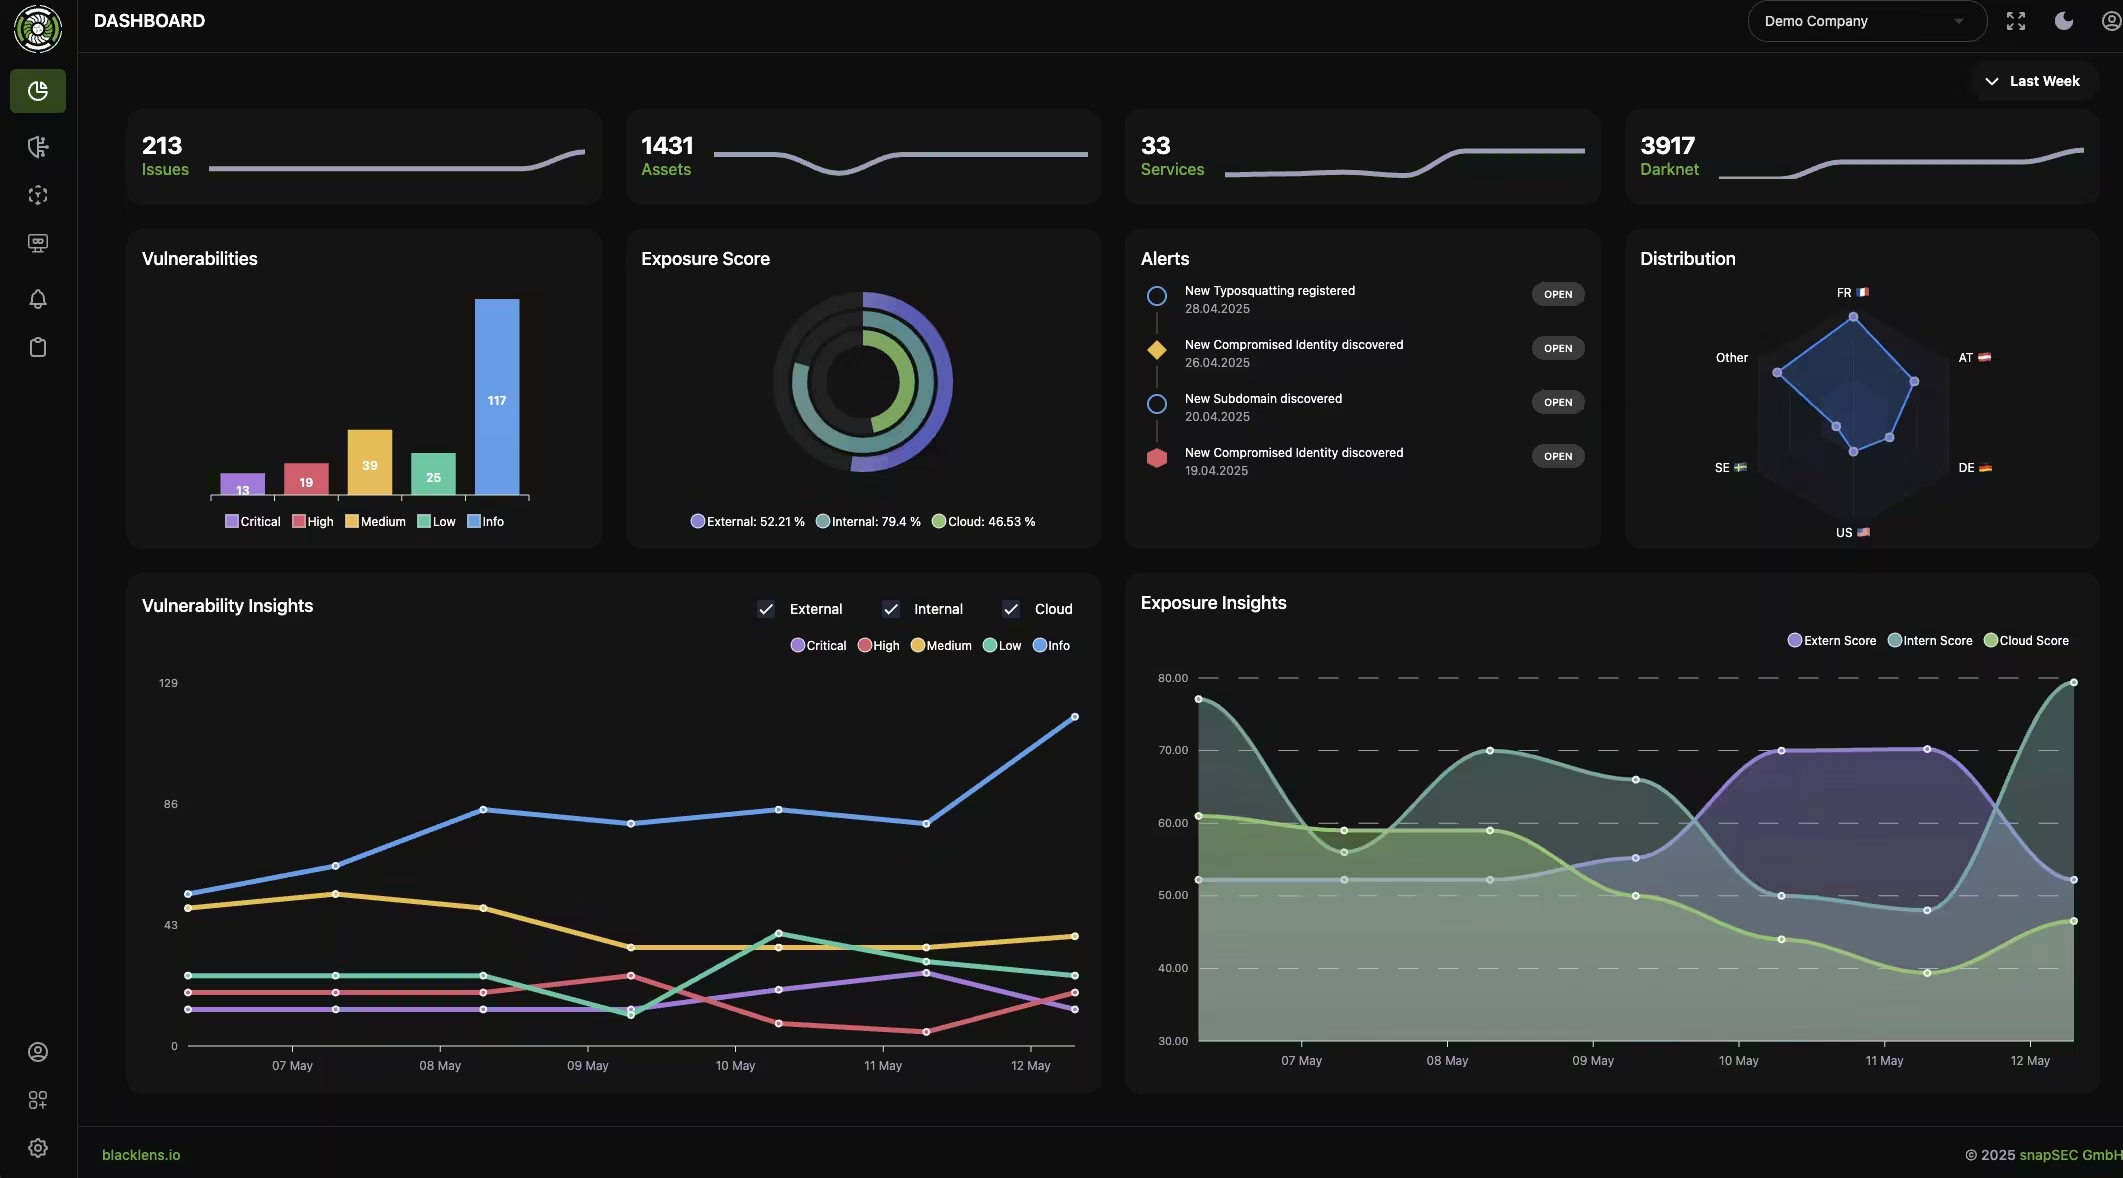
CTEM ist ein von Gartner beschriebenes Programm, mit dem Sie Ihre Angriffsfläche fortlaufend erfassen, bewerten und reduzieren. blacklens.io liefert die Daten für alle fünf Phasen.
Warum punktuelle Prüfungen nicht mehr reichen
Momentaufnahmen statt Prozess
Neue Risiken entstehen mit jedem Deployment, jedem Cloud-Konto und jedem geleakten Passwort.
Getrennte Werkzeuge
Externe, interne, Cloud- und Darknet-Funde liegen in getrennten Listen. Niemand sieht das Gesamtbild.
CVSS ohne Kontext
Ob ein Exploit existiert oder das System erreichbar ist, verrät der CVSS-Wert nicht.
Keine Nachverfolgung
Ohne Status, Retest und Historie lässt sich nicht messen, ob Sicherheitsarbeit wirkt.
- Schwachstellentests, täglich aktualisiert
- 200.000+
- Abgleich neuer CVEs mit Ihrem Inventar
- Echtzeit
- Ransomware-Opfer erfasst seit 2023
- 20.000+
- Cloud-Provider mit Konfigurationsprüfung
- 6
Die fünf Phasen des CTEM-Kreislaufs
Jede Runde macht die Angriffsfläche kleiner und die Priorisierung genauer.
- 1
Scoping
Festlegen, welche externen, internen und Cloud-Systeme laufend überwacht werden.
- 2
Discovery
Schwachstellen, Fehlkonfigurationen und geleakte Zugangsdaten im Scope finden.
- 3
Prioritization
Zuerst die Exposures behandeln, die erreichbar und tatsächlich ausnutzbar sind.
- 4
Validation
Priorisierte Funde technisch bestätigen und False Positives aussortieren.
- 5
Mobilization
Maßnahmen an die zuständigen Teams übergeben und bis zur Behebung verfolgen.
Wie blacklens.io jede Phase unterstützt
Eine Plattform für den ganzen Kreislauf, ohne Datenexporte zwischen den Phasen.
- CVE veröffentlicht08:12
- 2 Assets im Inventar betroffen09:00
- Per PoC-Scan bestätigt09:26
- Alert in Microsoft Teams09:27
- Zugewiesen an IT-Betrieb
- Update eingespielt
- Re-Scan bestätigt: automatisch geschlossen
Darstellungen mit Beispieldaten.
Ein Kreislauf, eine Plattform
Scope, Funde, Priorisierung und Workflow greifen ohne Datenexporte ineinander. Die Plattform läuft in ISO-27001- und SOC-2-zertifizierten Rechenzentren in der DACH-Region, die Scanner stehen nur in Österreich, Deutschland und der Schweiz.
Vollständige Sichtbarkeit
Extern, Cloud und intern in einem Inventar.
Kontinuierliche Erkennung
Automatisiert, nicht nur bei geplanten Assessments.
Priorisierung mit Kontext
EPSS, CISA KEV und Exploit-Verfügbarkeit statt reiner CVSS-Werte.
Messbare Verbesserung
Exposure Score, Trends und zeitgesteuerte Berichte.
Häufige Fragen
- Continuous Threat Exposure Management (CTEM) ist ein von Gartner beschriebenes Programm, mit dem Organisationen ihre Angriffsfläche fortlaufend erfassen, bewerten und reduzieren, statt Sicherheit einmal im Jahr zu prüfen. Im Mittelpunkt steht nicht die einzelne Schwachstelle, sondern die Exposure: alles, was ein Angreifer von außen oder innen tatsächlich erreichen und ausnutzen kann. CTEM verkürzt die Zeit zwischen dem Auftauchen einer Exposure und ihrer Behebung, denn genau dieses Zeitfenster entscheidet, ob ein Angreifer zum Zug kommt.
CTEM in der Praxis sehen
Starten Sie mit Ihren Domains und sehen Sie innerhalb von 24 Stunden, welche Exposures blacklens.io findet.
- 14 Tage kostenlos, voller Funktionsumfang
- Keine Kreditkarte nötig
- Erste Funde besprechen wir gemeinsam