
Unternehmen
Der Blick durch die Brille des Angreifers.
Die snapSEC GmbH in Vorchdorf, Oberösterreich, entwickelt und betreibt blacklens.io. Gegründet von Security-Praktikern, die selbst jahrelang Angriffe simuliert haben.
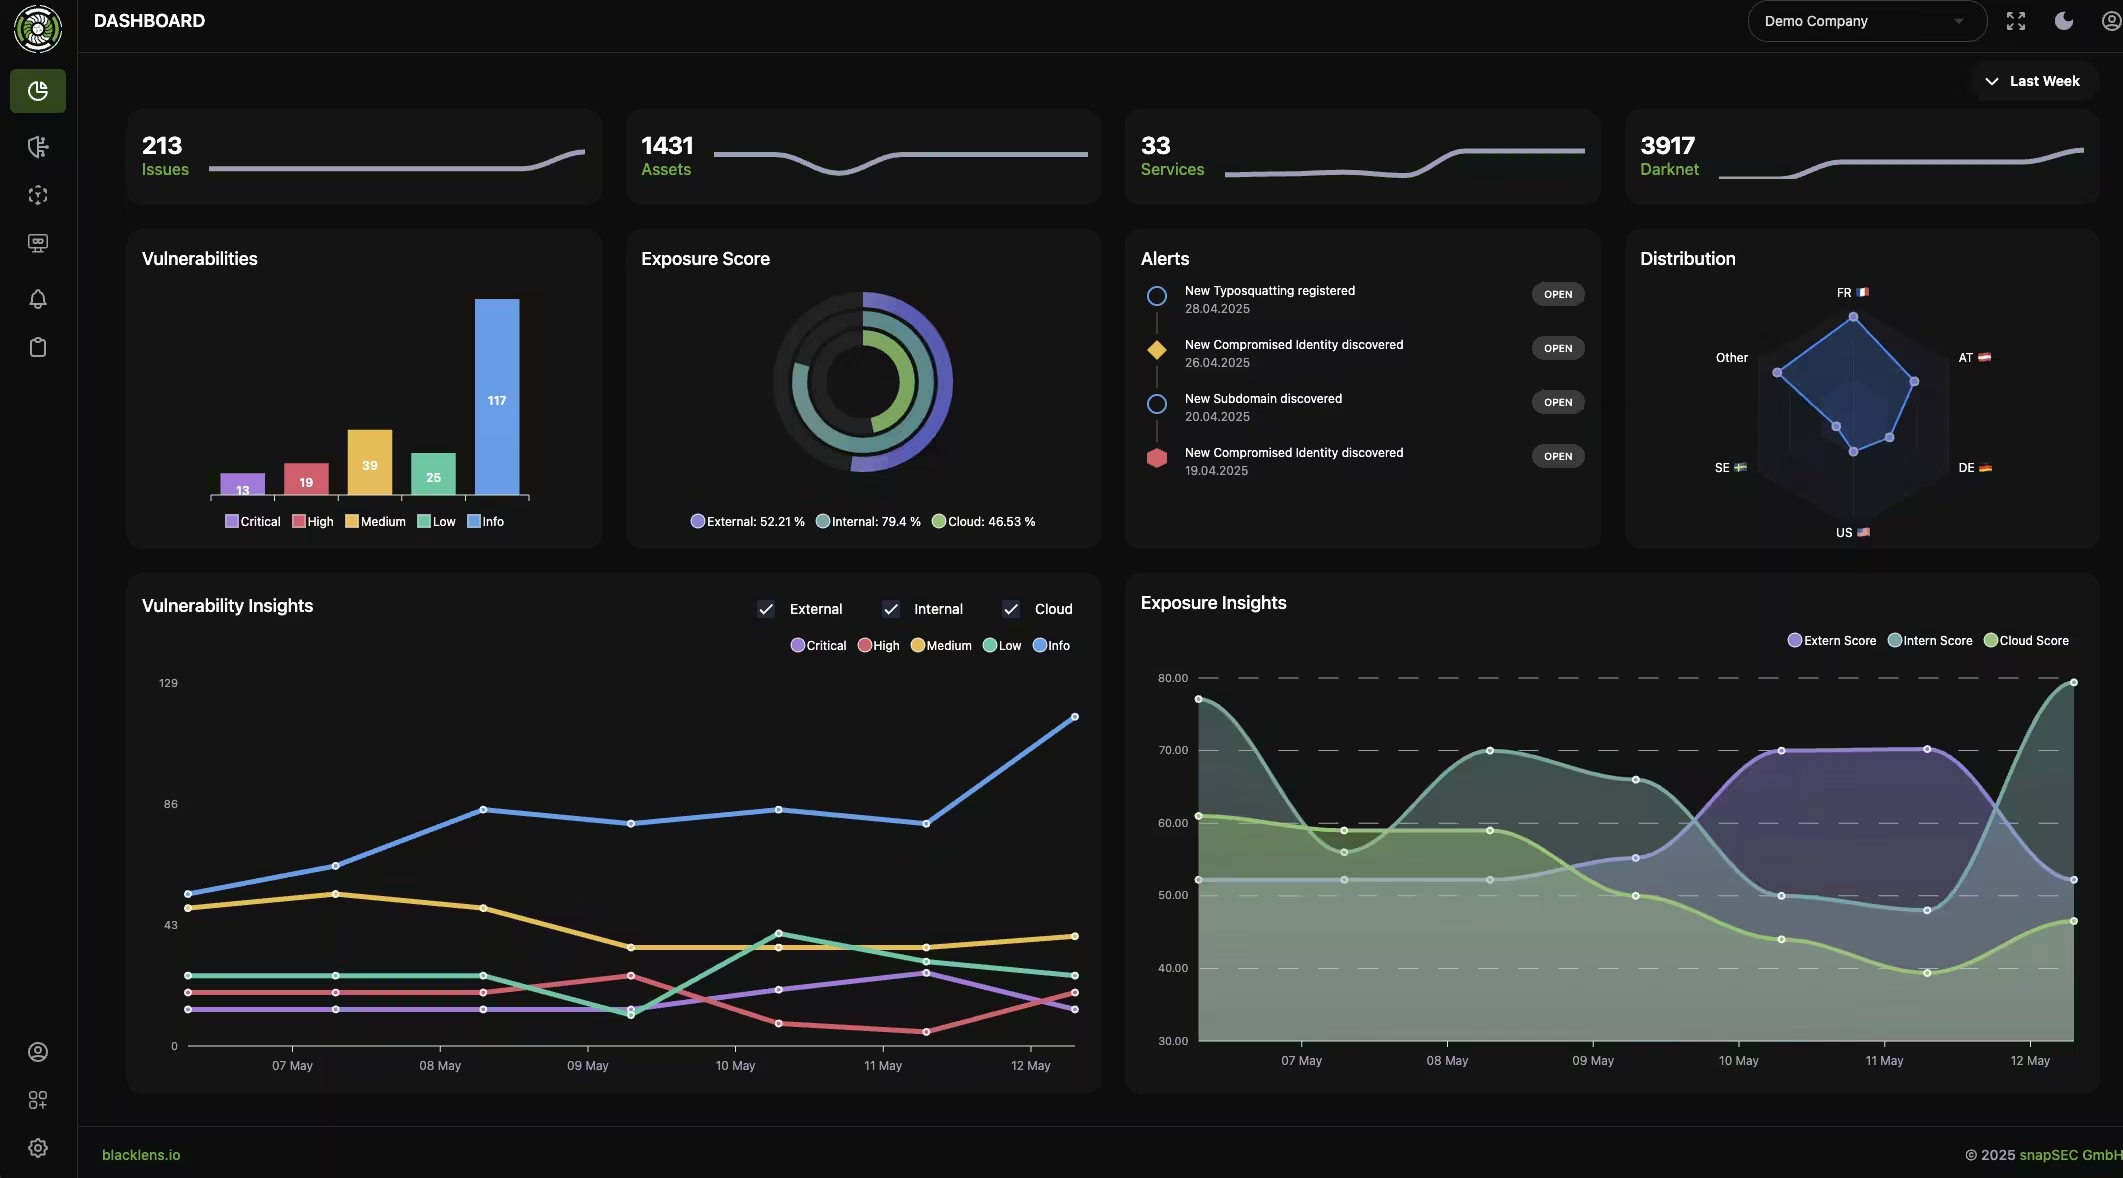
47
Assets
112
Dienste
6
kritisch
Darknet: kompromittierte Identitäten
Beispieldaten. Ihre eigene Sicht erhalten Sie mit dem Exposure-Check.
Warum es uns gibt
Gebaut für Unternehmen, die wissen wollen, was Angreifer über sie wissen.
Angreifer nehmen den leichtesten Weg
Das vergessene Testsystem, der VPN-Zugang ohne zweiten Faktor, das Passwort aus dem Infostealer-Log.
Ein Pentest ist eine Momentaufnahme
Danach ändert sich die Angriffsfläche weiter. blacklens.io schaut dauerhaft von außen hin.
Unbekannt ist nicht sicher
Deshalb beginnt alles mit Discovery, nicht mit einer Liste, die Ihnen jemand vorgibt.
Transparent und prüfbar
Feste Quell-IP-Bereiche, nachvollziehbares Lizenzmodell, Bewertungen mit Evidenz und eine offene REST-API.
Was wir bauen
Eine Plattform für externe und interne Angriffsfläche, Cloud, Darknet und Lieferkette. Sie bewertet jeden Fund nach realem Risiko und sagt, was zuerst zu tun ist. Ohne eigenes SOC, ohne zehn Werkzeuge.
Entwickelt in Österreich, betrieben in Europa.
Plattform, Scanner und KI laufen auf europäischer Infrastruktur. Support gibt es auf Deutsch.
Hersteller aus Österreich
Österreichisches Unternehmen, Verträge nach europäischem Recht.
Hosting in der DACH-Region
Plattform in ISO-27001- und SOC-2-zertifizierten Rechenzentren.
Scans aus drei Ländern
Ausschließlich aus Österreich, Deutschland und der Schweiz.
Self-hosted LLM/KI
Keine externen KI-Anbieter, Zustimmung pro Workspace.
Das Team
Security-Praktiker, Entwicklerinnen und Entwickler sowie Kundenbetreuung an einem Standort in Oberösterreich.
- GeschäftsführungPlatzhalter – Inhalt folgt
- EngineeringPlatzhalter – Inhalt folgt
- Security Research & PentestingPlatzhalter – Inhalt folgt
- Customer SuccessPlatzhalter – Inhalt folgt
- Gegründet:
- Platzhalter – Inhalt folgt
- Teamgröße:
- Platzhalter – Inhalt folgt
Im Einsatz bei Industrie, Handel, Software und IT-Dienstleistern in der DACH-Region.


Was Kunden über blacklens.io sagen
„blacklens.io ist die ideale Ergänzung zu unseren internen IT-Security-Maßnahmen. Es bietet eine laufende Prüfung unserer extern erreichbaren Systeme, informiert uns, wenn Maßnahmen notwendig sind, und ist ein wichtiger Baustein unserer Cyber Defense.“
„Wir waren auf der Suche nach einem Tool für automatische Penetration Tests – gefunden haben wir eine Plattform, mit der wir noch viel mehr als nur potenzielle Angriffspunkte identifizieren können. Ein echter Mehrwert für unsere SecOps.“
„blacklens.io unterstützt uns, den Stand der Technik zu erfüllen, indem Schwachstellen auf den extern verfügbaren Services sehr zeitnah aufgezeigt werden. Ergänzt durch das Darknet-Monitoring konnte die Sichtbarkeit von IT- und Informationssicherheitsrisiken deutlich gesteigert werden.“
Häufige Fragen
- Hinter blacklens.io steht die snapSEC GmbH mit Sitz in der Asamerstraße 1b, 4655 Vorchdorf, Oberösterreich. Gegründet wurde das Unternehmen von Security-Praktikern, die jahrelang selbst Angriffe simuliert haben. Entwicklung und Kundenbetreuung arbeiten an einem Standort in Oberösterreich. Die Plattform läuft in ISO-27001- und SOC-2-zertifizierten Rechenzentren in der DACH-Region, die Scan-Infrastruktur ausschließlich in Österreich, Deutschland und der Schweiz, die KI als self-hosted LLM ohne externe Anbieter. Verträge gelten nach europäischem Recht, Support gibt es auf Deutsch.
Presse & Kontakt
Für Interviews, Hintergrundgespräche zur Bedrohungslage, Logos und Produktbilder.
- E-Mailhello@blacklens.io
- Telefon+43 720 513 707
- AdressesnapSEC GmbH, Asamerstraße 1b, 4655 Vorchdorf, Österreich
- Logo (SVG)Wortmarke herunterladen
Sehen Sie Ihre Angriffsfläche in 24 Stunden.
Wir richten Ihren Workspace ein und besprechen die ersten Funde mit Ihnen.
- 14 Tage kostenlos, voller Funktionsumfang
- Keine Kreditkarte nötig
- Erste Funde besprechen wir gemeinsam