
Externe Angriffsfläche
Attack Surface Management aus Sicht des Angreifers
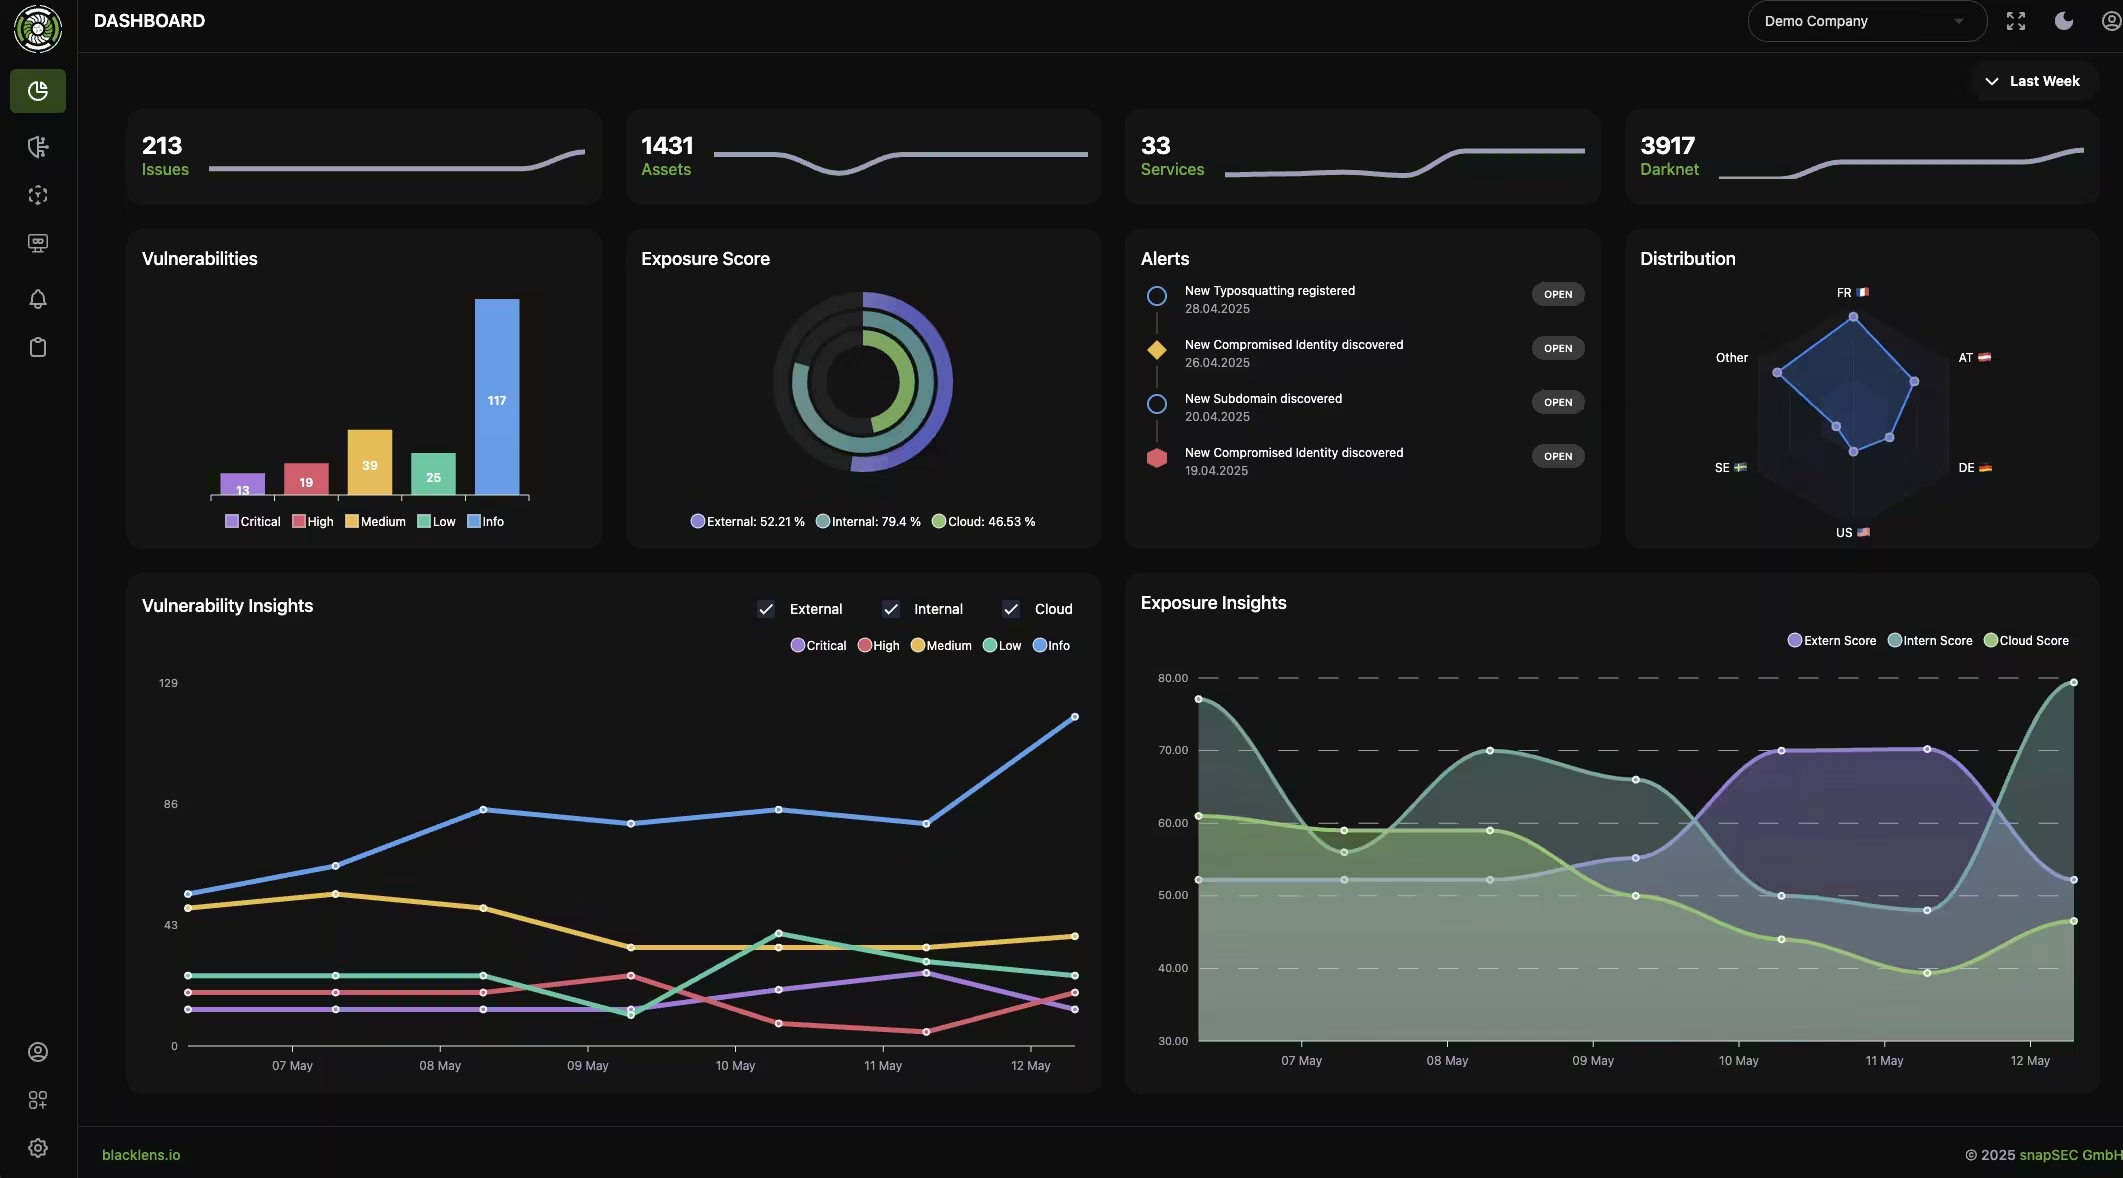
blacklens.io findet alle aus dem Internet erreichbaren Domains, IPs, Dienste und Technologien, bewertet jedes Asset und meldet Veränderungen, bevor jemand anderes sie nutzt.
- Technologie fingerprints
- 1000+
- Überwachte Assets
- 1 Mio+
- Top-Level-Domains bei der Lookalike-Suche
- 357
- Produktversionen für den Technologie-Abgleich
- 2,1 Mio.+
Jedes Asset, auch die vergessenen
Sie geben eine Domain, eine IP oder ein Netz an. blacklens.io erweitert den Prüfumfang selbstständig und findet Hosts, Dienste, Webanwendungen und Technologien.
Darstellungen mit Beispieldaten.
Discovery in fünf Schritten
Host, Dienst, Web, Technologie und Lookalike, jeder Schritt baut auf dem vorigen auf.
Technologie-Inventar als CPE
Die Grundlage für den CVE-Abgleich in Echtzeit im Frühwarnsystem.
Tags und CSV-Export
Assets einzeln oder gebündelt taggen und jede Liste als CSV exportieren.
Bewerten statt nur auflisten
Eine lange Asset-Liste hilft niemandem. blacklens.io zeigt, was exponiert, verwundbar oder noch nicht überwacht ist.
Darstellungen mit Beispieldaten.
Lookalike-Domains erkennen, Takedown vorbereiten
Phishing beginnt oft mit einer Domain, die Ihrer ähnelt. blacklens.io prüft täglich Schreibvarianten Ihrer Domains, erstellt Screenshots und bewertet jeden Treffer.
Darstellungen mit Beispieldaten.
KI-Urteil mit Konfidenz
Impersonation, verdächtig oder geparkt, belegt mit Signalen wie einem Passwortfeld.
Vorausgefüllter Abuse-Report
Sind fünf Nachweiskriterien erfüllt, senden Sie ihn an Registrar oder Hoster.
Liste bleibt aktuell
Lookalikes, die 60 Tage unauffällig bleiben, werden automatisch entfernt.
Häufige Fragen
- External Attack Surface Management (EASM) bezeichnet die kontinuierliche, automatisierte Erfassung aller Systeme eines Unternehmens, die aus dem Internet erreichbar sind: Domains, Subdomains, IP-Adressen, offene Dienste, Webanwendungen und die eingesetzten Technologien. Anders als ein einmaliger Scan läuft EASM fortlaufend und meldet Veränderungen wie neue Hosts, neue Dienste oder ablaufende Zertifikate. blacklens.io ergänzt diese Sicht um Schwachstellen, Darknet-Signale und Lookalike-Domains, damit aus dem Inventar eine priorisierte Aufgabenliste wird.
Passende Lösungen
Die Funktionen dieser Seite sind Bausteine. So setzen Kunden sie im Alltag ein.
CTEM
Angriffsfläche, Priorisierung und Behebung als fortlaufender Prozess in fünf Phasen.
Unified Vulnerability Management
Externe, interne und Cloud-Findings in einem Workflow mit klarer Verantwortung.
Ransomware Readiness
Einfallstore am Perimeter schließen, bevor Access Broker sie verkaufen.
Compliance & Audit
Nachweise für NIS2, ISO 27001 und Cyberversicherung aus dem laufenden Betrieb.
Sehen Sie Ihre Angriffsfläche in 24 Stunden.
Starten Sie mit einer Domain. Wir richten den Workspace ein und besprechen die ersten Funde mit Ihnen.
- 14 Tage kostenlos, voller Funktionsumfang
- Keine Kreditkarte nötig
- Erste Funde besprechen wir gemeinsam