Supply Chain Monitoring
Lieferanten bewerten, bevor sie zum Risiko werden
Jeder Lieferant erhält eine Sicherheitsnote von A bis F, von außen gemessen und jede Woche neu. Sinkt die Note oder gibt es schwere neue Findings, folgt ein Alert. Ihr Lieferant muss nichts tun.
- Software Zulieferer AGNote B → D
- CVE-2024-21762Aktiv ausgenutzt
- Ohne Deckelung: 78
- 9 Bewertungsbereiche
- Neubewertung alle 7 Tage
Darstellungen mit Beispieldaten.
- Sicherheitsnote je Lieferant, Score 0 bis 100
- A–F
- Bewertungsbereiche von Patching bis Hosting
- 9
- bis zur automatischen Neubewertung
- 7 Tage
- Lieferanten je Workspace in der Lizenz enthalten
- 5
So entsteht die Note
Jeder Lieferant erhält eine Note von A bis F und einen Score von 0 bis 100 aus neun Bewertungsbereichen. Ein schweres Finding deckelt den Score; nicht messbare Bereiche werden ausgelassen, nicht mit null gewertet.
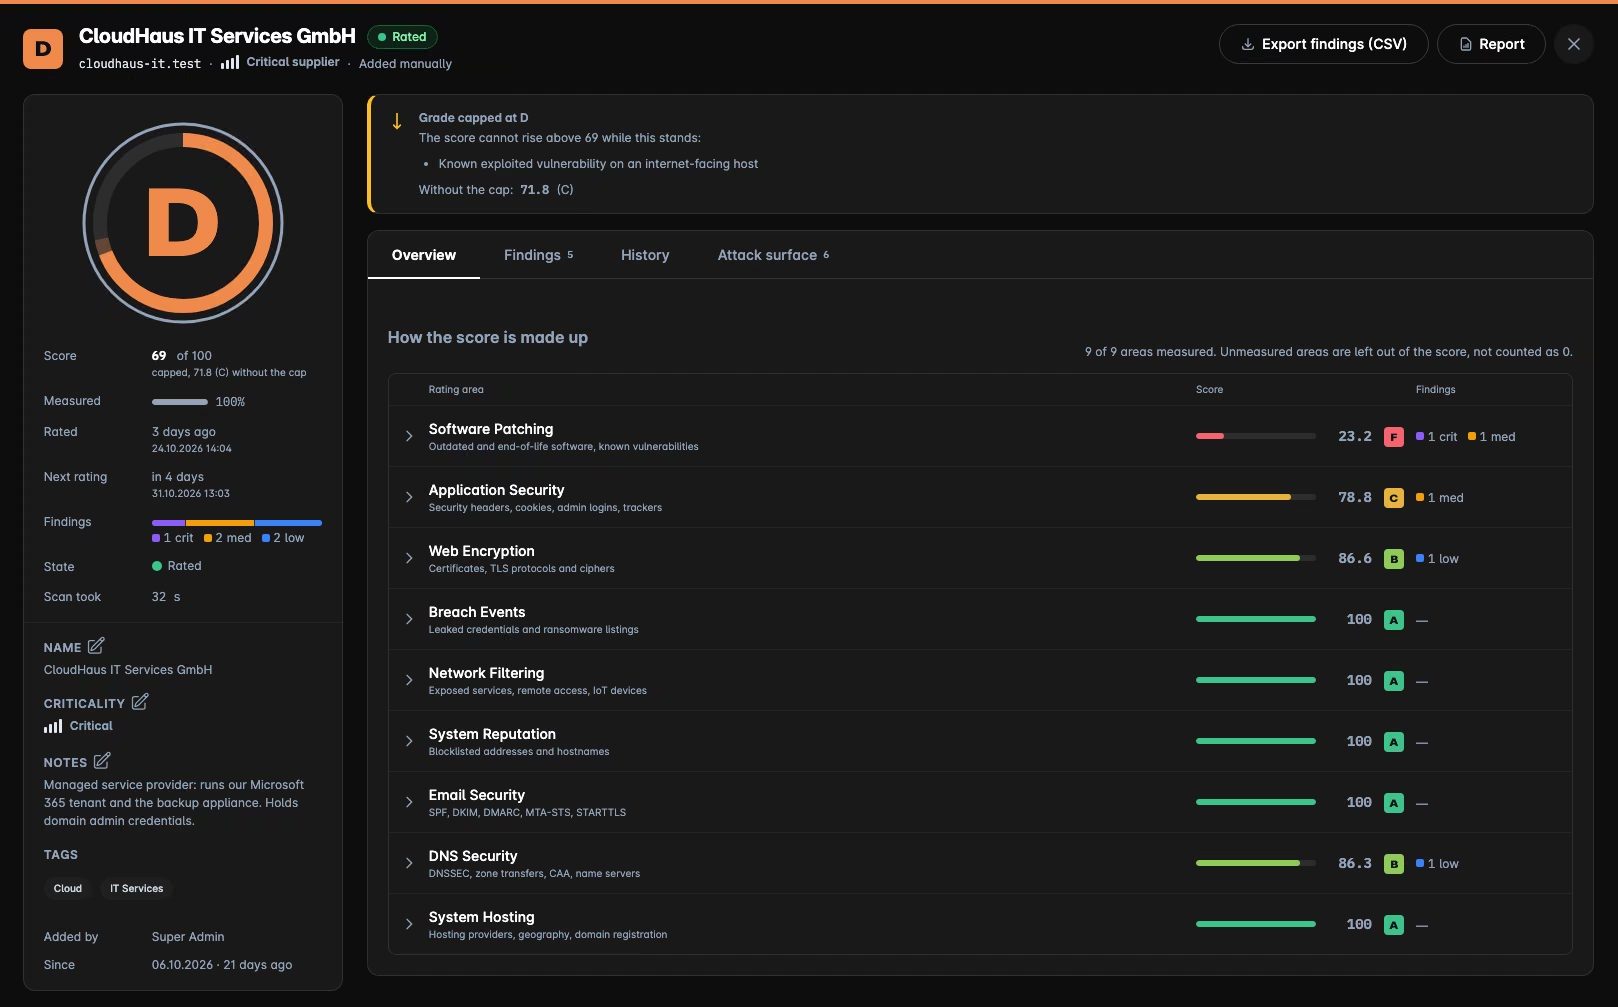
Darstellungen mit Beispieldaten.
Software-Patching
Veraltete und nicht mehr unterstützte Software, bekannte Schwachstellen.
Anwendungssicherheit
Security-Header, Cookies, Admin-Logins und Tracker.
Web-Verschlüsselung
Zertifikate, TLS-Protokolle und Cipher-Suites.
Sicherheitsvorfälle
Geleakte Zugangsdaten und Einträge auf Ransomware-Leak-Sites.
Netzwerkfilterung
Exponierte Dienste, Fernzugänge und IoT-Geräte.
System-Reputation
Adressen und Hostnamen auf Blocklisten.
E-Mail-Sicherheit
SPF, DKIM, DMARC, MTA-STS und STARTTLS.
DNS-Sicherheit
DNSSEC, Zonentransfers, CAA und Nameserver.
Hosting
Hosting-Anbieter, Standorte und Domain-Registrierung.
Vom Portfolio bis zum einzelnen Finding
Sehen Sie auf einen Blick, welche Lieferanten sich verschlechtern, und springen Sie direkt zum Finding, das die Note drückt.
- Note A4
- Note B3
- Note C2
- Note D2
- Note F1
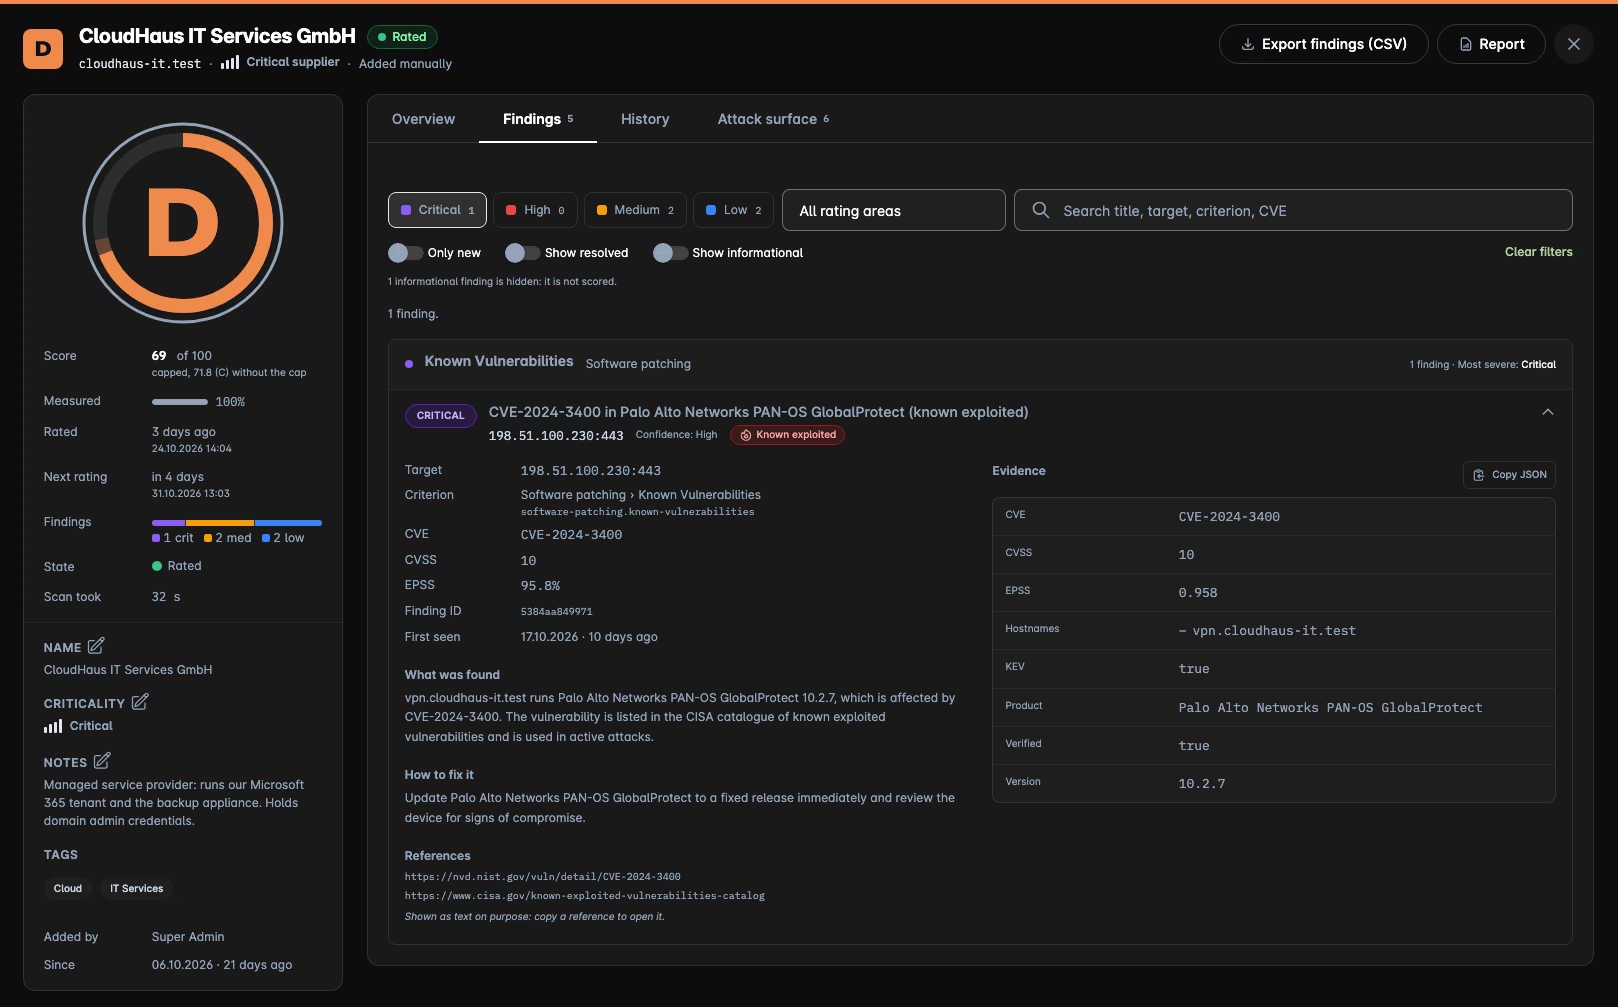
Der Alert enthält nur die Domain des Lieferanten
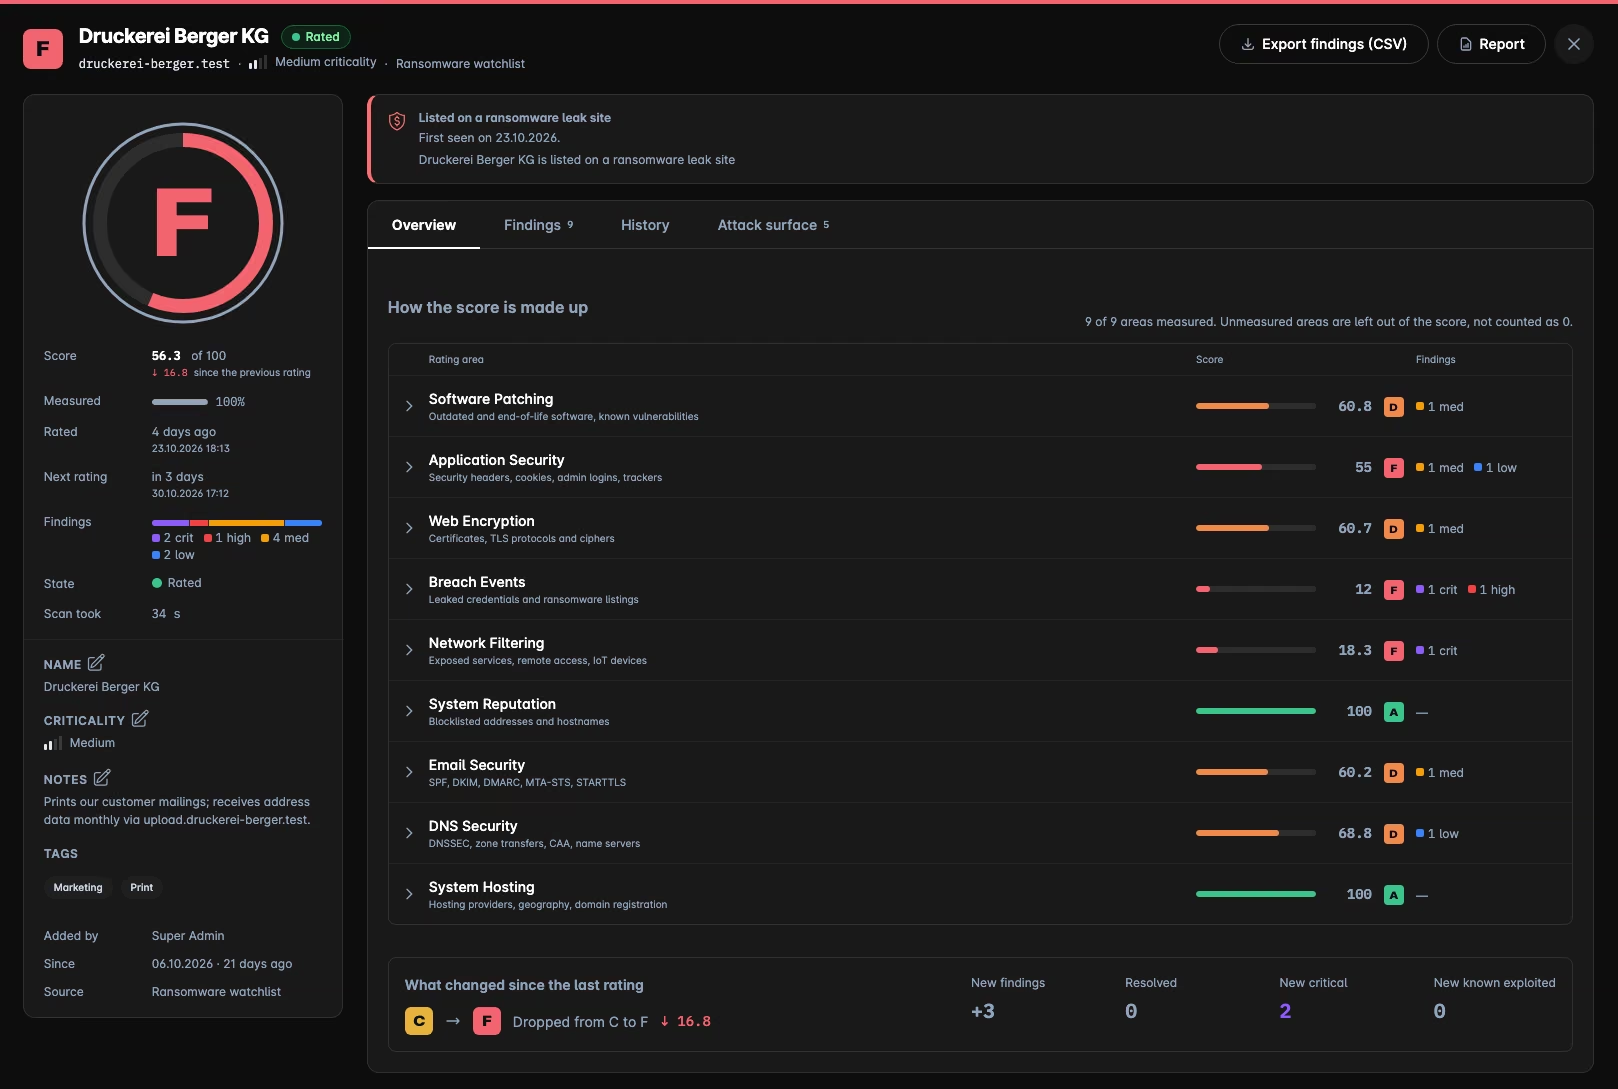
criticality = critical and kev_findings > 0Darstellungen mit Beispieldaten.
Zwei Ebenen: vor dem Vorfall und danach
Die Bewertung zeigt das Risiko eines Lieferanten, bevor etwas passiert. Die Ransomware-Watchlist meldet ihn, wenn er nach einem Angriff auf einer Leak-Site auftaucht.
Neue Opfer auf Ransomware-Leak-Sites, letzte 24 Stunden
Darstellungen mit Beispieldaten.
Bewertung vor dem Vorfall
Note, Score und Findings zeigen jede Woche neu, wo ein Lieferant angreifbar ist.
Watchlist nach dem Angriff
Ransomware-Leak-Sites werden etwa alle 30 Minuten mit Ihrer Watchlist abgeglichen.
Von der Watchlist zur Bewertung
Mit „Monitor in Supply Chain“ übernehmen Sie Watchlist-Domains in die Bewertung.
Häufige Fragen
- Ein Lieferanten-Rating ist die Sicherheitsbewertung eines Unternehmens, von dem Sie abhängen, gemessen von außen, so wie ein Angreifer es sieht. blacklens.io prüft dafür neun Bereiche: Software-Patching, Anwendungssicherheit, Web-Verschlüsselung, Sicherheitsvorfälle, Netzwerkfilterung, System-Reputation, E-Mail-Sicherheit, DNS-Sicherheit und Hosting. Das Ergebnis ist eine Note (A, B, C, D oder F), ein Score von 0 bis 100 und eine Liste von Findings mit Lösungsweg. Ist zu wenig messbar, steht N/A statt einer Note.
Passende Lösungen
Die Funktionen dieser Seite sind Bausteine. So setzen Kunden sie im Alltag ein.
Supply-Chain-Monitoring
Lieferkettenrisiken für NIS2 und DORA steuern, mit Bewertung und Ransomware-Watchlist.
NIS2
Die Sicherheit der Lieferkette nach Art. 21 (2) d technisch belegen.
DORA
ICT-Drittdienstleister nach Art. 28 bis 30 technisch im Blick behalten.
ISO 27001
Lieferantenbeziehungen nach A.5.19 bis A.5.22 mit Nachweisen unterlegen.
Sehen Sie, wo Ihre Lieferanten angreifbar sind.
Bewerten Sie Ihre ersten Lieferanten im 14-tägigen Test: Fünf Lieferanten je Workspace sind inklusive.
- 14 Tage kostenlos, voller Funktionsumfang
- Keine Kreditkarte nötig
- Erste Funde besprechen wir gemeinsam