
Der größte Angriff auf die npm-Lieferkette
Der größte Angriff auf die npm-Lieferkette traf chalk, debug und weitere Pakete mit über 2 Milliarden Downloads pro Woche. So prüfen Sie, ob Sie betroffen sind.
- von blacklens.io Team
- Veröffentlicht
- Aktualisiert
- 5 Min. Lesezeit
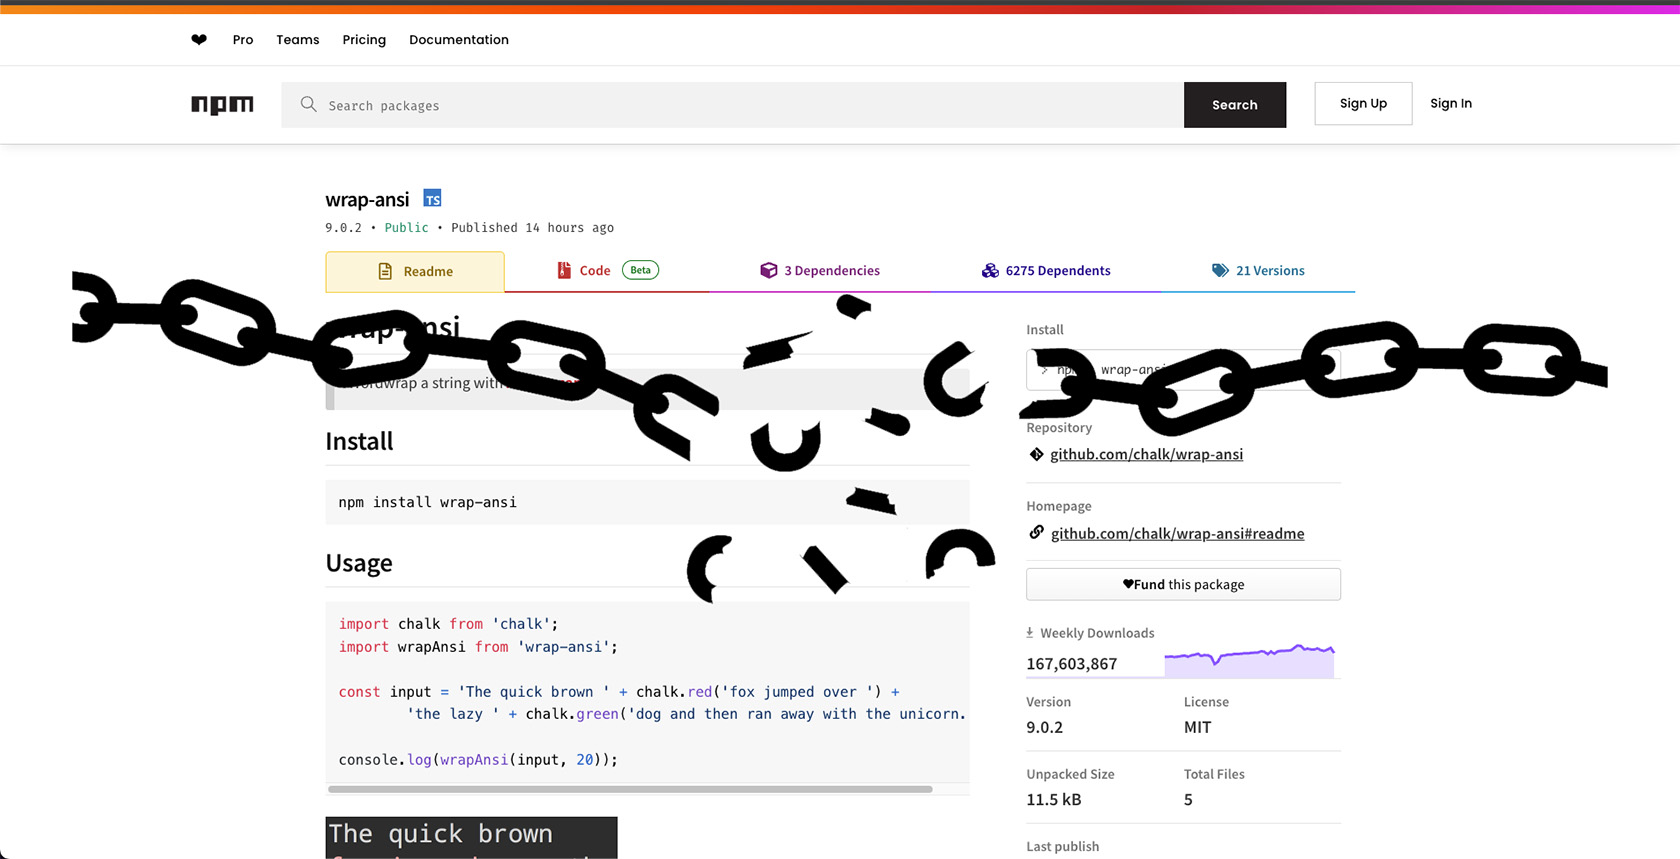
Im September 2025 erschütterte ein Supply-Chain-Angriff die Open-Source-Welt: Mindestens 18 weit verbreitete npm-Pakete – zusammen über 2 Milliarden Downloads pro Woche – wurden mit Schadcode kompromittiert. Für Entscheider in der IT-Security ist das ein Weckruf, die Risiken in der eigenen Software-Lieferkette auf den Prüfstand zu stellen.
Was beim npm-Angriff passiert ist
Ein Maintainer (Nutzername „qix“) fiel auf eine Phishing-E-Mail herein, wodurch Angreifer Zugang zu seinem npm-Account erhielten und neue, manipulierte Paketversionen veröffentlichten. Die Schadsoftware zielte speziell auf Krypto-Transaktionen ab: Sie nistete sich im Browser ein, überwachte Web3-Aktivitäten, manipulierte Wallet-Interaktionen und änderte unbemerkt Zieladressen, um Transaktionen an Wallets der Angreifer umzuleiten.
Der Angriff wurde schnell entdeckt und eingedämmt, sodass der unmittelbare finanzielle Schaden gering blieb. Erste Analysen der Security Alliance fanden rund 5 Cent in ETH und Memecoins im Wert von etwa 20 US-Dollar bei den Angreifern; spätere Auswertungen der Angreifer-Wallets kamen auf einige hundert US-Dollar. Experten warnen jedoch, dass ein ähnlicher Vorfall mit einem aggressiveren Payload (etwa Spionage oder Ransomware) weitaus schwerere Folgen für tausende Unternehmen hätte (KrebsOnSecurity).
Software-Lieferkettenangriffe wie dieser nehmen rasant zu: Gartner prognostiziert, dass bis 2025 45 % der Unternehmen weltweit einen solchen Angriff erlebt haben werden, dreimal so viele wie 2021.
So prüfen Sie, ob Ihr Unternehmen betroffen ist
Unternehmen, die npm-Pakete nutzen, sollten umgehend kontrollieren, ob kompromittierte Versionen eingebunden wurden.
Codebasis durchsuchen
Mit folgendem Befehl können Sie gezielt nach dem Schadcode-Artefakt _0x112fa8 in JavaScript-Dateien suchen:
rg -uu --max-columns=80 --glob '*.js' _0x112fa8
Falls Treffer vorliegen, ist höchste Vorsicht geboten: Die entsprechenden Komponenten sollten sofort entfernt oder aktualisiert werden.
Betroffene Paketversionen
Folgende Paketversionen sind als kompromittiert bekannt:
ansi-styles@6.2.2debug@4.4.2(bereits zurückgezogen, Stand 8. September, 18:09 MESZ)chalk@5.6.1supports-color@10.2.1strip-ansi@7.1.1ansi-regex@6.2.1wrap-ansi@9.0.1color-convert@3.1.1color-name@2.0.1is-arrayish@0.3.3slice-ansi@7.1.1color@5.0.1color-string@2.1.1simple-swizzle@0.2.3supports-hyperlinks@4.1.1has-ansi@6.0.1chalk-template@1.1.1backslash@0.2.1error-ex@1.3.3
Empfehlung: Überprüfen Sie Ihre Abhängigkeiten (z. B. mit npm ls oder yarn list) und aktualisieren Sie kompromittierte Pakete sofort auf sichere Versionen.
Herausforderungen für Unternehmen und CISOs
Für CISOs, CIOs und IT-Leitungen verdeutlicht dieser Vorfall die erheblichen Herausforderungen beim Management von Open-Source-Abhängigkeiten. Moderne Anwendungen basieren auf unzähligen externen Libraries – selbst vertraute Module können über Nacht zur Gefahr werden. Die Krux: Man muss nicht nur seinen direkten Software-Lieferanten vertrauen, sondern auch allen deren Zulieferern. Ein einzelnes kompromittiertes Paket kann potenziell hunderte Anwendungen in verschiedensten Unternehmen infizieren.
Die Erkennung solcher Angriffe ist schwierig, da der Schadcode oft geschickt verschleiert ist und herkömmliche Sicherheitsmaßnahmen ihn nicht sofort als Bedrohung erkennen. In diesem npm-Fall wirkte die Malware nur unter bestimmten Bedingungen (im Browser bei Krypto-Transaktionen), was sie in vielen Umgebungen zunächst unbemerkt ließ (BleepingComputer).
Die Reaktionszeit ist kritisch: Zwischen der Veröffentlichung der manipulierten Versionen und ihrer Entdeckung verging nur kurze Zeit, doch jedes Unternehmen, das in diesem Fenster deployt oder gebaut hat, musste anschließend aufwendig seine Systeme bereinigen. Zwar blieb der finanzielle Direktschaden minimal, aber die Folgekosten waren beträchtlich: Weltweit investierten Teams tausende Stunden in Incident Response und Abhilfe, und der Vorfall wird zahlreiche neue Sicherheitsinvestitionen auslösen. Dieser Aufwand und potenzielle Reputationsschäden treffen letztlich die Unternehmen selbst. Die Herausforderung besteht also darin, solche Risiken präventiv zu managen und bei einem Vorfall sofort informiert zu sein, um den Schaden zu begrenzen.
Wie blacklens.io unterstützt
blacklens.io setzt dort an, wo Lieferkettenrisiken nach außen sichtbar werden. Die Plattform bietet kontinuierliches Attack Surface Management: Alle externen IT-Assets und deren Schwachstellen werden laufend erfasst und überwacht. Dazu gehört eine Technologie-Erkennung, die zeigt, welche Produkte auf Ihren Web-Assets und Diensten laufen. Das Frühwarnsystem für neue Bedrohungen gleicht neue CVEs laufend mit diesem Technologie-Inventar ab und verifiziert Treffer per Scan, wo eine Prüfvorlage existiert. Den Abhängigkeitsbaum im eigenen Code prüfen weiterhin Lockfiles und Werkzeuge wie npm ls, wie oben beschrieben.
Ein proaktiver Sicherheitsansatz bietet der IT-Führungsebene greifbare Vorteile:
- Frühwarnsystem für neue Schwachstellen: Neue CVEs werden laufend mit den Technologien Ihrer Angriffsfläche abgeglichen. Alerts erreichen das zuständige Team per E-Mail, Push oder über Integrationen wie Jira, Microsoft Teams oder Slack.
- Transparenz über Ihre Angriffsfläche: Durch kontinuierliches Attack Surface Management wissen Sie, welche Assets, Dienste und Technologien von außen erreichbar sind. Wird in einem bestimmten Produkt eine Schwachstelle bekannt, sehen Sie schnell, welche Ihrer Assets betroffen sein könnten.
- Geringeres Risiko von Kompromittierungen: Durch automatisierte Schwachstellen- und Leak-Scans können viele Angriffswege – ob über veraltete Software, Fehlkonfigurationen oder geleakte Zugänge – im Vorfeld geschlossen werden. Das erschwert Angreifern das Eindringen, selbst wenn irgendwo in der Lieferkette eine Lücke entsteht.
- Schnellere Priorisierung: Zu jedem Treffer im Threat Center zeigt blacklens.io die betroffenen Assets und Signale wie CVSS, EPSS, KEV-Eintrag und verfügbare Exploits auf einen Blick. Das spart Zeit bei Bewertung und Eindämmung.
- Vertrauensbildung und Compliance: Indem Sie zeigen, dass Sie Ihre Lieferkettenrisiken im Griff haben, stärken Sie das Vertrauen von Kunden und Partnern. Viele Branchenstandards und Regulatoren fordern heute ein Supply-Chain-Risikomanagement – blacklens.io unterstützt Sie dabei mit den nötigen Nachweisen und Berichten.
Fazit und Ausblick
Der npm-Lieferkettenangriff führt vor Augen, dass selbst weit verbreitete Open-Source-Komponenten abrupt zur Bedrohung werden können. Für Unternehmen bedeutet das: Vorsorge statt Nachsorge. CISOs und IT-Leitungen sollten jetzt die Lehren ziehen – von einer rigoroseren Prüfung und Absicherung der Software-Lieferanten bis hin zur Einführung von Lösungen für kontinuierliches Attack Surface Monitoring. Die Investition in proaktive Sicherheitsplattformen wie blacklens.io zahlt sich aus, indem Risiken früh erkannt und gemindert werden.
Wie schnell die nächste Welle kommt, zeigte wenige Tage später die Kampagne Shai-Hulud, die unter anderem npm-Pakete von CrowdStrike kompromittierte. Handeln Sie jetzt, um Ihre Organisation vor der nächsten Welle von Lieferkettenangriffen zu schützen, bevor Angreifer die Schwachstellen Ihrer vertrauensvollen Verbindungen finden. Vertrauen Sie nicht blind: Schaffen Sie sich mit den richtigen Werkzeugen Transparenz und Kontrolle über Ihre gesamte digitale Lieferkette.
Häufige Fragen
- Ein Maintainer mit dem Nutzernamen qix fiel auf eine Phishing-E-Mail herein, wodurch Angreifer die Kontrolle über seinen npm-Account erhielten. Sie veröffentlichten manipulierte Versionen von mindestens 18 weit verbreiteten Paketen wie chalk, debug und ansi-styles mit zusammen über 2 Milliarden wöchentlichen Downloads. Die Schadsoftware kaperte Krypto-Transaktionen im Browser, indem sie Wallet-Adressen unbemerkt austauschte.
Weitere Beiträge

HTTP2Shell: Die Brotli-Lücke reicht weit über Node.js hinaus
HTTP2Shell ist keine neue Lücke, sondern CVE-2026-111497 in jeder Software mit Brotli-Decoder. Wer betroffen ist und warum die Versionsnummer täuscht.
- 5 Min. Lesezeit

Node2Shell: Warum Node patchen allein nicht reicht
Node2Shell nutzt eine Lücke im Brotli-Decoder, den Node.js mitliefert. Der Fix steckt in Node 22.23.4, 24.22.1 und 26.12.1 – und in Brotli selbst.
- 5 Min. Lesezeit

Fortinet Hardening Release: Patchen ohne Advisory
Fortinet liefert am 22. Oktober 2026 kritische Fixes für FortiOS, FortiManager und FortiAnalyzer aus. Die Advisories mit CVE-Nummern folgen am 10. November.
- 5 Min. Lesezeit
Sehen Sie Ihre Angriffsfläche in 24 Stunden.
Wir richten Ihren Workspace ein und besprechen die ersten Funde mit Ihnen.
- 14 Tage kostenlos, voller Funktionsumfang
- Keine Kreditkarte nötig
- Erste Funde besprechen wir gemeinsam