Einheitliches Cloud-Schwachstellen-Scanning für NIS2-Compliance
Einheitliches Cloud-Schwachstellen-Scanning prüft AWS, Azure, Google Cloud und Entra ID zentral und liefert die Nachweise, die NIS2 verlangt.
- von blacklens.io Team
- Veröffentlicht
- Aktualisiert
- 8 Min. Lesezeit
Warum einheitliches Cloud-Scanning jetzt wichtig ist
Cloud-Technologien gehören zum Kern moderner Unternehmens-IT, und mit ihrer Verbreitung steigen auch die Risiken von Cyberangriffen auf Cloud-Infrastrukturen. Vor dem Hintergrund der NIS2-Richtlinie der EU stehen Unternehmen vor der Aufgabe, alle Teile ihrer IT-Landschaft – inklusive Cloud-Umgebungen – kontinuierlich auf Schwachstellen zu prüfen. NIS2 fordert explizit, dass betroffene Organisationen Informationen über technische Schwachstellen in ihren Netz- und Informationssystemen einholen, ihre Exponierung gegenüber diesen Schwachstellen bewerten und geeignete Maßnahmen zu deren Behebung ergreifen. Zudem müssen Unternehmen nachweisen, dass sie ein solches Schwachstellenmanagement betreiben, etwa durch dokumentierte Scan-Ergebnisse, Protokolle über behobene Sicherheitslücken und den Einsatz von Schwachstellen-Scanning-Tools.
In der Praxis gehen Cloud-Sicherheit und Compliance Hand in Hand. Cloud-Anbieter bieten zwar viele Sicherheitsfunktionen, doch Fehlkonfigurationen oder unentdeckte Lücken in der Cloud führen schnell zu erheblichen Risiken. Insellösungen mit separaten Tools für jede Cloud oder nur für On-Prem-Systeme reichen hier nicht aus. Gefragt ist ein einheitliches Cloud-Schwachstellen-Scanning, das alle Cloud-Ressourcen umfasst und die Ergebnisse zentral bündelt. Genau hier setzt das Cloud-Scanning von blacklens.io an.
NIS2: Neue Anforderungen an Schwachstellenmanagement und Cloud-Transparenz
Die im Januar 2023 in Kraft getretene NIS2-Richtlinie verschärft die Auflagen für die Cybersicherheit in kritischen Sektoren und darüber hinaus. Unternehmen, die unter NIS2 fallen (sogenannte „wesentliche“ und „wichtige“ Einrichtungen), müssen ein deutlich erweitertes Risikomanagement nachweisen, einschließlich eines fortlaufenden Schwachstellenmanagements. Die Umsetzungshilfe der ENISA zu NIS2 macht klar: Ohne systematisches Vulnerability Management gibt es keine NIS2-Compliance. Organisationen brauchen also Prozesse und Tools, um Schwachstellen laufend zu identifizieren, zu priorisieren und zu beheben.
Vor allem Cloud-Umgebungen dürfen dabei nicht zum blinden Fleck werden. NIS2 spricht allgemein von Netz- und Informationssystemen, und dazu zählen Cloud-Infrastrukturen heute genauso. Unternehmensdaten, Anwendungen und Identitäten liegen oft in AWS, Azure, GCP und anderen Clouds, entsprechend müssen auch diese auf dem Radar der Security-Teams sein. CISOs und IT-Leitungen stehen hier vor mehreren Herausforderungen:
- Unvollständige Sicht: Unterschiedliche Tools für On-Prem und diverse Clouds führen zu Lücken. Es fehlt eine kontinuierliche, einheitliche Kontrolle der gesamten digitalen Angriffsfläche, inklusive extern erreichbarer Cloud-Services.
- Fehlende Echtzeit-Informationen: Ohne zentrale Lösung erfahren Teams von neuen Bedrohungen oder Fehlkonfigurationen in der Cloud oft zu spät. Dynamische Cloud-Assets wie neue VMs, Serverless Functions oder geänderte Rechte müssen laufend überwacht werden.
- Nachweis und Dokumentation: NIS2 verlangt auditierbare Berichte. Viele Unternehmen tun sich jedoch schwer, technische Sicherheitsmaßnahmen in der Cloud nachzuweisen, etwa ob kritische Schwachstellen zeitnah gepatcht wurden.
Ohne die passende Plattform ist es schwierig, Compliance im Alltag zu leben und nicht nur auf dem Papier. Hier hilft eine integrierte Lösung, die darauf ausgelegt ist, solche Vorgaben effizient und nachvollziehbar umzusetzen.
Einheitliches Cloud-Scanning mit über 500 CIS-konformen Checks
Mit einem Update hat blacklens.io das Cloud-Scanning deutlich ausgebaut und vereinheitlicht. Die Plattform ermöglicht automatisierte Sicherheitsprüfungen in allen großen Cloud-Umgebungen – AWS, Google Cloud, Microsoft Azure sowie Entra ID (Azure AD) – unter einem Dach. Für jeden angebundenen Cloud-Account gleicht sie das Inventar der Ressourcen ab und prüft deren Konfiguration in einem Audit mit über 500 Checks, die sich an den CIS Benchmarks (Center for Internet Security) orientieren. Ein regelmäßiges Konfigurations-Audit ist ein wichtiger Schritt zu einer soliden Grundsicherheit und für viele Compliance-Anforderungen.
Konkret prüft das Audit Identitäten und die Erreichbarkeit einzelner Ressourcen, z. B. ob Multi-Faktor-Authentifizierung aktiviert ist, ob Speicher-Buckets öffentlich zugänglich sind oder ob eine Ressource über eine öffentliche IP-Adresse oder einen öffentlichen API-Endpunkt erreichbar ist. So entsteht ein Sicherheitsprofil der Cloud-Infrastruktur. Fehlkonfigurationen und Schwachstellen erscheinen als Findings mit Schweregrad und konkreten Empfehlungen zur Behebung. Das erspart Security-Teams aufwendige manuelle Prüfungen.
Integration aller Cloud-Konten
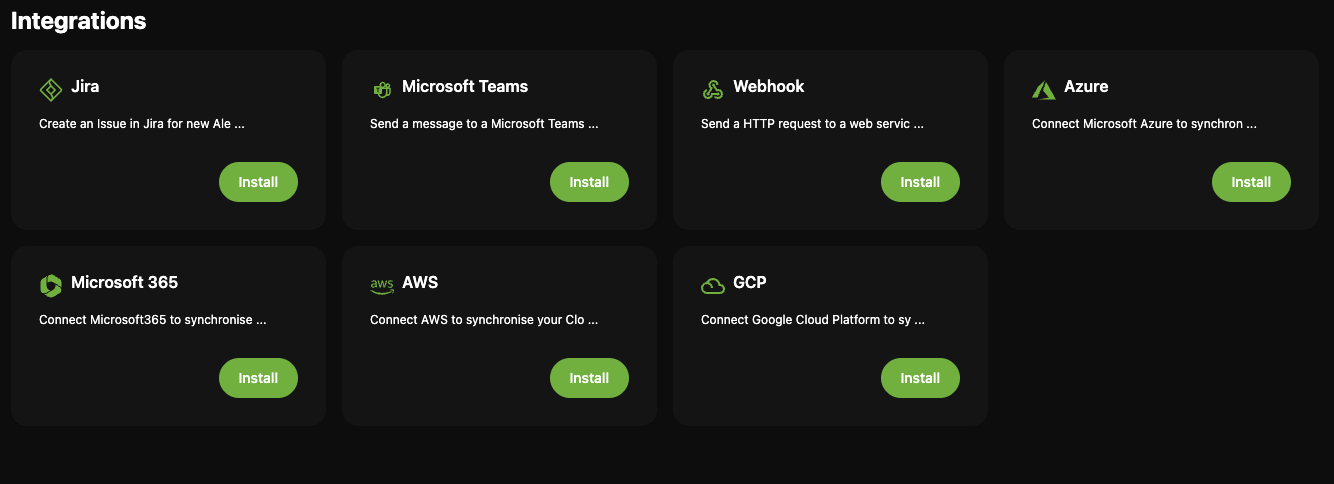
Die Anbindung der Cloud-Provider ist einfach. In der Integrationsübersicht wählen Sie den gewünschten Provider (AWS, Azure oder GCP) und folgen einem kurzen Einrichtungsprozess. Anschließend entscheiden Sie, ob alle Assets des Providers, z. B. IP-Adressen, VMs, Load Balancer und WebApps, automatisch importiert werden und ob auch vorhandene Ressourcen wie IAM-User und -Rollen oder andere servicespezifische Komponenten auditiert werden sollen. So erfasst die Plattform die gesamte Cloud-Landschaft des Unternehmens.
Besonders praktisch ist die Asset-Synchronisierung: Einmal angebunden, erkennt die Plattform auch neue Ressourcen automatisch. Wird etwa in Azure eine neue VM oder in AWS ein neuer S3-Bucket angelegt, erscheint dieses Asset beim nächsten Abgleich im Inventar. Inventar-Abgleich und Konfigurations-Audit laufen standardmäßig alle 168 Stunden, also einmal pro Woche; wer nach einer Änderung nicht warten möchte, startet den Scan über Run scan now sofort. Security-Teams müssen nicht mehr jeder Änderung manuell hinterherlaufen.
Ergebnisse mit Kontext
Ein Beispiel aus unserem Team: Nach Aktivierung des Cloud-Scans für einen Microsoft-Azure-Tenant zeigte der erste Scan eine Schwachstelle in einer Conditional-Access-Policy. Sie hätte es einem Angreifer ermöglicht, die Policy zu umgehen und sich mit nur einem Faktor anzumelden – ein erhebliches Risiko für die Kontosicherheit. Das Problem konnte sofort behoben werden und erschien beim nächsten Scan als gelöst.
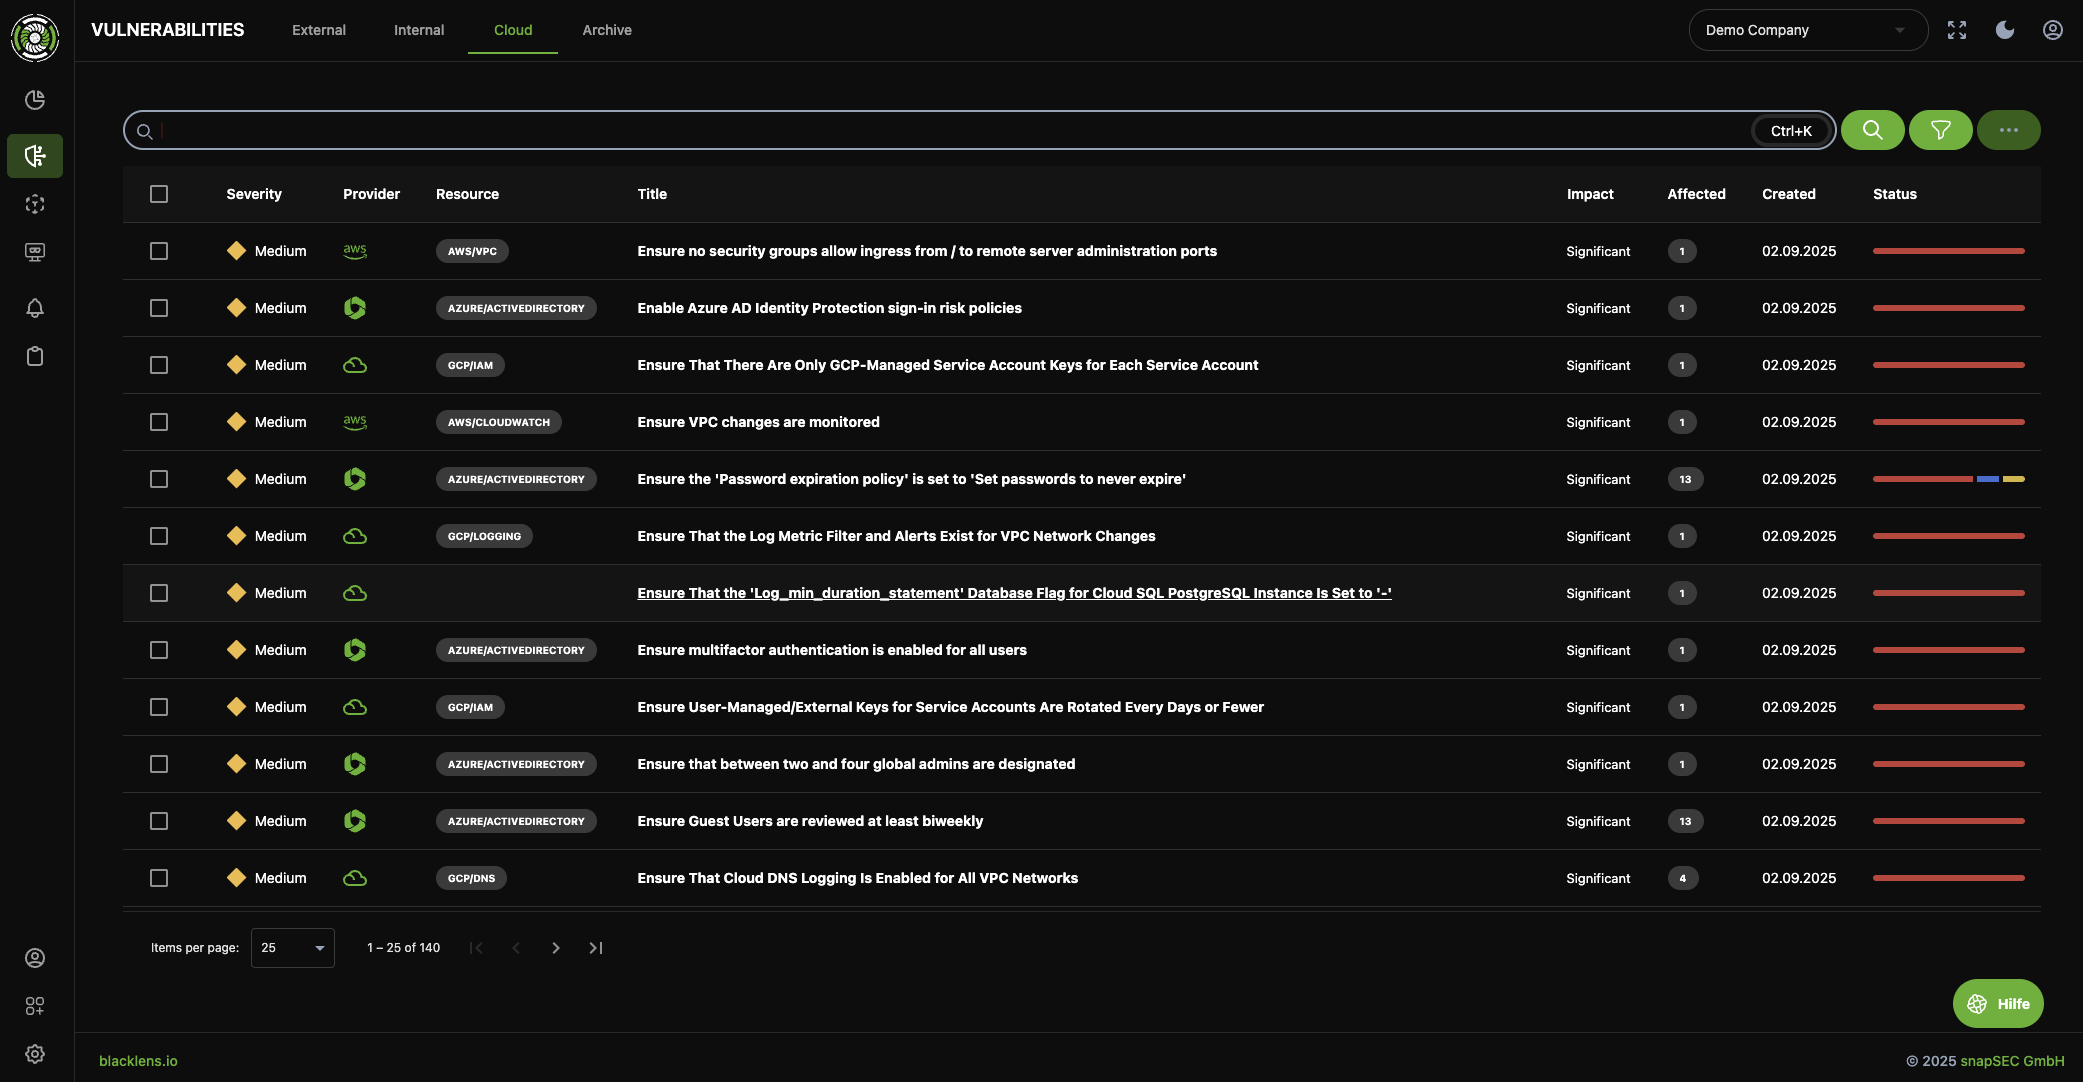
Die Scan-Ergebnisse erscheinen übersichtlich im Dashboard. Sicherheitsverantwortliche sehen sofort, welche Schwachstellen gefunden wurden, wie kritisch sie sind und wo Handlungsbedarf besteht. Die Plattform liefert dazu Kontext: welche Asset-Typen betroffen sind, ob sie öffentlich exponiert oder intern sind, welcher CVSS-Score vorliegt und wie ein Angreifer die Schwachstelle ausnutzen könnte. Dadurch lassen sich die Funde priorisieren: Kritische Cloud-Lücken, etwa öffentlich zugängliche sensible Dienste ohne Authentifizierung, kommen nach oben, weniger dringliche Punkte nach hinten. Zu jedem Finding gibt es zudem klare Empfehlungen zur Behebung, oft mit einem Link zur Dokumentation des Cloud-Anbieters.
Ein weiterer Vorteil: Cloud-Findings laufen im selben Workflow wie externe und interne Schwachstellen. Cloud-Assets fließen außerdem als Vorschläge in den Prüfumfang der externen Angriffsflächen-Analyse ein, sodass öffentlich erreichbare Ressourcen auch von außen geprüft werden können.
Einheitliche Plattform für CISOs und IT-Leitungen: mehr Überblick, weniger Lücken
Für CISOs und IT-Verantwortliche bietet die Unified-Vulnerability-Management-Plattform von blacklens.io einen strategischen Mehrwert. Statt dutzende Einzellösungen zu verwalten, erhalten Sie eine zentrale Sicht auf alle Schwachstellen der Organisation, sei es in der klassischen Infrastruktur, in Cloud-Services oder in weniger beachteten Bereichen wie IoT-Geräten. Die Plattform vereint Scanning für Cloud, On-Prem-Infrastruktur und Web-Anwendungen in einer Oberfläche. So entsteht ein vollständiges Schwachstellen-Inventar ohne blinde Flecken. Cloud-Risiken, die früher leicht übersehen wurden, stehen nun gleichberechtigt neben On-Prem-Findings im Gesamtbericht.
Diese Vereinheitlichung zahlt sich direkt in der Compliance aus: Unternehmen mit verteilten Infrastrukturen (Multi-Cloud, Hybrid-IT, Remote Work) und hohen regulatorischen Anforderungen (z. B. ISO 27001, NIS2, TISAX) profitieren von der zentralen Steuerung. blacklens.io wurde genau für solche Szenarien entwickelt.
Auch Reporting und Audits werden deutlich einfacher. Die Plattform erstellt PDF-Berichte, vom Executive Report für das Management bis zum Vulnerability Report, auf Knopfdruck oder zeitgesteuert (täglich, wöchentlich oder monatlich) für festgelegte Empfänger. Sie dienen als Grundlage für NIS2-Nachweise, ISO-27001-Audits oder Management-Reports. Jedes Finding durchläuft nachvollziehbare Status von Offen über In Bearbeitung bis Geschlossen, mit Kommentaren und Retest nach der Behebung, und ein Aktivitätsprotokoll hält fest, was in der Plattform geschieht. Diese Transparenz macht es einfach, gegenüber Prüfern nachzuweisen, dass Schwachstellen systematisch behandelt werden. Über die Integrationen für Jira, ServiceNow, GitHub oder GitLab entstehen für neue Alerts zudem automatisch Einträge im Ticketing, damit Sicherheitsprozesse direkt im Betriebsablauf verankert sind.
Nicht zuletzt deckt blacklens.io auch Bereiche wie Darknet Monitoring und Threat Intelligence ab, um frühzeitig vor externen Gefahren zu warnen; das würde den Rahmen dieses Artikels jedoch sprengen. Entscheidend ist: Mit einer zentralen Plattform behalten CISOs den Überblick, adressieren Risiken nach Priorität und erfüllen Vorgaben wie NIS2 effizienter.
Fazit: Cloud-Sicherheit vereinheitlichen
Das einheitliche Cloud-Schwachstellen-Scanning ist ein wichtiger Schritt für Unternehmen, die ihre Cloud-Sicherheit verbessern wollen. Durch die Kombination aus breiter Abdeckung (AWS, Azure, GCP, Entra ID) und regelmäßigem Konfigurations-Audit mit über 500 CIS-konformen Checks schließt das Cloud-Scanning die Lücke zwischen verschiedenen Umgebungen. Die NIS2-Compliance wird dadurch deutlich einfacher, denn alle erforderlichen Maßnahmen, von der kontinuierlichen Überwachung bis zu zeitgesteuerten Berichten, lassen sich über eine Plattform steuern.
Damit wird aus herkömmlichem Schwachstellen-Scanning ein strategisches Vulnerability Management mit nachhaltiger Wirkung. Statt nur Listen von Schwachstellen zu „produzieren“, sorgt die Plattform für konkrete Sicherheitsverbesserungen: Risiken werden im Kontext bewertet, Verantwortlichkeiten zugewiesen und Fortschritte überwacht. Die Cloud wird nicht mehr isoliert betrachtet, sondern als fester Bestandteil der gesamten Angriffsfläche – transparent, kontrolliert und abgesichert.
Unternehmen, die frühzeitig auf ein solches einheitliches Vorgehen setzen, sind besser gegen Cyberbedrohungen gewappnet und erfüllen regulatorische Auflagen ohne Aktionismus. Wenn Sie Ihre Cloud-Infrastruktur sicher und NIS2-ready machen möchten, ist jetzt der richtige Zeitpunkt, sie mit den Augen eines Angreifers zu betrachten.
Häufige Fragen
- NIS2 verlangt, dass betroffene Organisationen Informationen über technische Schwachstellen in ihren Netz- und Informationssystemen einholen, ihre Exponierung gegenüber diesen Schwachstellen bewerten und geeignete Maßnahmen zur Behebung ergreifen. Zudem müssen sie nachweisen, dass sie ein solches Schwachstellenmanagement betreiben, etwa durch dokumentierte Scan-Ergebnisse, Protokolle über behobene Sicherheitslücken und den Einsatz von Scanning-Tools. Cloud-Umgebungen zählen dabei genauso zu den Netz- und Informationssystemen wie die On-Prem-Infrastruktur.
Weitere Beiträge
HTTP2Shell: Die Brotli-Lücke reicht weit über Node.js hinaus
HTTP2Shell ist keine neue Lücke, sondern CVE-2026-111497 in jeder Software mit Brotli-Decoder. Wer betroffen ist und warum die Versionsnummer täuscht.
- 5 Min. Lesezeit
Node2Shell: Warum Node patchen allein nicht reicht
Node2Shell nutzt eine Lücke im Brotli-Decoder, den Node.js mitliefert. Der Fix steckt in Node 22.23.4, 24.22.1 und 26.12.1 – und in Brotli selbst.
- 5 Min. Lesezeit
Fortinet Hardening Release: Patchen ohne Advisory
Fortinet liefert am 22. Oktober 2026 kritische Fixes für FortiOS, FortiManager und FortiAnalyzer aus. Die Advisories mit CVE-Nummern folgen am 10. November.
- 5 Min. Lesezeit
Sehen Sie Ihre Angriffsfläche in 24 Stunden.
Wir richten Ihren Workspace ein und besprechen die ersten Funde mit Ihnen.
- 14 Tage kostenlos, voller Funktionsumfang
- Keine Kreditkarte nötig
- Erste Funde besprechen wir gemeinsam