Threat Center: Vom CVE-Alarm zur bestätigten Betroffenheit
Das Threat Center von blacklens.io ist Ihr Frühwarnsystem für neue Schwachstellen: Es zeigt, welche CVEs Ihre Systeme betreffen, und bestätigt es per Scan.
- von blacklens.io Team
- Veröffentlicht
- 3 Min. Lesezeit
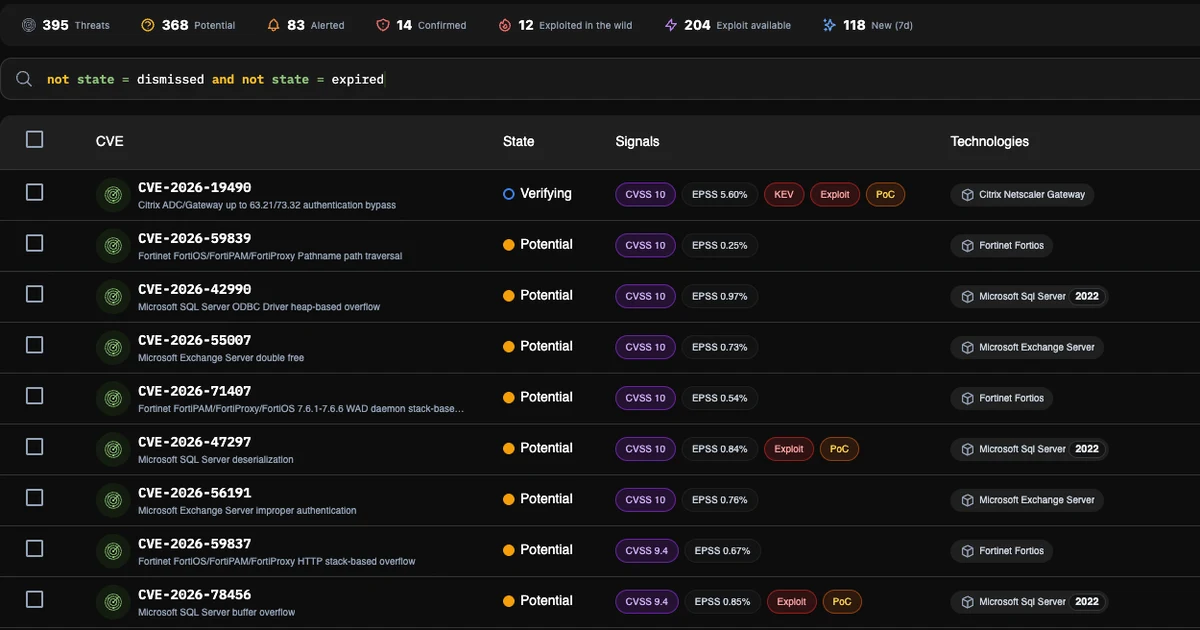
Neue kritische Schwachstellen in Firewalls, VPN-Gateways und Mailservern gehören inzwischen zum Wochenrhythmus. Die entscheidende Frage ist dabei nie, ob es eine neue CVE gibt, sondern ob sie Ihr Unternehmen betrifft. Genau diese Frage beantwortet das Threat Center in blacklens.io: automatisch, für Ihre Systeme, mit Beleg.
Was ist das Threat Center?
Das Threat Center ist das Frühwarnsystem von blacklens.io für neue Schwachstellen. Es gleicht neu veröffentlichte CVEs laufend mit den Technologien ab, die in Ihrem Unternehmen im Einsatz sind, und zeigt nur die Treffer, die Sie wirklich betreffen. Grundlage ist das Inventar, das blacklens.io ohnehin aus externen Scans, dem Sentry Agent und Ihren Cloud-Konnektoren aufbaut. Einrichten müssen Sie dafür nichts zusätzlich.
Dahinter steht ein Threat-Feed mit über 140.000 CVEs, davon mehr als 26.000 mit öffentlichem Exploit. Aus dieser Menge bleibt für Ihr Team die kurze Liste der Schwachstellen übrig, die auf Ihre Firewall, Ihren Exchange-Server oder Ihr Citrix-Gateway zutreffen.
Warum ein CVE-Newsletter nicht mehr reicht
CVE-Newsletter und CERT-Warnungen sind wichtig, aber sie sind für alle geschrieben. Ob das genannte Produkt bei Ihnen läuft, in welcher Version und auf welchem System, muss Ihr Team danach selbst herausfinden. Bei mehreren kritischen Meldungen pro Woche kostet diese Suche Stunden, und genau in diesen Stunden beginnen Angreifer mit dem Scannen.
Das Threat Center dreht die Reihenfolge um. Statt einer allgemeinen Warnung erhalten Sie eine Liste betroffener Systeme, jeweils mit den Signalen, die für die Priorisierung zählen:
- EPSS: Wie wahrscheinlich ist eine Ausnutzung in den nächsten 30 Tagen?
- CISA KEV: Wird die Schwachstelle bereits aktiv angegriffen, und bis wann sollte sie behoben sein?
- Exploit: Gibt es öffentlich verfügbaren Angriffscode?
- CVSS: Wie schwer wiegt die Schwachstelle technisch?
Von der Warnung zur Gewissheit
Ein Treffer im Inventar ist ein Verdacht. Darum prüft blacklens.io ihn: Steht für die CVE eine Prüfvorlage bereit, startet automatisch ein gezielter Scan gegen das betroffene System. Das Ergebnis ist eindeutig, entweder bestätigt oder nicht bestätigt. Ihr Team investiert seine Zeit in echte Befunde statt in Vermutungen.
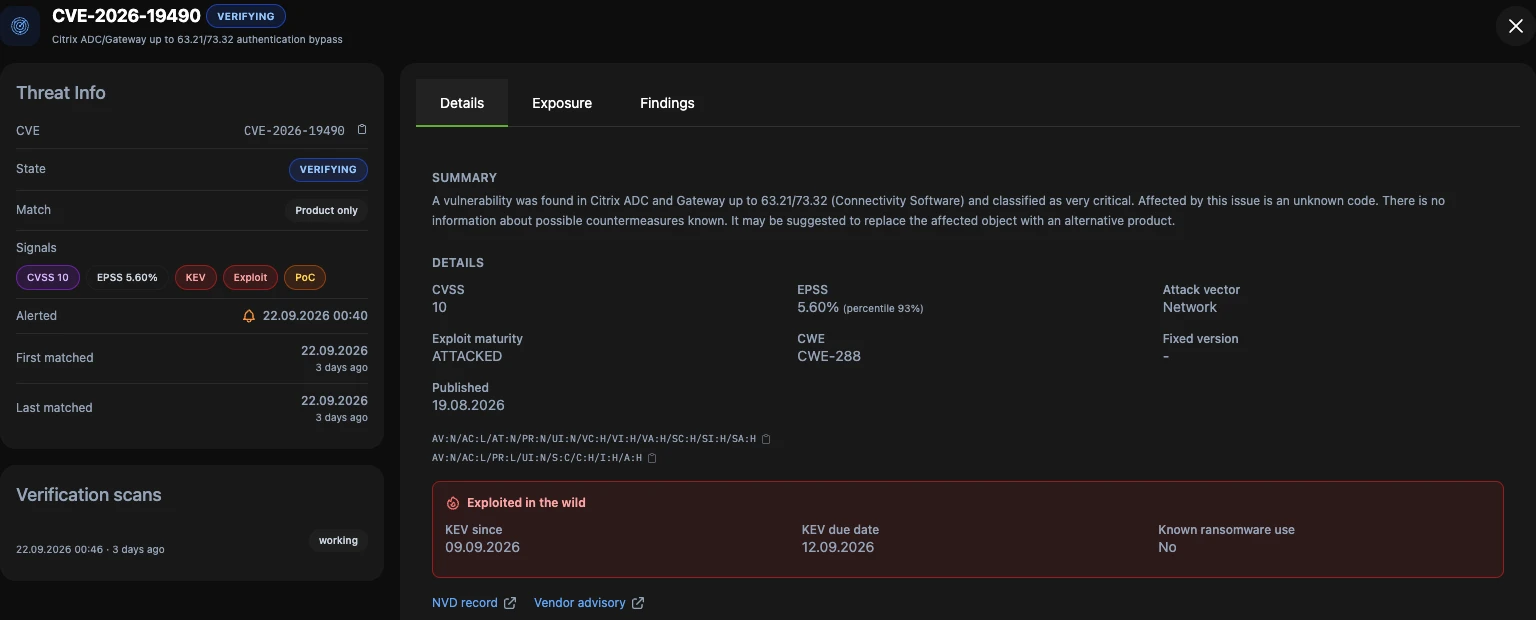
Die Detailansicht zeigt auf einen Blick, wie kritisch eine Schwachstelle ist, ob sie bereits ausgenutzt wird und welche Systeme betroffen sind. Bestätigte Treffer landen als reguläre Findings im selben Schwachstellenmanagement-Workflow wie alle anderen Funde, mit Zuweisung, Ticket und Retest.
Weniger Alarm, mehr Wirkung
Ein Frühwarnsystem, das ständig klingelt, wird ignoriert. Das Threat Center ist deshalb auf Ruhe ausgelegt:
- Schwellwert pro Workspace: Alerts kommen erst ab einem CVSS-Wert Ihrer Wahl, standardmäßig ab 7.
- Gebündelt statt einzeln: Neue CVEs zum selben Produkt ergeben einen Alert, nicht dutzende.
- Beim richtigen Team: Benachrichtigungsregeln leiten Alerts per E-Mail, Push oder über Integrationen wie Jira, Microsoft Teams und Microsoft Sentinel weiter.
- Automatisch hochgestuft: Bei hoher Ausnutzungswahrscheinlichkeit und verfügbarem Exploit steigt die Dringlichkeit von selbst.
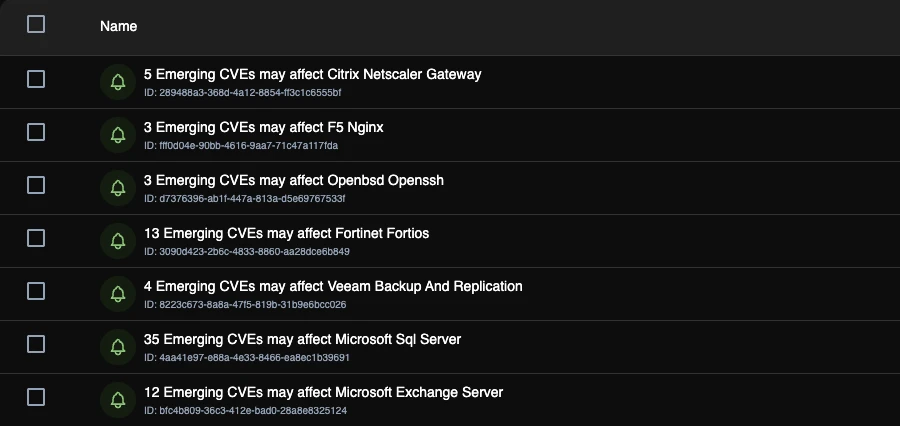
Ergänzend sammelt der Bereich Advisories Sicherheitsmeldungen der Hersteller, damit Sie auch übergreifende Warnungen im selben Werkzeug sehen.
Was das für Ihr Unternehmen bedeutet
Die Zeit zwischen der Veröffentlichung einer Schwachstelle und dem ersten Angriff ist das Fenster, in dem Sie handeln können. Das Threat Center verkürzt den Weg von „eine neue CVE ist draußen“ zu „diese Systeme sind betroffen, bestätigt, und das zuständige Team hat das Ticket“.
Gleichzeitig entsteht ein nachvollziehbarer Verlauf: welche Schwachstellen erkannt, geprüft und behandelt wurden. Das hilft bei Audits und bei Anforderungen wie NIS2, die einen geregelten Umgang mit Schwachstellen verlangen.
Loslegen: Das Threat Center ist in blacklens.io unter Threat Center → Emerging Threats aktiv, sobald Ihr Technologie-Inventar steht. Mehr zum Frühwarnsystem für Zero-Days und neue CVEs lesen Sie auf der Plattformseite.
Häufige Fragen
- Das Threat Center ist das Frühwarnsystem von blacklens.io für neue Schwachstellen. Es gleicht neu veröffentlichte CVEs laufend mit den Technologien ab, die in Ihrem Unternehmen tatsächlich im Einsatz sind, und zeigt nur die Treffer, die Sie betreffen. Liegt eine passende Prüfvorlage vor, bestätigt ein gezielter Scan automatisch, ob Ihr System angreifbar ist. Signale wie EPSS und CISA KEV zeigen, was zuerst behoben werden muss.
Weitere Beiträge
NISG 2026: Was ab 1. Oktober gilt – und welche Nachweise zählen
Das NISG 2026 tritt am 1. Oktober in Kraft. Welche Fristen für Registrierung und Selbstdeklaration laufen und welche technischen Nachweise Sie dafür brauchen.
- 5 Min. Lesezeit
Was zuerst? Intelligente Schwachstellen-Priorisierung mit blacklens
Was zuerst, warum, und wie? blacklens macht aus offenen Findings einen priorisierten Maßnahmenplan – sortiert nach Risikoreduktion, mit…
- 5 Min. Lesezeit
FortiBleed: Wenn zehntausende Firewalls zur offenen Tür werden
FortiGate-Firewalls schützen Unternehmensnetzwerke. Das ist ihr einziger Zweck. Was FortiBleed zeigt: Wenn die Firewall selbst zur Angriffsfläche wird, schützt…
- 3 Min. Lesezeit
Sehen Sie Ihre Angriffsfläche in 24 Stunden.
Wir richten Ihren Workspace ein und besprechen die ersten Funde mit Ihnen.
- 14 Tage kostenlos, voller Funktionsumfang
- Keine Kreditkarte nötig
- Erste Funde besprechen wir gemeinsam