
Februar-Release: Active Directory Scanning und neue Integrationen
Das Februar-Release von blacklens.io bringt Active Directory Scanning für Sentry, Integrationen für Cloudflare und Hetzner Cloud sowie vier Tool-Anbindungen.
- von blacklens.io Team
- Veröffentlicht
- Aktualisiert
- 2 Min. Lesezeit
Die Angriffsfläche von Unternehmen wächst – und mit ihr die Notwendigkeit, Assets, Konfigurationen und Schwachstellen zentral im Blick zu behalten. Mit dem Februar-Release liefert blacklens.io eines der bislang umfangreichsten Updates: Sentry erhält Active Directory Scanning, zwei neue Cloud-Integrationen erweitern die Abdeckung, und zusätzliche Tool-Anbindungen vervollständigen das Bild Ihrer Angriffsfläche.
Sentry mit Active Directory Scanning
Active Directory ist das Herzstück der meisten Unternehmensinfrastrukturen – und damit eines der attraktivsten Ziele für Angreifer. Fehlkonfigurationen, überprivilegierte Konten oder veraltete Gruppenrichtlinien bleiben oft unentdeckt, bis es zu spät ist.
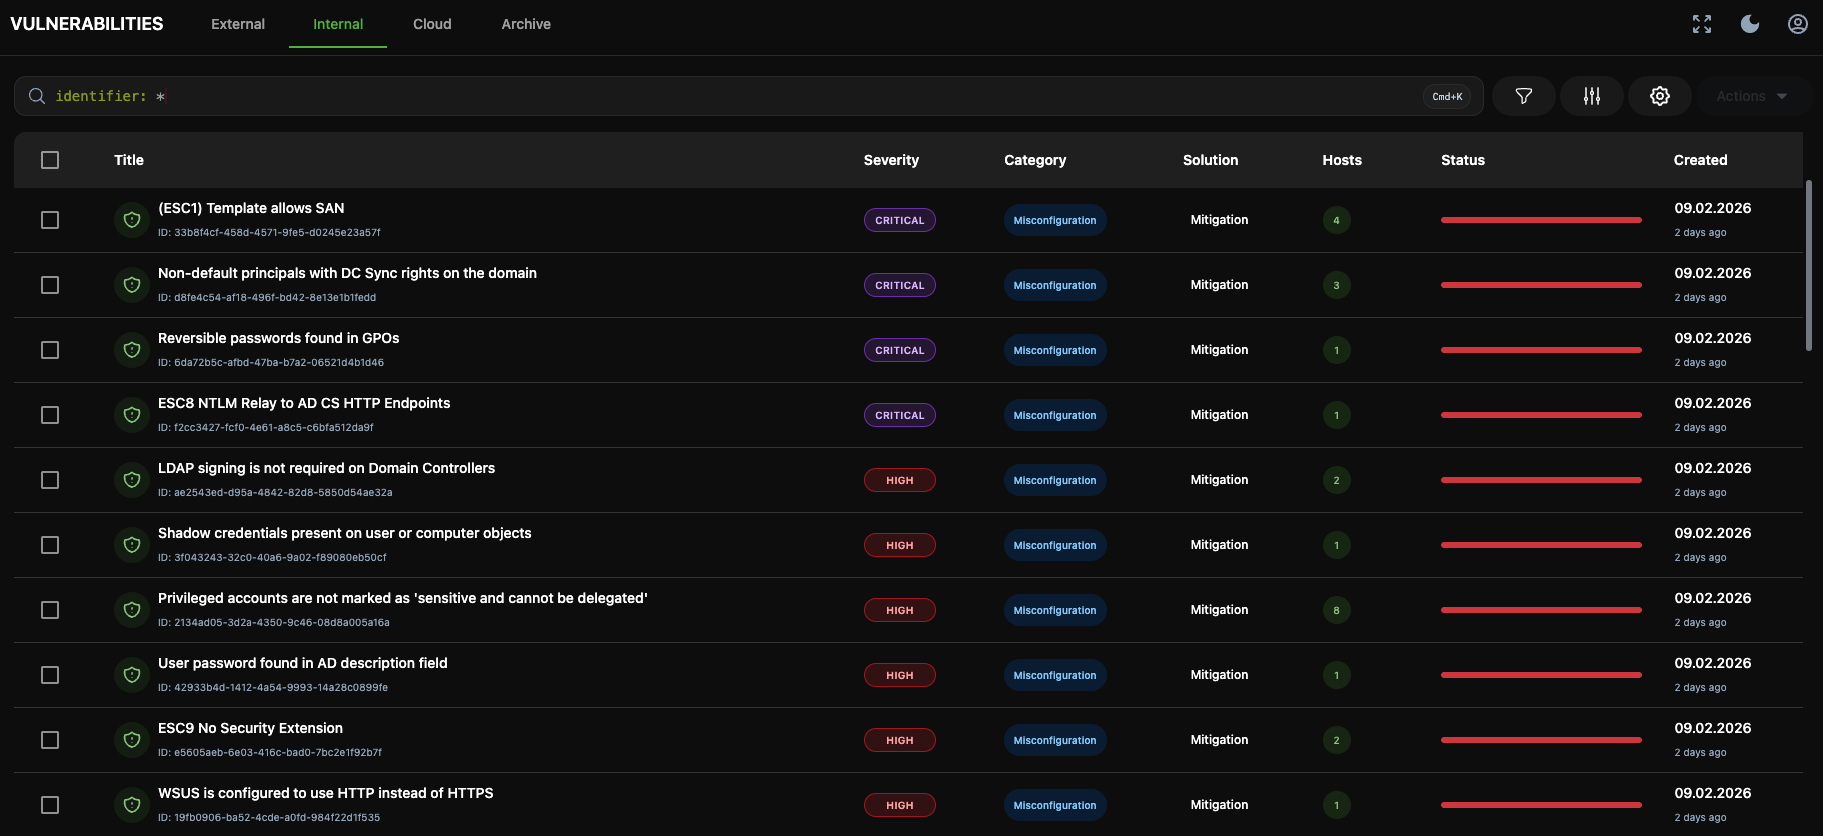
Ab sofort prüfen Sie mit dem Sentry Agent Ihr Active Directory auf Schwachstellen und Fehlkonfigurationen. Für die Sicherheitsanalyse verbindet sich Sentry per SMB über Port 445 und nutzt dafür einen Benutzer mit minimalen Rechten; ein Setup-Skript unterstützt die Einrichtung.
Die Ergebnisse erscheinen als Findings bei den internen Schwachstellen und durchlaufen denselben Workflow wie alle anderen Funde. So können Sie handeln, bevor Angreifer die Schwachstellen ausnutzen.
Neue Cloud-Integrationen: Cloudflare und Hetzner Cloud
Die Angriffsfläche endet nicht an der Grenze des eigenen Rechenzentrums. Deshalb erweitert blacklens.io die Cloud-Integrationen um zwei stark nachgefragte Plattformen:
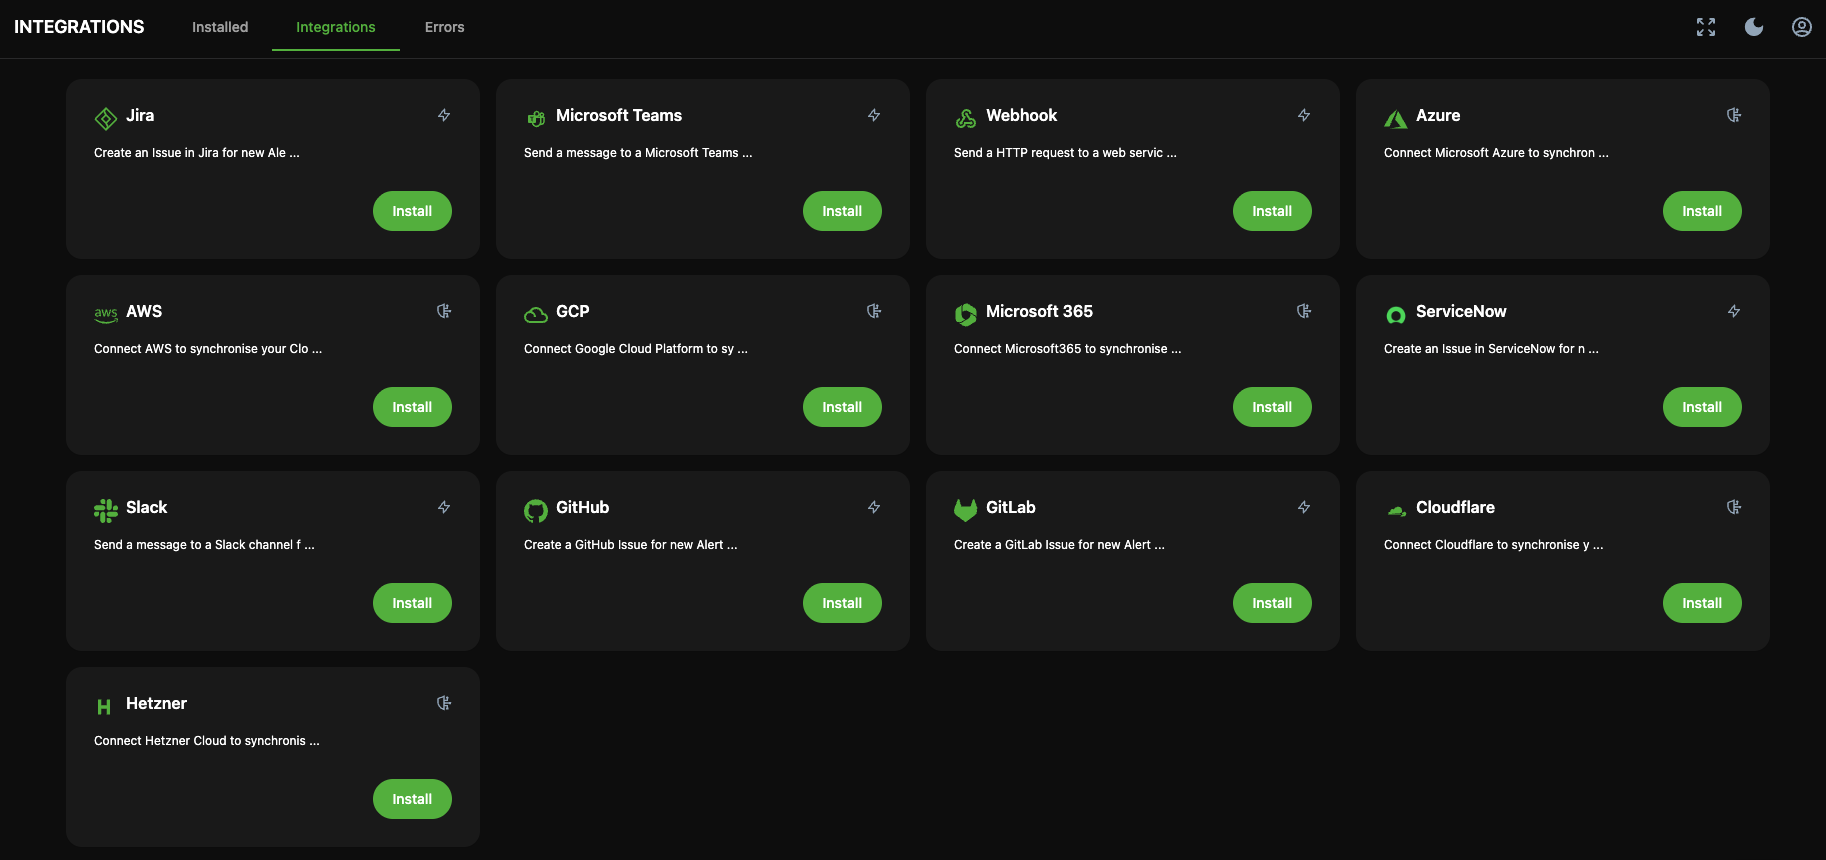
- Cloudflare: blacklens.io inventarisiert die über Cloudflare verwalteten Ressourcen und prüft ihre Konfiguration in einem Audit. Gefundene Assets fließen als Vorschläge in den Prüfumfang der externen Angriffsflächen-Analyse ein.
- Hetzner Cloud: Gerade im DACH-Raum eine beliebte Infrastruktur-Plattform. blacklens.io inventarisiert ab sofort Ihre Hetzner-Cloud-Ressourcen und bezieht sie in die Analyse Ihrer Angriffsfläche ein.
Beide Integrationen fügen sich in die bestehende Multi-Cloud-Übersicht ein und ermöglichen eine konsolidierte Bewertung Ihrer externen und cloudbasierten Angriffsfläche.
Erweiterte Tool-Integrationen für durchgängige Workflows
Sicherheitserkenntnisse entfalten ihren Wert erst, wenn sie dort ankommen, wo Entscheidungen getroffen und Maßnahmen umgesetzt werden. Deshalb sind vier weitere Integrationen hinzugekommen:
- GitLab und GitHub: Für neue Alerts legt blacklens.io automatisch ein Issue in GitLab oder GitHub an, sodass Entwicklungsteams Sicherheitsbefunde dort bearbeiten, wo sie ohnehin arbeiten.
- ServiceNow: Für neue Alerts legt blacklens.io automatisch einen Eintrag in ServiceNow an, sodass Ihre Teams in etablierten IT-Service-Management-Workflows reagieren können.
- Slack: Benachrichtigungen zu kritischen Findings landen direkt in Ihren Slack-Channels. So verkürzen Sie die Reaktionszeit und stellen sicher, dass kein relevanter Fund übersehen wird.
Das große Bild: Ihre gesamte Angriffsfläche auf einen Blick
blacklens.io verbindet nun On-Premises-Infrastruktur (Active Directory), Multi-Cloud-Umgebungen (Cloudflare, Hetzner Cloud) und die umliegende Toollandschaft (GitLab, GitHub, ServiceNow, Slack) zu einer einheitlichen Sicht auf Ihre Angriffsfläche.
Für Unternehmen bedeutet das konkret: weniger blinde Flecken, schnellere Entscheidungswege und die Gewissheit, dass sicherheitsrelevante Erkenntnisse nicht in Silos verschwinden.
Korrektur vom 20. Oktober 2026: Die GitLab- und GitHub-Integration legt Issues für neue Alerts an; eine frühere Fassung beschrieb sie als Analyse von Code-Repositories auf exponierte Secrets. Außerdem beschreiben die Abschnitte zu Active Directory, Cloudflare und ServiceNow jetzt nur noch belegte Funktionen; eine frühere Fassung nannte einzelne AD-Prüfungen, WAF-Konfigurationen und ServiceNow-Incidents oder Change Requests.
Häufige Fragen
- Das Active Directory Scanning im Sentry Agent von blacklens.io prüft Ihr Active Directory auf Schwachstellen und Fehlkonfigurationen. Der Sentry Agent verbindet sich dafür per SMB über Port 445 und nutzt einen Benutzer mit minimalen Rechten; ein Setup-Skript unterstützt die Einrichtung. Die Ergebnisse erscheinen als Findings bei den internen Schwachstellen und laufen im selben Workflow wie externe und Cloud-Findings.
Weitere Beiträge

HTTP2Shell: Die Brotli-Lücke reicht weit über Node.js hinaus
HTTP2Shell ist keine neue Lücke, sondern CVE-2026-111497 in jeder Software mit Brotli-Decoder. Wer betroffen ist und warum die Versionsnummer täuscht.
- 5 Min. Lesezeit

Node2Shell: Warum Node patchen allein nicht reicht
Node2Shell nutzt eine Lücke im Brotli-Decoder, den Node.js mitliefert. Der Fix steckt in Node 22.23.4, 24.22.1 und 26.12.1 – und in Brotli selbst.
- 5 Min. Lesezeit

Fortinet Hardening Release: Patchen ohne Advisory
Fortinet liefert am 22. Oktober 2026 kritische Fixes für FortiOS, FortiManager und FortiAnalyzer aus. Die Advisories mit CVE-Nummern folgen am 10. November.
- 5 Min. Lesezeit
Sehen Sie Ihre Angriffsfläche in 24 Stunden.
Wir richten Ihren Workspace ein und besprechen die ersten Funde mit Ihnen.
- 14 Tage kostenlos, voller Funktionsumfang
- Keine Kreditkarte nötig
- Erste Funde besprechen wir gemeinsam