Citrix NetScaler: Zwei Zero-Days – und das Update allein reicht nicht
Zwei Zero-Days in Citrix NetScaler ADC und Gateway werden aktiv ausgenutzt: welche Builds betroffen sind und was vor und nach dem Update zu tun ist.
- von blacklens.io Team
- Veröffentlicht
- 4 Min. Lesezeit
Citrix NetScaler Gateway ist in vielen Unternehmen der Eingang, über den Mitarbeitende von außen ins Firmennetz kommen. Genau dieser Eingang wird seit mindestens Anfang September über bis dahin unbekannte Lücken angegriffen, ohne Anmeldung und mit Root-Rechten als Ergebnis. Citrix hat am 27. September Updates veröffentlicht. Sie schließen die Lücken, aber keine Hintertür, die bereits auf dem Gerät liegt.
Was ist über die NetScaler-Zero-Days bekannt?
CVE-2026-88771 und CVE-2026-88772 sind zwei kritische Schwachstellen in Citrix NetScaler ADC und NetScaler Gateway, über die Angreifer ohne Anmeldung eigenen Code auf dem Gerät ausführen können. Citrix hat sie am 27. September 2026 im Security Bulletin CTX697096 zusammen mit sechs weiteren Lücken veröffentlicht und beide mit CVSS 9.5 (v4) bewertet. Nach Angaben des Herstellers wurde die Ausnutzung beider Lücken auf nicht abgesicherten Installationen beobachtet. Die US-Behörde CISA nahm sie am selben Tag in den KEV-Katalog auf, auch BSI und CERT.at warnten am 27. September.
Betroffen sind vom Kunden selbst betriebene Installationen dieser Versionen; Cloud-Dienste, die Citrix betreibt, aktualisiert der Hersteller selbst:
- NetScaler ADC und Gateway 14.1 vor
14.1-73.37 - NetScaler ADC und Gateway 13.1 vor
13.1-64.23 - NetScaler ADC FIPS 14.1 vor
14.1-73.37 FIPS - NetScaler ADC FIPS und NDcPP 13.1 vor
13.1-37.279
Laut der Shadowserver Foundation sind mehr als 20.000 NetScaler-Instanzen aus dem Internet erreichbar und potenziell gefährdet. Wie viele davon kompromittiert wurden, ist offen: Citrix nennt weder Umfang noch Zeitraum der Angriffe, eine Zuordnung zu einer Tätergruppe gab es bis zum 30. September nicht.
Wie die Angriffe auf NetScaler funktionieren
Beide Lücken führen auf verschiedenen Wegen zum selben Ergebnis: Befehlsausführung auf dem Gerät, bevor sich jemand angemeldet hat.
CVE-2026-88771, Befehle über das eigene Log: Die Lücke betrifft laut Citrix jede Installation in Standardkonfiguration. Nach der Analyse von CERT-EU durchsucht ein Skript nach einem Ausfall der Packet Engine die Logdateien nach dem Namen der Absturzdatei und setzt den Fund ohne Maskierung in einen Shell-Befehl ein. Angreifer schreiben ohne Anmeldung präparierte Zeilen ins Log, das Skript führt sie aus.CVE-2026-88772, Speicherüberlauf über DTLS: Voraussetzung ist aktiviertes DTLS, bei virtuellen VPN-Servern die Voreinstellung und damit auf den meisten Gateways aktiv. Laut Mandiant und Google Threat Intelligence schicken Angreifer fragmentierte, fehlerhafte DTLS-Pakete an UDP-Port 443. Sie beschädigen den Heap-Speicher der Packet Engine und liefern Root-Rechte auf dem darunterliegenden FreeBSD.
Was danach passiert, hat Mandiant bei Behörden, Finanzdienstleistern, Bildungseinrichtungen sowie Rechts- und Beratungsunternehmen in Nordamerika und Europa dokumentiert. Die Angreifer ändern die Webserver-Konfiguration /etc/httpd.conf, sodass Dateien mit den Endungen .sig und .deb als PHP ausgeführt werden. Darüber läuft die Webshell WHIPSHOT, die ihre Befehle Base64-kodiert in HTTP-Headern wie NSC_LDAP empfängt. Das Python-Werkzeug SLAPSHOT dient als Tunnel ins interne Netz: für Erkundung, Diebstahl von Zugangsdaten und den Sprung auf weitere Systeme.
Warum das Update allein nicht reicht
Das Update schließt die Lücken, entfernt aber weder eine Webshell noch gestohlene Zugangsdaten. Mandiant hält ausdrücklich fest, dass Patchen eine bestehende Kompromittierung nicht beseitigt. Die Angriffe liefen nach Mandiants Erkenntnissen seit mindestens Anfang September, der Sicherheitsforscher Kevin Beaumont spricht von Angriffen über den ganzen Monat. CERT-EU empfiehlt deshalb eine Kompromittierungsprüfung für jedes aus dem Internet erreichbare Gerät mit betroffenem Build.
Ein zweiter Stolperstein ist das Update vom August. Am 19. August hatte Citrix mit CVE-2026-19490 eine Authentifizierungsumgehung (CVSS 9.3) geschlossen, behoben ab 14.1-73.32 und 13.1-63.21. Diese Builds liegen unter den neuen Mindestversionen und sind damit weiterhin angreifbar. Wer im August schnell war, ist jetzt nicht fertig.
Dazu kommt die Rolle des Geräts. Ein NetScaler Gateway nimmt VPN-Anmeldungen entgegen und fragt im Hintergrund LDAP- oder RADIUS-Server ab. Wer darauf Root-Rechte hat, sieht Zugangsdaten und Sitzungen, die durch das Gerät laufen. Das Muster kennen Sie von FortiBleed: Das kompromittierte Perimeter-Gerät wird zur Sammelstelle für Zugangsdaten.
Was hilft – und warum Sichtbarkeit entscheidet
Die Reihenfolge zählt, denn der Neustart nach dem Update löscht Spuren im Arbeitsspeicher:
- Inventar prüfen: alle NetScaler-Instanzen erfassen, auch Test-, Notfall- und HA-Partnergeräte, und die Build-Nummer mit den Mindestversionen oben abgleichen.
- Beweise sichern: Das niederländische NCSC rät, Arbeitsspeicher und Logdateien mindestens einen Monat zurück zu sichern, bevor das Update installiert wird. Für virtuelle Appliances empfiehlt Mandiant einen Snapshot inklusive Arbeitsspeicher.
- Auf Kompromittierung prüfen: fremde
AddHandler- oderAliasMatch-Einträge in/etc/httpd.conf, PHP-Dateien unter/var/netscaler/gui/, ein SUID-Bit auf/bin/shund im Log die Meldung „PPE missed too many heartbeats“ zusammen mit Base64-Text im User-Agent. Mandiant stellt dafür Suchbefehle und YARA-Regeln bereit. - Aktualisieren: auf
14.1-73.37oder13.1-64.23beziehungsweise die entsprechenden FIPS- und NDcPP-Builds. GegenCVE-2026-88778empfiehlt CERT.at zusätzlichset ns tcpparam -enhancedISNgeneration ENABLED. - Zugangsdaten erneuern: Admin-Passwörter, SSH-Schlüssel, TLS-Zertifikate sowie LDAP-, RADIUS- und API-Zugangsdaten rotieren und aktive Admin-, VPN- und ICA-Sitzungen beenden.
Wer nicht sofort aktualisieren kann, senkt das Risiko durch CVE-2026-88772, indem er DTLS abschaltet oder UDP-Port 443 vorgelagert sperrt. Gegen CVE-2026-88771 hilft das nicht: Diese Lücke hat keine Vorbedingung, und Citrix nennt keinen Workaround.
In solchen Wochen kostet die Inventur die meiste Zeit: welche NetScaler-Instanzen es gibt und welche davon aus dem Internet erreichbar sind. blacklens.io baut dieses Inventar über Attack Surface Management laufend von außen auf, auch für Geräte, die intern niemand mehr auf der Liste hat. Das Threat Center gleicht neue CVEs wie diese mit den erkannten Technologien ab, markiert KEV-Einträge mit Aufnahmedatum und Frist und prüft betroffene Systeme per Verifikationsscan, sofern eine Prüfvorlage vorliegt. Eine Webshell auf dem Gerät findet es nicht. Die Prüfung auf Kompromittierung bleibt Arbeit am Gerät selbst.
Häufige Fragen
- CVE-2026-88771 und CVE-2026-88772 sind zwei kritische Schwachstellen in Citrix NetScaler ADC und NetScaler Gateway mit CVSS 9.5, über die Angreifer ohne Anmeldung Code auf dem Gerät ausführen können. Citrix hat am 27. September 2026 Updates veröffentlicht und bestätigt die aktive Ausnutzung. CVE-2026-88771 betrifft jede Installation in Standardkonfiguration, CVE-2026-88772 Geräte mit aktiviertem DTLS, der Voreinstellung bei VPN-Servern. Behoben sind beide ab den Builds 14.1-73.37 und 13.1-64.23.
Weitere Beiträge
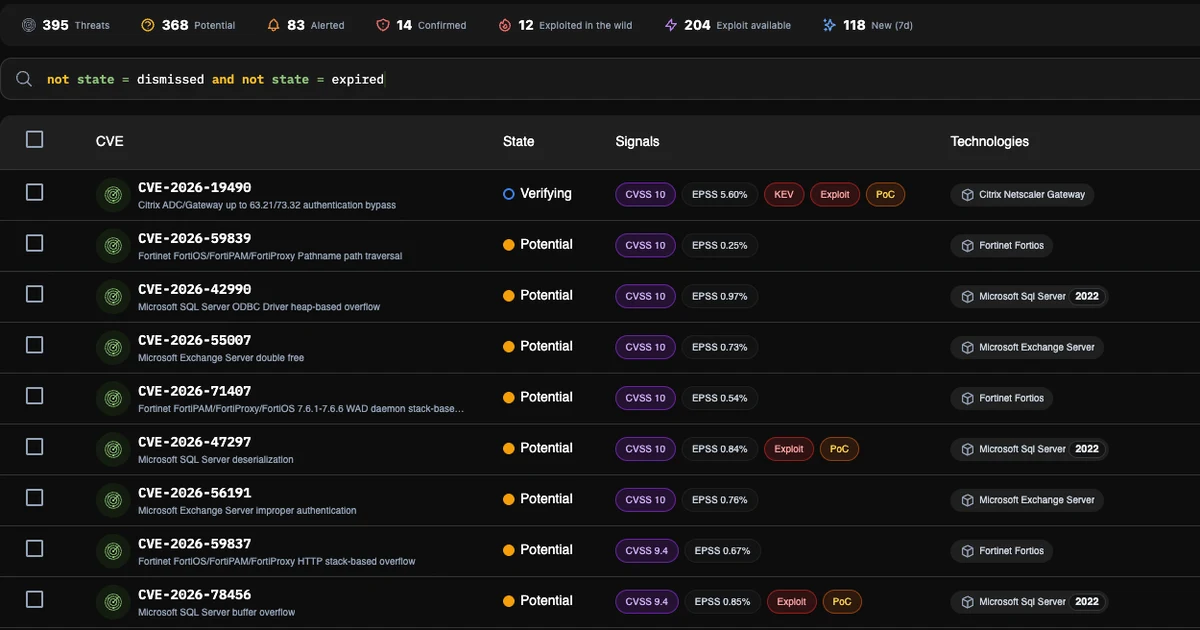
Threat Center: Vom CVE-Alarm zur bestätigten Betroffenheit
Das Threat Center von blacklens.io ist Ihr Frühwarnsystem für neue Schwachstellen: Es zeigt, welche CVEs Ihre Systeme betreffen, und bestätigt es per Scan.
- 3 Min. Lesezeit
NISG 2026: Was ab 1. Oktober gilt – und welche Nachweise zählen
Das NISG 2026 tritt am 1. Oktober in Kraft. Welche Fristen für Registrierung und Selbstdeklaration laufen und welche technischen Nachweise Sie dafür brauchen.
- 5 Min. Lesezeit
Was zuerst? Intelligente Schwachstellen-Priorisierung mit blacklens
Was zuerst, warum, und wie? blacklens macht aus offenen Findings einen priorisierten Maßnahmenplan – sortiert nach Risikoreduktion, mit…
- 5 Min. Lesezeit
Sehen Sie Ihre Angriffsfläche in 24 Stunden.
Wir richten Ihren Workspace ein und besprechen die ersten Funde mit Ihnen.
- 14 Tage kostenlos, voller Funktionsumfang
- Keine Kreditkarte nötig
- Erste Funde besprechen wir gemeinsam