Java4Shell: Die CPU entscheidet, ob Java verwundbar ist
Java4Shell (CVE-2026-114938) trifft OpenJDK ab 17.0.6 nur auf x86-Servern mit AVX-512 VBMI. Welche JDKs einen Fix haben und was bis dahin hilft.
- von blacklens.io Team
- Veröffentlicht
- 6 Min. Lesezeit
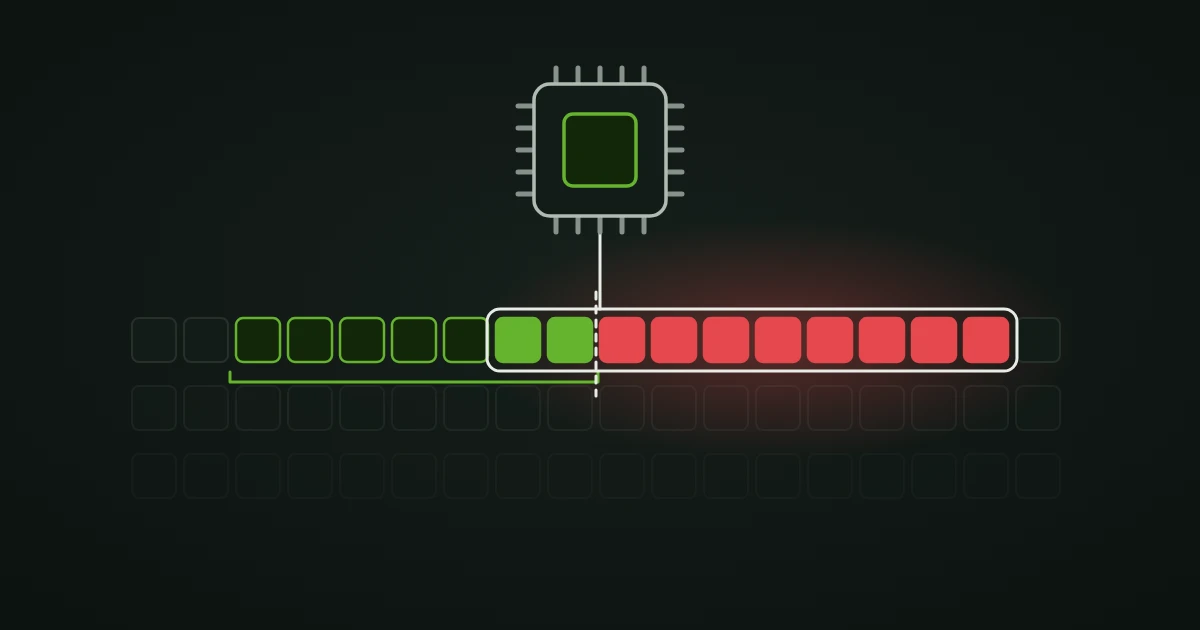
Seit dem Abend des 17. November 2026 gibt es Updates für Java4Shell, eine Lücke, die seit Fassung 17.0.6 in OpenJDK steckt. Verwundbar ist trotzdem nur ein Teil der Systeme: Dieselbe Anwendung mit demselben JDK ist auf einem Server angreifbar und auf dem nächsten nicht, weil der fehlerhafte Code nur auf bestimmten Prozessoren läuft. Ob sich ein betroffenes System heute schon patchen lässt, hängt wiederum vom Anbieter des JDK ab.
Was ist Java4Shell?
Java4Shell ist der Name, unter dem das Sicherheitsunternehmen Calif.io am 17. November 2026 CVE-2026-114938 veröffentlicht hat: einen Out-of-Bounds-Write im Base64-Decoder der HotSpot-JVM von OpenJDK. Für Prozessoren mit AVX-512 bringt HotSpot eine handgeschriebene Assembler-Routine mit, und in ihr liegt der Fehler. Endet eine Eingabe mit einem unvollständigen Block samt Füllzeichen =, rechnet die Routine mit einer negativen Restlänge und schreibt einen vollen Block von 64 Bytes, in Califs Beispiel 62 davon hinter das Ende des Puffers. Java weist die Eingabe danach als ungültig ab. Benachbarte Objekte im Speicher sind dann bereits überschrieben.
Als Auslöser genügen laut Calif 64 Mal A und ein =, bei OpenJDK 17 sind es 128 Mal A. Über den Schweregrad sind sich die Beteiligten nicht einig: Oracle bewertet die Lücke im CVE-Eintrag mit CVSS 8.1 nach Version 3.1 und nennt sie „difficult to exploit“, Calif kommt nach Version 4.0 auf 9.2, Red Hat vorläufig auf 9.8.
Drei Bedingungen: Version, Prozessor, Decoder
Verwundbar ist eine JVM nur, wenn drei Bedingungen zugleich gelten:
- Die Version: OpenJDK ab 17.0.6 in den Zweigen 17, 21, 25 und 27, unabhängig vom Anbieter. Die Standardfassungen von Java 8 und 11 enthalten die Routine nicht. Einzige Ausnahme im CVE-Eintrag ist Oracles Java 8 Enterprise Performance Pack
8u511b33-perf. - Der Prozessor: x86-64 mit der Befehlssatzerweiterung AVX-512 VBMI, also vor allem Intel Xeon ab der Generation Ice Lake sowie AMD EPYC und Ryzen ab Zen 4. Auf ARM64 und auf älteren x86-Prozessoren nimmt die JVM einen anderen Codepfad, der den Fehler nicht enthält.
- Der Decoder: Die Anwendung muss fremde Daten an
Base64.getDecoder()oderBase64.getUrlDecoder()übergeben. Vor der Anmeldung geschieht das laut Upwind etwa bei HTTP Basic Auth in Spring Security, Tomcat und Jetty 12 sowie in der Bibliothek java-jwt.
Die zweite Bedingung verändert die Bestandsaufnahme: Eine Liste der Java-Versionen beantwortet die Frage nach der Betroffenheit nicht mehr allein. In der Cloud nennt Red Hat unter anderem die AWS-Familien C6i, M6i und C7i, Googles C3 und N4 sowie Azures D-Serien v5 bis v7 als wahrscheinlich betroffen; ARM-Instanzen wie Graviton sind es nicht. Wechselt eine Arbeitslast den Instanztyp, ändert sich der Befund. Aktiv wird die Routine zudem erst, wenn die JVM den Decoder nach häufiger Nutzung kompiliert hat – ein einzelner Testaufruf löst den Fehler nicht aus.
Prüfen lassen sich Prozessor und JVM auf dem System selbst:
grep -m1 '^flags' /proc/cpuinfo | tr ' ' '\n' | grep -E '^(avx512f|avx512bw|avx512vbmi|bmi2)$'
java -XX:+PrintFlagsFinal -version | grep -E 'UseAVX|UseBASE64Intrinsics'
Gibt der erste Befehl alle vier Flags aus, erfüllt der Prozessor die Bedingung. Steht zusätzlich UseAVX über 2 und UseBASE64Intrinsics auf true, ist der fehlerhafte Pfad in dieser JVM aktiv.
Wie weit der Angriff trägt
Öffentlich belegt ist bisher der Absturz einer JVM; Codeausführung melden Calif und einzelne weitere Forscher, ohne ihre Exploits zu veröffentlichen. Calif gibt an, in den Standardkonfigurationen von Keycloak, Jira, Confluence, Artifactory, Jenkins und PingFederate ohne Anmeldung Code ausgeführt zu haben, in Kafka, Solr, Elasticsearch, Gerrit und Spinnaker nach Anmeldung. Einen universellen Exploit gibt es demnach nicht: Jedes Ziel braucht eine eigene Vorbereitung des Speichers, und ein Fehlversuch kann die JVM abstürzen lassen.
Andere Labore bestätigen den Fehler und ordnen die Folgen vorsichtiger ein. VulnCheck hat ihn auf Ice-Lake-Hardware nachgestellt und nennt den Absturz „trivial“, sobald eine Eingabe den Decoder erreicht; Codeausführung setze aufwendiges Heap-Grooming und ein zielspezifisches Speicherleck voraus. Zugleich bietet VulnCheck seinen Kunden nach eigenen Angaben bereits einen vollständigen Exploit an.
Angriffe in der Praxis sind mit Stand 18. November nicht bekannt. Dem kanadischen Cyber Centre ist laut seiner Warnung vom 17. November keine aktive Ausnutzung bekannt, im CISA-KEV-Katalog steht die Lücke nicht. CISA drängt in einer eigenen Warnung dennoch auf sofortiges Patchen.
Gefunden hat Calif die Lücke nach eigenen Angaben mit KI, wie im Oktober schon PHP2Shell: eine Stunde bis zum Fund, zwei weitere bis zum ersten funktionierenden Exploit, Kosten unter 200 US-Dollar. Der Aufwand je Ziel, auf den sich die vorsichtigen Einschätzungen stützen, ist damit kleiner als gewohnt – eine Entwicklung, die sich seit April abzeichnet.
Wer schon einen Fix hat – und wer nicht
Einen Fix liefern mit Stand 18. November Oracle, Amazon und Azul; Eclipse Temurin, Red Hat und Debian haben noch keinen korrigierten Build veröffentlicht.
| JDK | Fassung mit Fix | Stand 18. November |
|---|---|---|
| Oracle Java SE | 17.0.21.1, 21.0.13.1, 25.0.5.1, 27.0.1.1, 8u513-perf | seit 17. November |
| Amazon Corretto | 17.0.21.1.2, 21.0.13.1.2, 25.0.5.1.2, 27.0.1.1.4 | seit 17. November |
| Azul Zulu | 17.70.201, 21.54.201, 25.38.201, 27.30.201 | seit 17. November |
| Eclipse Temurin | noch keine | neueste Fassungen 17.0.21+9, 21.0.13+9, 25.0.5+8 |
| Red Hat (RHEL 8, 9, 10) | noch keine | Errata angekündigt, Bulletin RHSB-2026-018 |
| Debian | noch keine | openjdk-17, -21, -25 und -27 als „vulnerable“ geführt |
Zwei Dinge gehen bei der Prüfung leicht unter. Die korrigierten OpenJDK-Fassungen unterscheiden sich erst an der vierten Stelle: 17.0.21.1 enthält den Fix, 17.0.21 nicht. Und viele Java-Anwendungen bringen ihre eigene Laufzeitumgebung mit. JDKs in Anwendungen von Drittanbietern, Container-Images und Appliances erscheinen laut CISA in Software-Inventaren oft nicht als eigener Eintrag. Red Hat rät, dort Startoption oder Update über den Hersteller einzuspielen, statt die mitgelieferte JVM selbst auszutauschen.
Was jetzt zu tun ist
Die Reihenfolge folgt aus den drei Bedingungen:
- Laufzeitumgebungen inventarisieren, mit Anbieter und vollständiger Build-Nummer, auch in Anwendungen, Container-Images und Appliances. Aus dem Internet erreichbare Dienste zuerst, allen voran Anmeldedienste.
- Aktualisieren, wo ein Fix vorliegt, und den Prozess neu starten.
jcmd <PID> VM.versionzeigt, welche Fassung tatsächlich läuft. - Sonst den Codepfad abschalten. Red Hat empfiehlt
-XX:-UseBASE64Intrinsics; VulnCheck, Datadog und Upwind haben geprüft, dass der Überlauf damit ausbleibt.-XX:UseAVX=2schaltet AVX-512 ganz ab und gehört nur auf x86-64: Eine JVM auf ARM startet damit nicht. - Startoptionen vor dem Verteilen testen.
-XX:DisableIntrinsic=_base64_decodeBlock, das ebenfalls kursiert, verhindert allein gesetzt laut Upwind den Start der JVM. - Signale beobachten: gehäufte
IllegalArgumentExceptionausjava.util.Base64, unerklärte Dateienhs_err_pid*.logund Neustarts. Keines davon beweist einen Angriff.
Was nicht hilft: Größenlimits am Reverse Proxy. Die auslösende Eingabe ist je nach Version 65 oder 129 Zeichen kurz.
Was hilft – und warum Sichtbarkeit entscheidet
Am Tag eines solchen Updates ist die Frage nicht, wie man Java aktualisiert, sondern wo überall eine JVM läuft. blacklens.io erfasst über Attack Surface Management laufend von außen, welche Dienste, Webanwendungen und Technologien erreichbar sind; interne Systeme deckt der Sentry Agent ab. Das Threat Center gleicht neue CVEs wie CVE-2026-114938 in Echtzeit mit diesem Inventar ab und weist je Treffer aus, ob er auf der exakten Version beruht oder nur auf dem Produkt.
Die Grenze ist bei Java4Shell deutlich: Welcher Prozessor unter einer JVM arbeitet und welches JDK eine Anwendung mitbringt, zeigt kein Dienst nach außen. Diese Prüfung bleibt auf dem System. Von außen lässt sich eingrenzen, wo sie zuerst nötig ist.
Häufige Fragen
- Java4Shell ist der Name für CVE-2026-114938, einen Out-of-Bounds-Write im Base64-Decoder der HotSpot-JVM von OpenJDK. Das Sicherheitsunternehmen Calif.io hat die Lücke am 17. November 2026 veröffentlicht, Oracle hat sie am selben Tag behoben. Ein manipulierter Base64-Wert lässt den Decoder über das Ende seines Ausgabepuffers hinausschreiben. Daraus kann ein Absturz der JVM werden und laut Calif auch Remote Code Execution ohne Anmeldung. Oracle bewertet die Lücke mit CVSS 8.1, Calif mit 9.2 nach Version 4.0.
Weitere Beiträge
nginx und HTTP/2: Zwei Lücken erlauben Codeausführung ohne Anmeldung
CVE-2026-123007 und CVE-2026-123633 im HTTP/2-Modul von nginx erlauben Codeausführung ohne Anmeldung. Wer betroffen ist und was bis zum Update hilft.
- 7 Min. Lesezeit
Lieferkette nach NIS2: Was zwischen zwei Fragebögen passiert
Lieferkettensicherheit nach NIS2: was NISG 2026 und BSIG verlangen, wo der Lieferanten-Fragebogen endet und wie Sie Lieferanten laufend von außen überwachen.
- 7 Min. Lesezeit
HTTP2Shell: Die Brotli-Lücke reicht weit über Node.js hinaus
HTTP2Shell ist keine neue Lücke, sondern CVE-2026-111497 in jeder Software mit Brotli-Decoder. Wer betroffen ist und warum die Versionsnummer täuscht.
- 5 Min. Lesezeit
Sehen Sie Ihre Angriffsfläche in 24 Stunden.
Wir richten Ihren Workspace ein und besprechen die ersten Funde mit Ihnen.
- 14 Tage kostenlos, voller Funktionsumfang
- Keine Kreditkarte nötig
- Erste Funde besprechen wir gemeinsam