
Lieferkette nach NIS2: Was zwischen zwei Fragebögen passiert
Lieferkettensicherheit nach NIS2: was NISG 2026 und BSIG verlangen, wo der Lieferanten-Fragebogen endet und wie Sie Lieferanten laufend von außen überwachen.
- von blacklens.io Team
- Veröffentlicht
- 7 Min. Lesezeit
Ein Lieferanten-Fragebogen hält fest, wie sicher ein Lieferant an dem Tag war, an dem er ihn ausgefüllt hat. Über die Sicherheit Ihrer Lieferkette entscheiden die übrigen 364 Tage: der IT-Dienstleister, der sein VPN-Gateway nicht aktualisiert, die Steuerkanzlei ohne Schutz gegen gefälschte Absender, der Logistikpartner, der auf einer Ransomware-Leak-Site steht. NIS2 verlangt, genau diese Schwachstellen jedes direkten Lieferanten zu berücksichtigen. Dafür müssen Sie sie kennen, bevor der nächste Fragebogen fällig ist.
Was NIS2 für die Lieferkette verlangt
Die NIS2-Richtlinie macht die Sicherheit der Lieferkette zur Pflichtmaßnahme des Risikomanagements. Artikel 21 Absatz 2 Buchstabe d nennt sie ausdrücklich, Absatz 3 verlangt, dabei die spezifischen Schwachstellen jedes unmittelbaren Anbieters und die Qualität seiner Cybersicherheitspraxis zu berücksichtigen. National und für einzelne Branchen gilt:
- Österreich: § 32 Absatz 4 Buchstabe d NISG 2026, in Kraft seit 1. Oktober 2026, übernimmt den Wortlaut der Richtlinie samt der Pflicht, die Schwachstellen der einzelnen Anbieter zu berücksichtigen.
- Deutschland: § 30 Absatz 2 Nummer 4 BSI-Gesetz nennt die Sicherheit der Lieferkette, in Kraft seit 6. Dezember 2025.
- Digitale Anbieter wie Cloud-, Rechenzentrums- und Managed-Service-Provider: Nach Nummer 5.1.6 im Anhang der Durchführungsverordnung (EU) 2024/2690 überwachen und bewerten sie Änderungen der Cybersicherheitsverfahren ihrer Anbieter, etwa nach erheblichen Sicherheitsvorfällen, und werden erforderlichenfalls tätig.
- Finanzsektor: DORA regelt das ICT-Drittparteienrisiko in den Artikeln 28 bis 30.
ISO 27001 wird in Control A.5.22 konkreter: Die Sicherheitspraxis von Lieferanten ist regelmäßig zu überwachen, zu überprüfen und zu bewerten. Werkzeug oder Prüfintervall schreibt keine dieser Regelungen vor. Alle setzen aber voraus, dass Sie Veränderungen bei einem Lieferanten bemerken, wenn sie passieren.
Warum der Fragebogen allein nicht reicht
Ein Fragebogen ist eine datierte Selbstauskunft: Er hält fest, was ein Lieferant über sich angibt, und zwar einmal. Im Third-Party Risk Management bleibt er trotzdem nötig, denn Prozesse, Backups und Schulungen sieht von außen niemand. Für die Systeme, die ein Lieferant ins Internet stellt, hat er drei Lücken:
- Er veraltet. Die US-Cybersicherheitsbehörde CISA hat 2026 bis Anfang November 283 Schwachstellen neu in ihren Katalog aktiv ausgenutzter Schwachstellen aufgenommen, mehr als sechs pro Woche (Stand 3. November 2026). Mehr als zwei Dutzend davon betreffen Firewalls, VPN- und Fernzugangs-Gateways, also die Systeme, über die Dienstleister auf Kundennetze zugreifen.
- Er misst nicht. „Wir spielen Sicherheitsupdates zeitnah ein“ ist eine Antwort, kein Befund. Ob das VPN-Gateway des Dienstleisters eine verwundbare Version meldet, beantwortet kein Fragebogen.
- Er skaliert schlecht. Bei einigen hundert Lieferanten ist schon eine Runde pro Jahr ein Projekt, für Sie wie für Lieferanten, die dieselben Fragen von vielen Kunden erhalten.
Wie groß das Risiko ist, zeigt der Data Breach Investigations Report 2026 von Verizon: Bei 48 Prozent der untersuchten Fälle mit bestätigtem Datenabfluss war ein Dritter beteiligt, im Vorjahresbericht bei 30 Prozent.
Was eine Außenbewertung zeigt und was nicht
Eine Außenbewertung, auch Security Rating genannt, misst, was die internetseitige Infrastruktur eines Lieferanten preisgibt, ohne Zugang zu seinen Systemen und ohne seine Mitwirkung. Sie beantwortet einen Teil der Fragebogen-Fragen mit einem Messwert statt mit einer Angabe:
| Frage im Fragebogen | Was von außen messbar ist |
|---|---|
| Spielen Sie Sicherheitsupdates zeitnah ein? | Veraltete Software und bekannte Schwachstellen auf erreichbaren Systemen |
| Sind Fernzugänge abgesichert? | Offen erreichbare Fernwartungs-, VPN- und Admin-Zugänge |
| Verschlüsseln Sie Datenübertragungen? | Zertifikate, TLS-Versionen und Cipher-Suites |
| Ist Ihre E-Mail-Domain gegen Spoofing geschützt? | SPF-, DKIM- und DMARC-Einträge |
| Gab es Sicherheitsvorfälle? | Geleakte Zugangsdaten, Einträge auf Ransomware-Leak-Sites |
| Gibt es Backups, Notfallpläne und Schulungen? | Nicht messbar, bleibt Sache von Fragebogen und Audit |
Die letzte Zeile ist die wichtigste Grenze. Eine gute Note heißt, dass ein Lieferant von außen keine offensichtlichen Schwächen zeigt, nicht, dass er sicher ist. Bewertet wird zudem nur, was sich seiner Domain zuordnen lässt. Die Außenbewertung ersetzt den Fragebogen deshalb nicht. Sie zeigt, bei welchem Lieferanten Sie nachfragen sollten, und wann.
So bauen Sie eine laufende Lieferantenüberwachung auf
Eine laufende Lieferantenüberwachung braucht kein Großprojekt, sondern sechs Entscheidungen, die Sie einmal treffen:
- Die Liste aus dem Einkauf nehmen. Die Kreditorenliste aus dem ERP ist vollständiger als jede Liste aus dem Gedächtnis; je Lieferant zählt seine Domain.
- Nach Kritikalität einstufen. Hat der Lieferant Zugang zu Ihren Systemen? Verarbeitet er vertrauliche Daten? Steht ohne ihn der Betrieb? Wer zweimal mit Ja antwortet, ist kritisch.
- Den Ausgangswert festhalten. Entscheidend ist die Veränderung, nicht der absolute Wert: Ein Lieferant, der von B auf D fällt, verdient mehr Aufmerksamkeit als einer, der seit einem Jahr stabil bei C liegt.
- Auslöser und Zuständigkeit festlegen. Auslöser sind etwa eine neue aktiv ausgenutzte Schwachstelle, ein Eintrag auf einer Leak-Site oder die Note D oder F bei einem kritischen Lieferanten; zuständig ist die Informationssicherheit, der Einkauf oder die Fachabteilung.
- Wöchentlich sichten. Ein fester Termin für die Veränderungen der Woche genügt, wenn akute Ereignisse ohnehin als Alarm eintreffen.
- Nachweise ablegen. Ein monatlicher Bericht mit Datum, Notenverteilung und den Reaktionen auf Verschlechterungen gehört ins ISMS.
Was tun, wenn ein Lieferant schlechter wird
Eine schlechtere Bewertung ist ein Anlass zum Nachfragen, kein Urteil über den Lieferanten. Wie dringend Sie reagieren, hängt vom Grund ab:
- Aktiv ausgenutzte Schwachstelle: Schicken Sie dem Sicherheitsansprechpartner des Lieferanten den Fund mit System, CVE und Datum und vereinbaren Sie einen Termin für die Behebung. Schränken Sie bis dahin seine VPN-Konten oder API-Schlüssel bei Ihnen ein.
- Eintrag auf einer Ransomware-Leak-Site: Behandeln Sie das als möglichen Vorfall, der auch Sie betrifft. Klären Sie, welche Ihrer Daten beim Lieferanten liegen, tauschen Sie gemeinsam genutzte Zugangsdaten aus und prüfen Sie, ob Ihre eigenen Dienste erheblich beeinträchtigt sind; dann kann Ihre Meldepflicht nach Artikel 23 NIS2 greifen.
- Fehlender Schutz der E-Mail-Domain: Ohne durchgesetzte DMARC-Richtlinie lassen sich E-Mails im Namen des Lieferanten leichter fälschen, etwa Rechnungen mit geänderter Bankverbindung. Bis zum nächsten Lieferantengespräch sollte Ihre Buchhaltung Kontoänderungen über eine bekannte Telefonnummer bestätigen.
Halten Sie jede Reaktion fest: wer wann wen kontaktiert hat, was der Lieferant antwortete und was Sie entschieden haben. Diese Kette aus Fund, Kontakt und Entscheidung belegt, dass Sie die Schwachstellen Ihrer Lieferanten tatsächlich berücksichtigen.
Wie blacklens.io die laufende Überwachung übernimmt
In blacklens.io übernimmt das Modul Supply Chain Monitoring die Schritte, die Zeit kosten: messen, wiederholen, vergleichen. Ihr Lieferant muss dafür nichts installieren oder freigeben. Die Bilder zeigen den Demo-Workspace mit fiktiven Lieferanten.
Lieferanten importieren und einstufen
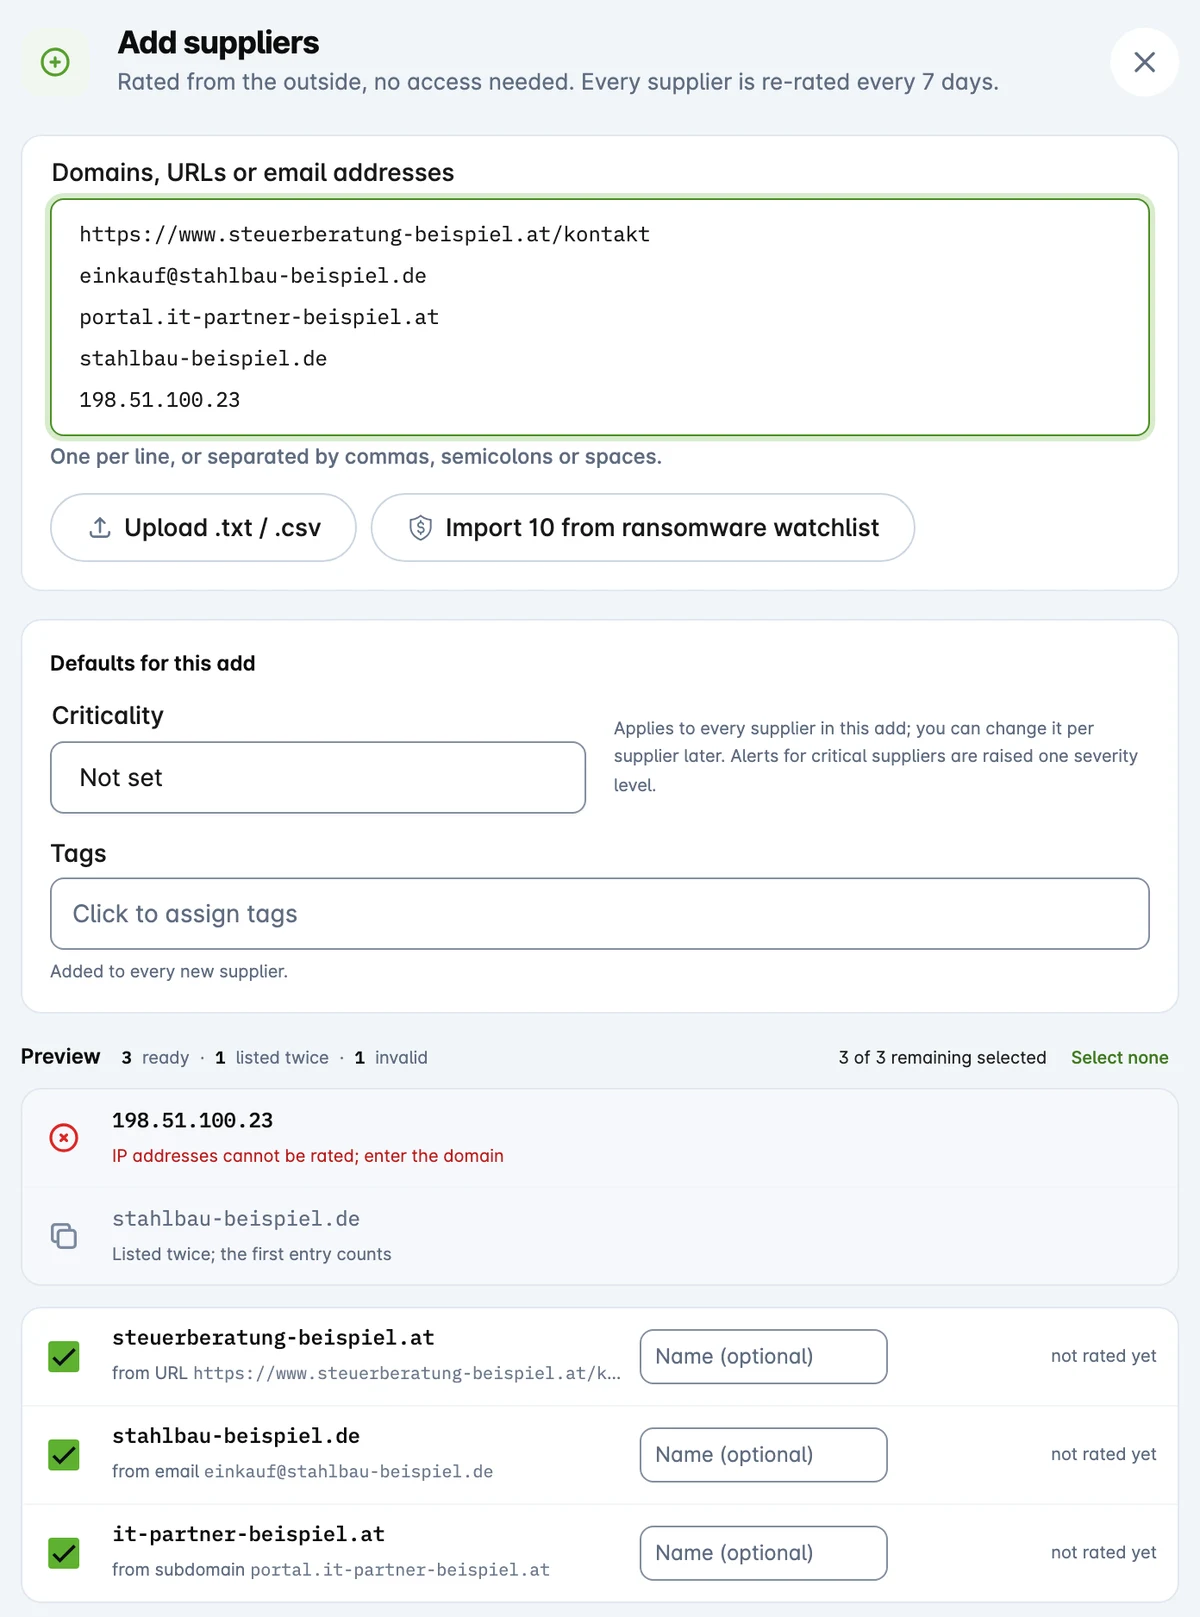
Unter Supply Chain → Suppliers fügen Sie Lieferanten einzeln, als Liste oder als CSV-Datei aus dem Einkauf hinzu. URLs und E-Mail-Adressen werden auf die registrierbare Domain gekürzt, und eine Vorschau zeigt jeden Eintrag, bevor etwas hinzugefügt wird. Kritikalität (Low bis Critical) und Tags vergeben Sie gleich beim Import.
Bewertung und Ausgangswert
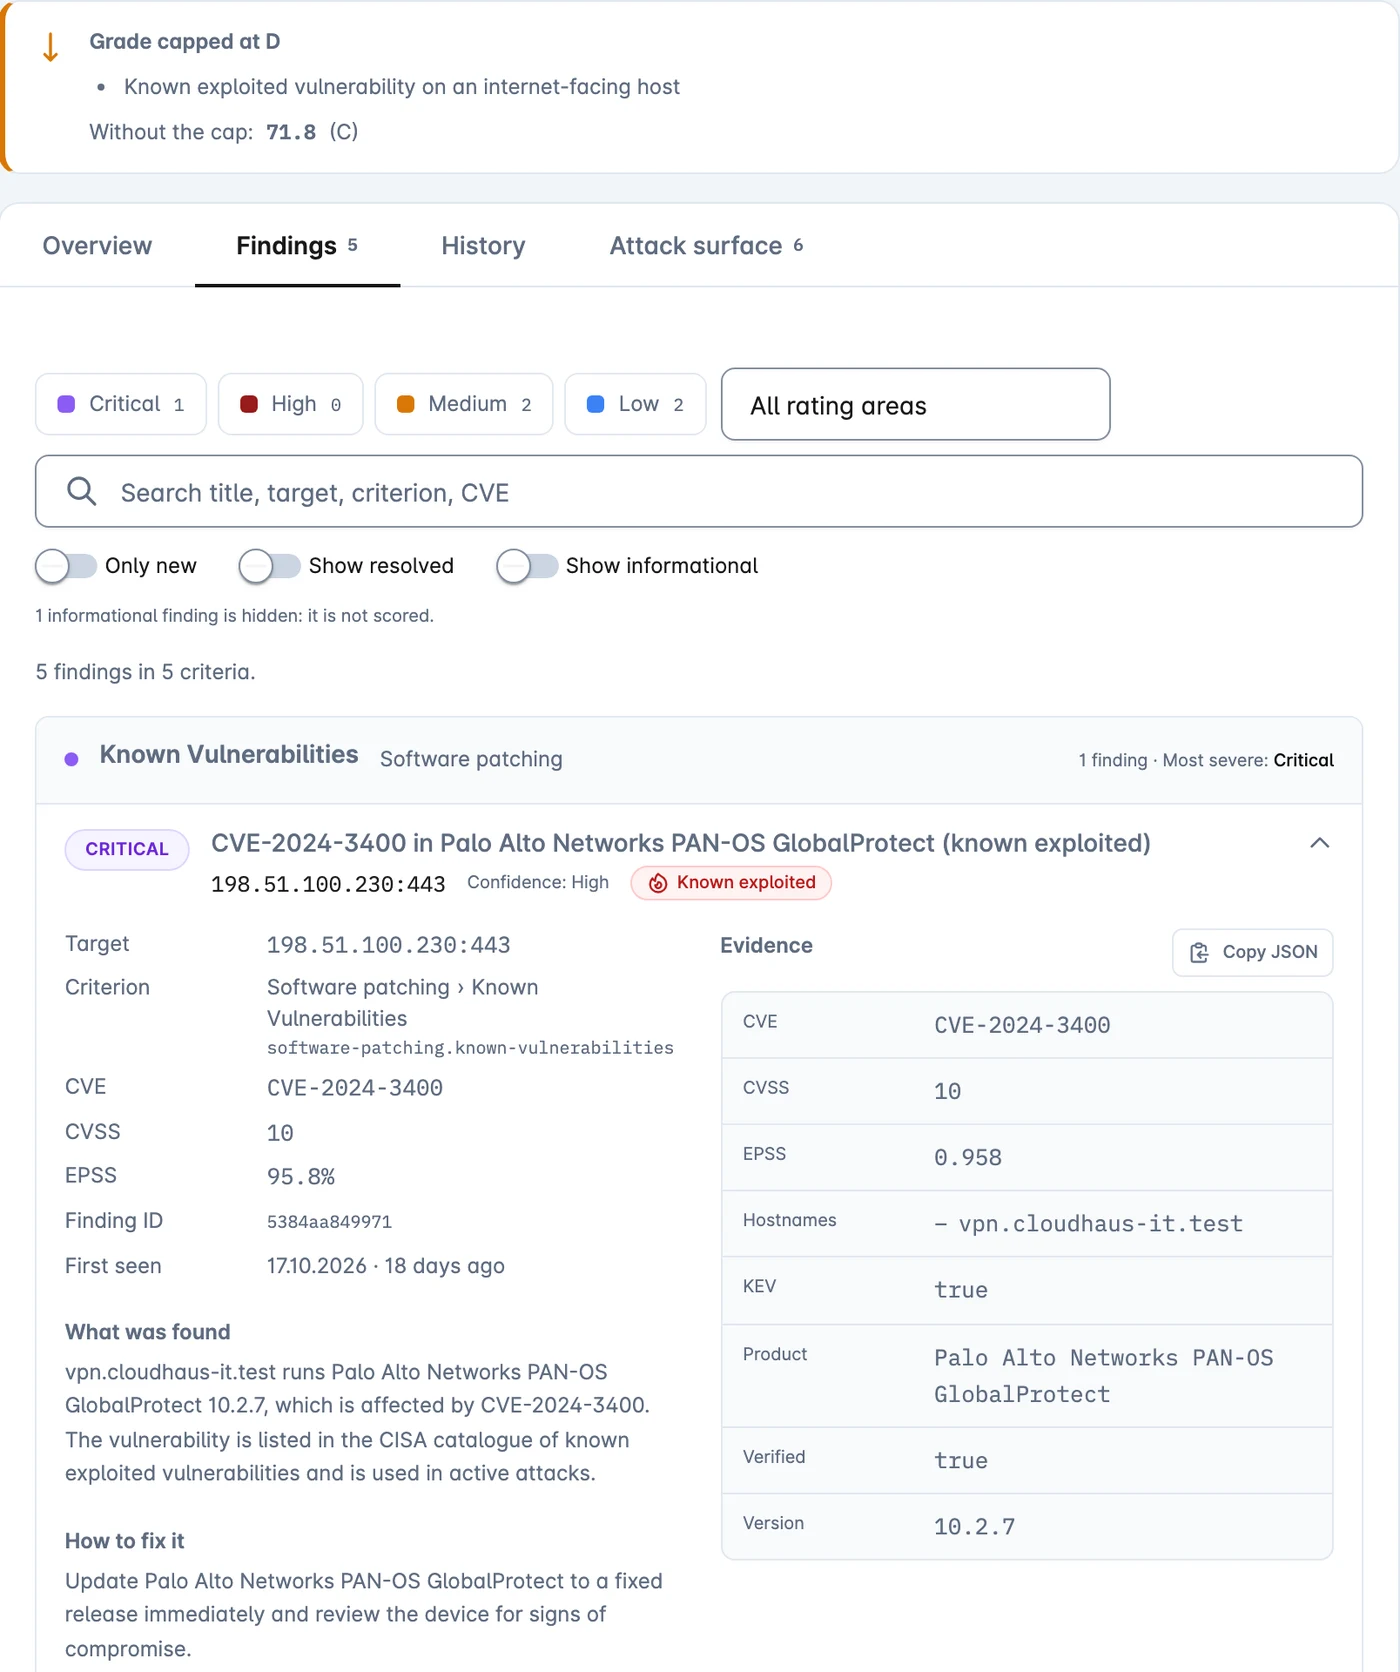
Jeder Lieferant erhält eine Note von A bis F und einen Score von 0 bis 100 aus neun Bewertungsbereichen, von Software-Patching bis zur E-Mail- und DNS-Sicherheit. Die erste Bewertung startet automatisch und ist der Ausgangswert, danach folgt alle 7 Tage eine neue. Bereiche, die sich nicht messen lassen, zählen nicht als 0. Jedes Finding nennt Befund und Behebung („What was found“, „How to fix it“); per CSV-Export oder Supplier Report (PDF) geben Sie es an den Lieferanten weiter.
Im Demo-Workspace betreibt ein als Critical eingestufter Managed-Service-Provider, der den Microsoft-365-Tenant betreut, ein VPN-Gateway mit CVE-2024-3400, seit April 2024 im KEV-Katalog der CISA. Solange der Fund besteht, ist die Note bei D gedeckelt; ohne Deckelung läge er bei C.
Alarm und wöchentliche Sichtung
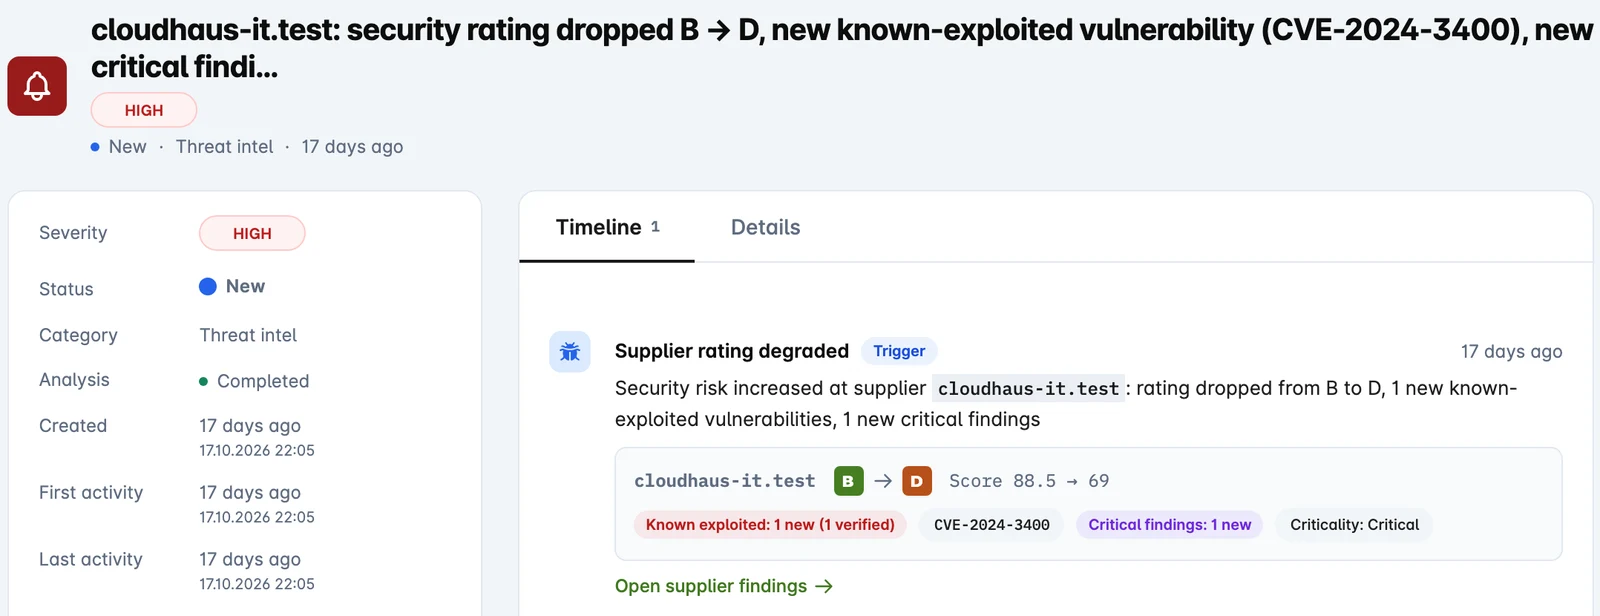
Fällt eine Bewertung schlechter aus als die letzte, meldet der Alert Supplier risk increased das per E-Mail, Push oder an Microsoft Teams, Slack, Jira oder ServiceNow. Auslöser sind eine schlechtere Note, eine neue aktiv ausgenutzte Schwachstelle, ein neues kritisches Finding oder ein Eintrag auf einer Ransomware-Leak-Site; bei Lieferanten mit der Kritikalität Critical steigt der Schweregrad auf High. Ein sinkender Score ohne Notenwechsel löst keinen Alert aus.
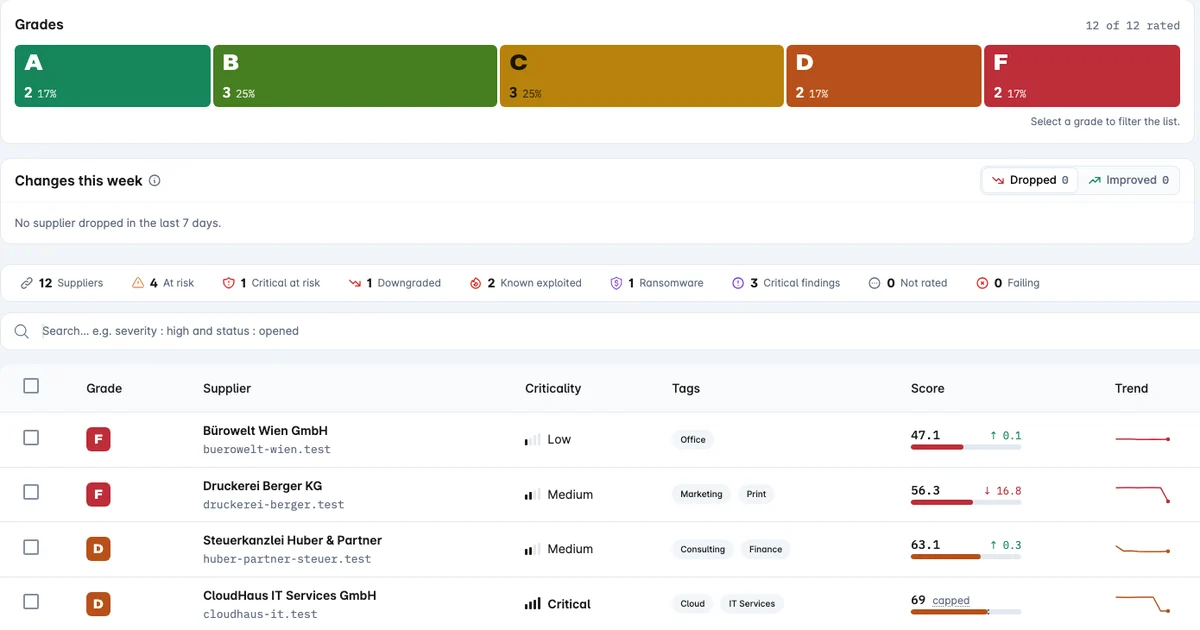
Für die wöchentliche Sichtung zeigt die Lieferantenliste die Notenverteilung, die Veränderungen der letzten sieben Tage und Kennzahlen wie At risk (Note D oder F). Eigene Filter schreiben Sie in BQL, etwa criticality = critical and kev_findings > 0 für kritische Lieferanten mit aktiv ausgenutzten Schwachstellen. Leak-Sites prüft zusätzlich die Ransomware-Watchlist, etwa alle 30 Minuten.
Nachweise
Der Supply Chain Report fasst das Portfolio der letzten 30 Tage als PDF zusammen, mit Veränderungen, Risikoschwerpunkten und Handlungsbedarf, einmalig oder monatlich per Zeitplan an feste Empfänger. Mit Bewertungsverlauf und Alert-Historie liefert er Nachweise für NIS2 und DORA. Die Berichte erscheinen auf Englisch.
Fragebögen, Selbstauskünfte und ein Lieferantenportal bildet blacklens.io nicht ab. Fünf Lieferanten je Workspace sind in der Lizenz enthalten, auch der 14-tägige Test umfasst das Lieferanten-Rating. Die Außensicht sorgt dafür, dass der nächste Fragebogen die richtigen Fragen stellt.
Häufige Fragen
- NIS2 schreibt für die Prüfung von Lieferanten kein festes Intervall vor. Artikel 21 verlangt aber, die spezifischen Schwachstellen jedes unmittelbaren Anbieters zu berücksichtigen, und das setzt voraus, dass Sie deren aktuellen Stand kennen. Für digitale Anbieter wie Cloud- und Managed-Service-Provider verlangt die Durchführungsverordnung (EU) 2024/2690 ausdrücklich, Änderungen der Cybersicherheitsverfahren von Lieferanten zu überwachen und zu bewerten. Praktikabel ist eine Kombination: Fragebogen oder Audit für kritische Lieferanten einmal im Jahr, dazu eine Außenbewertung, die jede Woche neu misst.
Weitere Beiträge

HTTP2Shell: Die Brotli-Lücke reicht weit über Node.js hinaus
HTTP2Shell ist keine neue Lücke, sondern CVE-2026-111497 in jeder Software mit Brotli-Decoder. Wer betroffen ist und warum die Versionsnummer täuscht.
- 5 Min. Lesezeit

Node2Shell: Warum Node patchen allein nicht reicht
Node2Shell nutzt eine Lücke im Brotli-Decoder, den Node.js mitliefert. Der Fix steckt in Node 22.23.4, 24.22.1 und 26.12.1 – und in Brotli selbst.
- 5 Min. Lesezeit

Fortinet Hardening Release: Patchen ohne Advisory
Fortinet liefert am 22. Oktober 2026 kritische Fixes für FortiOS, FortiManager und FortiAnalyzer aus. Die Advisories mit CVE-Nummern folgen am 10. November.
- 5 Min. Lesezeit
Sehen Sie Ihre Angriffsfläche in 24 Stunden.
Wir richten Ihren Workspace ein und besprechen die ersten Funde mit Ihnen.
- 14 Tage kostenlos, voller Funktionsumfang
- Keine Kreditkarte nötig
- Erste Funde besprechen wir gemeinsam