
Alert Engine: Mehr Kontrolle, bessere Priorisierung, klare Übersicht
Die neue Alert Engine von blacklens.io priorisiert Alerts über ihren gesamten Lebenszyklus und macht sie teamfähig. Dazu kommt ein überarbeitetes Dashboard.
- von blacklens.io Team
- Veröffentlicht
- Aktualisiert
- 3 Min. Lesezeit
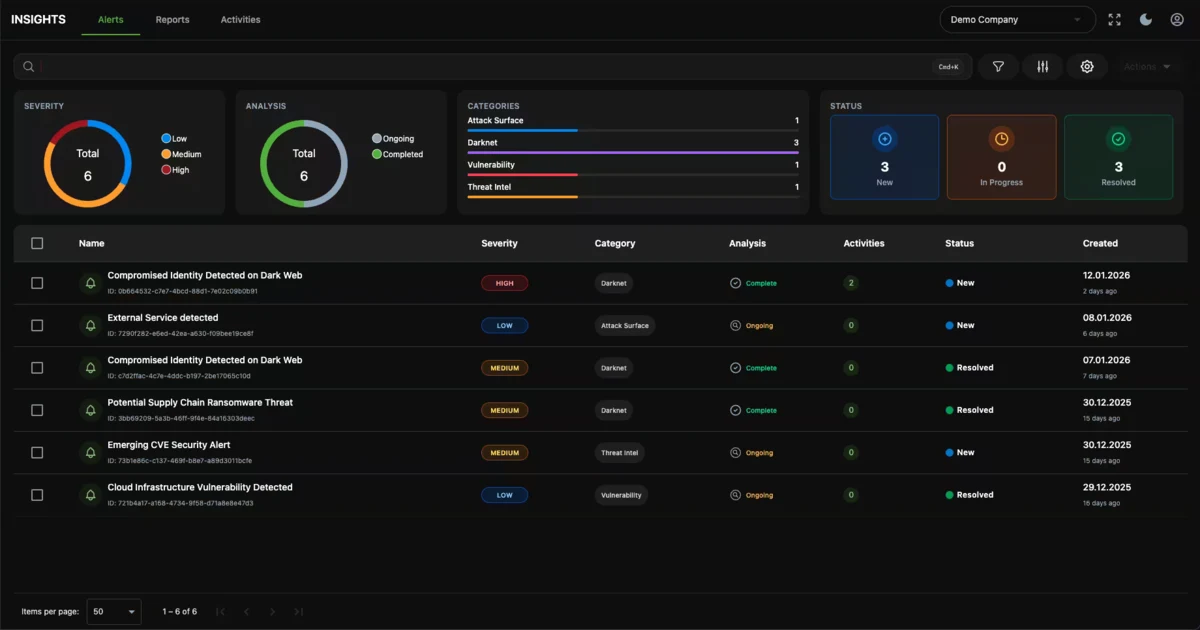
Mit den neuesten Updates setzt blacklens.io einen klaren Fokus auf operative Effizienz im Security-Alltag. Die neue Alert Engine bringt Struktur, Priorisierung und Teamfähigkeit in die tägliche Arbeit. Ergänzt wird sie durch ein überarbeitetes Dashboard-Design, das sich auf das Wesentliche konzentriert.
Alert Engine: Alerts, die Relevanz haben
Die Bedrohungslage verändert sich ständig. Entscheidend ist deshalb nicht, mehr Alerts zu erzeugen, sondern die richtigen. Genau hier setzt die neue Alert Engine an.
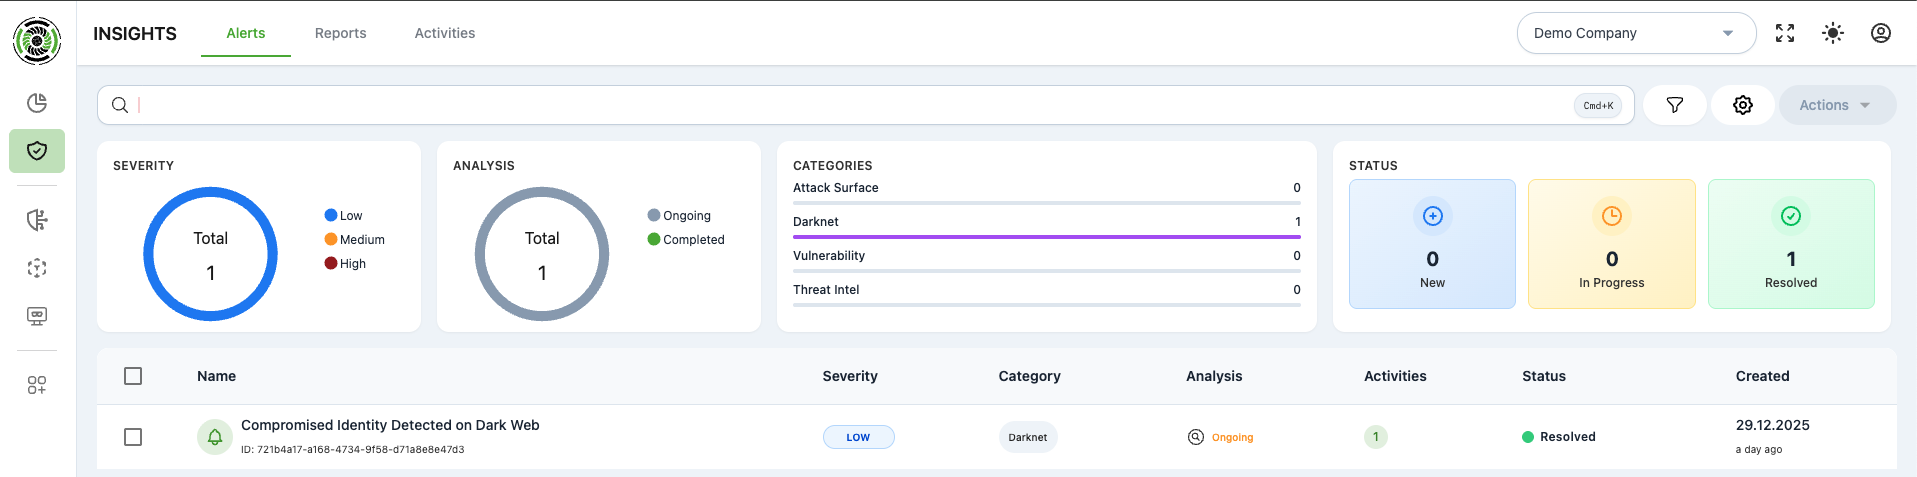
Alle fünf Minuten sammelt die Alert Engine neue Alerts aus allen relevanten Modulen ein, von Asset Discovery über Vulnerability Management bis hin zu Darknet- und Threat-Intelligence-Quellen. Neu ist die dynamische Bewertung über den gesamten Lebenszyklus eines Alerts:
- Automatische Eskalation der Severity bei neuen Erkenntnissen, etwa wenn für eine Schwachstelle ein Exploit verfügbar ist und der EPSS-Wert über 0,80 liegt
- Klare Trennung zwischen laufenden Analysen (Ongoing) und abgeschlossenen Fällen (Complete)
- Automatischer Ablauf eines Alerts nach 30 Tagen
So bleibt der Fokus auf den Risiken mit echter Auswirkung.
Transparenz und Zusammenarbeit: Alerts als gemeinsamer Arbeitskontext
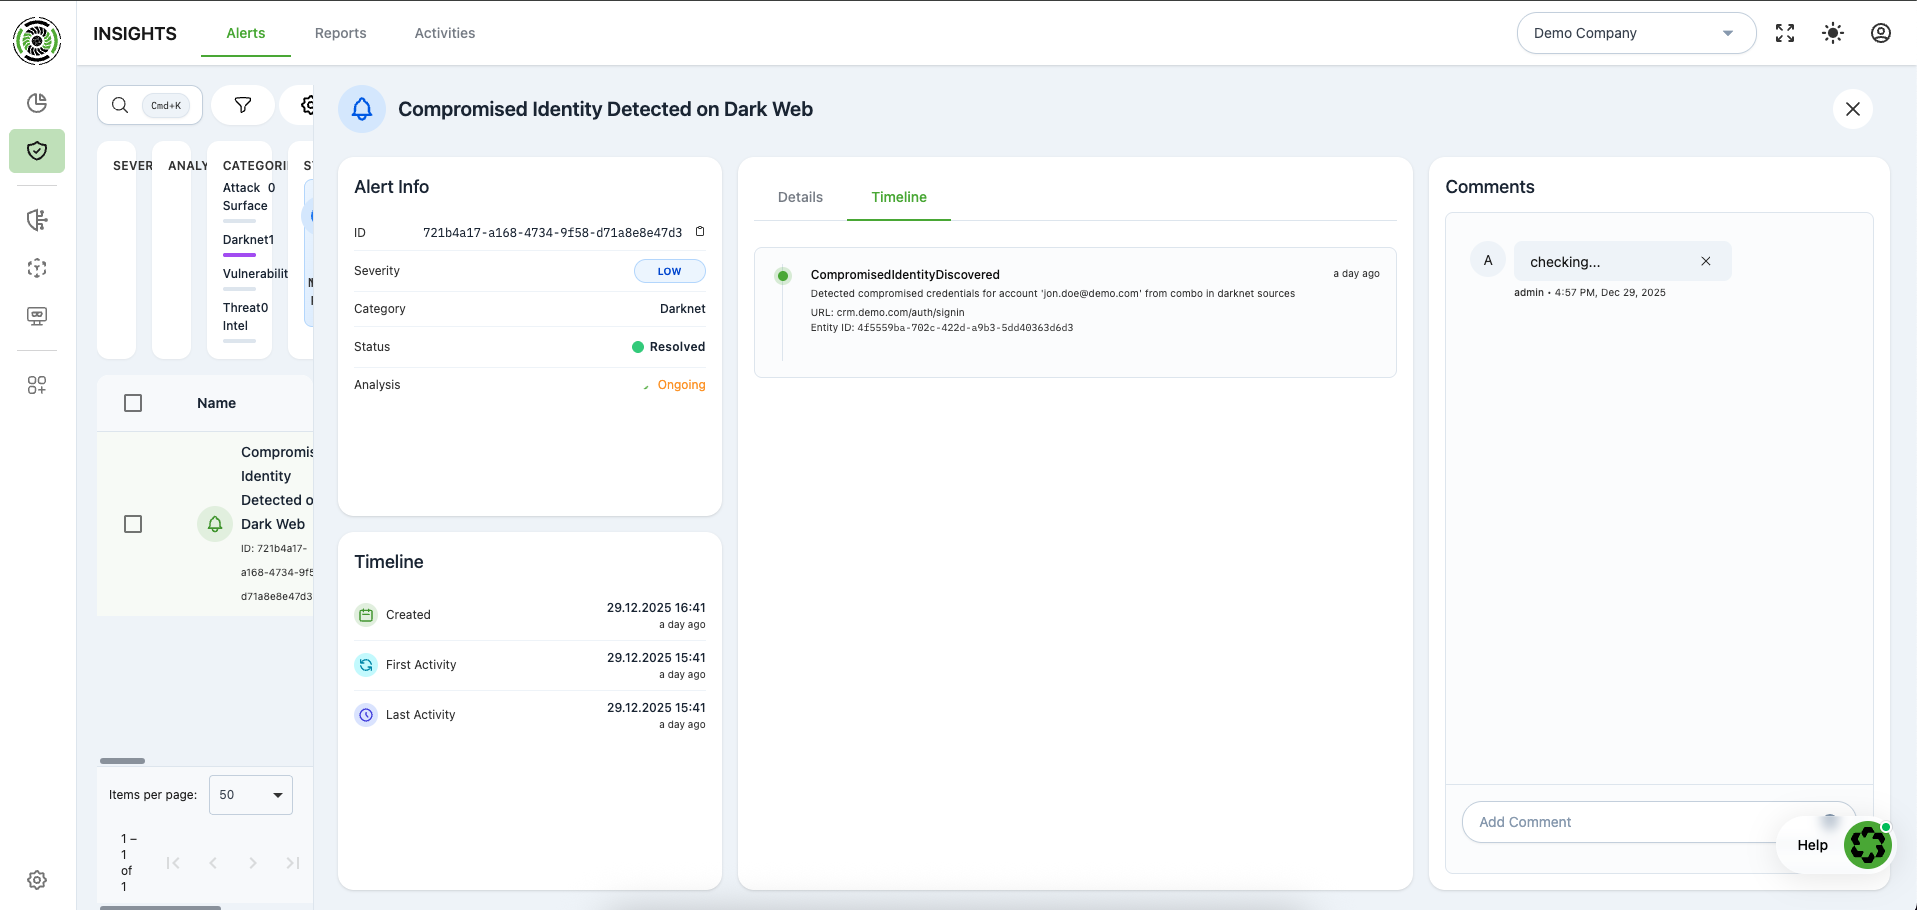
Sicherheitsvorfälle werden selten isoliert bearbeitet. Deshalb ist die Alert-Verwaltung auf Teamarbeit ausgelegt. Jeder Alert bietet eine zentrale Detailansicht mit:
- vollständigen technischen Informationen und Kontextdaten
- einer chronologischen Timeline aller relevanten Ereignisse und Änderungen
- Unterstützung bei der Root-Cause-Analyse durch nachvollziehbare Zusammenhänge
Ergänzt wird das durch Funktionen für die Zusammenarbeit:
- die Status New, In Progress und Resolved zur Abbildung des Bearbeitungsstands
- eine Kommentarfunktion zur Dokumentation von Erkenntnissen und Maßnahmen
- transparente Abstimmung zwischen SOC, IT und Management
Alerts werden damit vom reinen Hinweis zum gemeinsamen Arbeitsobjekt.
Anpassbares Alert Routing: Die richtigen Informationen zur richtigen Zeit
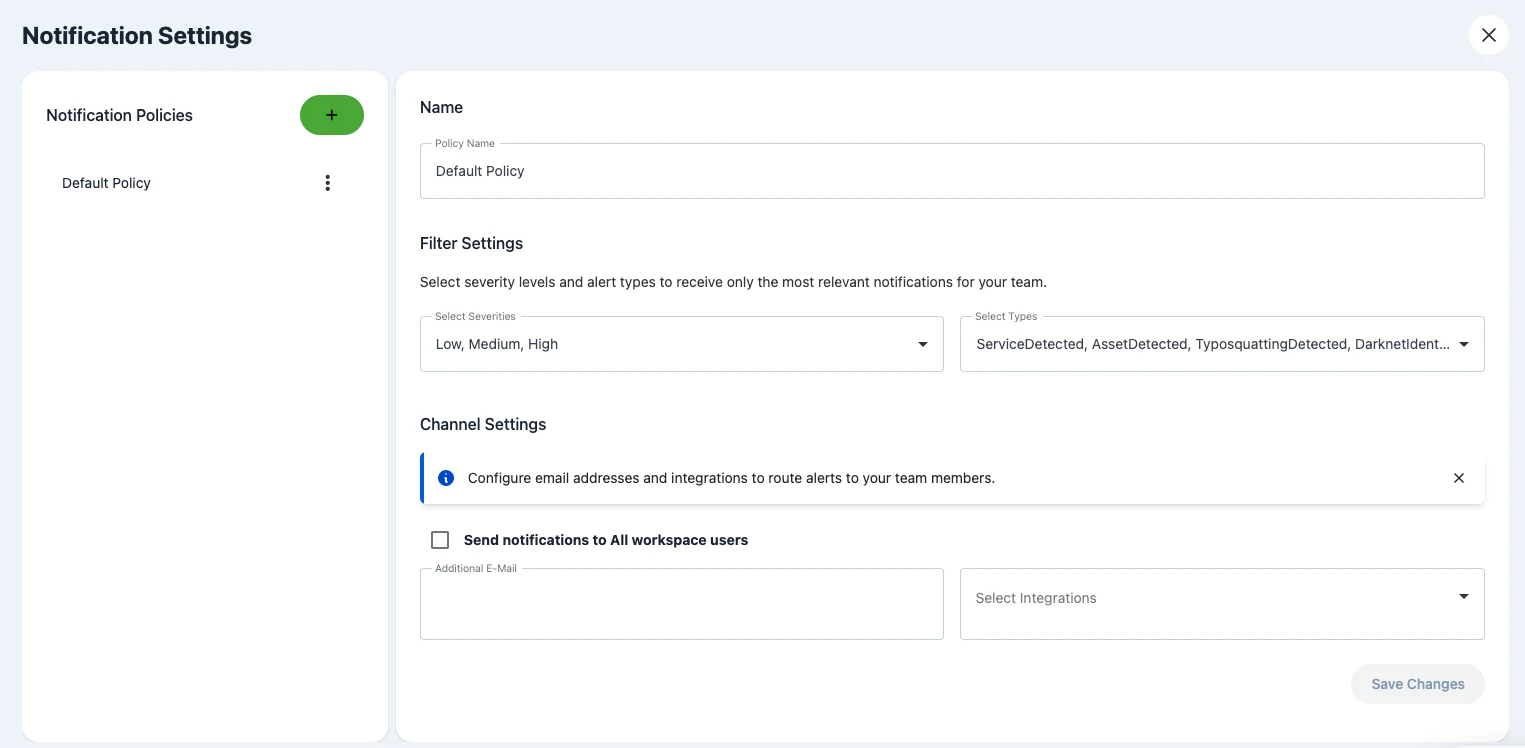
Nicht jedes Team benötigt jede Information. Mit den neuen Notification Policies steuern Sie das Alert Routing granular:
- Filter nach Severity und Alert-Typ
- eigene Empfänger und Workspace-Nutzer je Policy
Die Ausspielung erfolgt per E-Mail sowie über Microsoft Teams, Jira, einen generischen Webhook und weitere Integrationen. So kommen relevante Alerts dort an, wo sie tatsächlich verarbeitet werden.
Neues Dashboard-Design: Mehr Klarheit, bessere User Experience
Parallel zur neuen Alert Engine wurde das gesamte Dashboard-Design überarbeitet. Ziel war es, mehr Raum für sicherheitsrelevante Informationen zu schaffen und die Orientierung im Portal zu verbessern:
- klarere Strukturen und logischere Informationshierarchien
- mehr Platz für zentrale Insights und operative Kennzahlen
- weniger visuelle Komplexität bei höherer Informationsdichte
Das Ergebnis unterstützt schnelle Entscheidungen und vereinfacht den täglichen Umgang mit komplexen Sicherheitsdaten.
Fazit
Mit der neuen Alert Engine und dem überarbeiteten Dashboard entwickelt sich blacklens.io in Richtung operativer Security Intelligence. Weniger Rauschen, mehr Kontext, klare Prioritäten und echte Teamfähigkeit – für alle, die ihre Angriffsfläche nicht nur überwachen, sondern aktiv unter Kontrolle halten wollen.
Häufige Fragen
- Die neue Alert Engine von blacklens.io sammelt alle fünf Minuten Alerts aus allen relevanten Modulen, von Asset Discovery über Vulnerability Management bis zu Darknet- und Threat-Intelligence-Quellen, und bewertet sie über den gesamten Lebenszyklus. Die Severity eskaliert bei neuen Erkenntnissen automatisch, laufende Analysen sind klar von abgeschlossenen Fällen getrennt, und nach 30 Tagen laufen Alerts automatisch ab.
Weitere Beiträge

HTTP2Shell: Die Brotli-Lücke reicht weit über Node.js hinaus
HTTP2Shell ist keine neue Lücke, sondern CVE-2026-111497 in jeder Software mit Brotli-Decoder. Wer betroffen ist und warum die Versionsnummer täuscht.
- 5 Min. Lesezeit

Node2Shell: Warum Node patchen allein nicht reicht
Node2Shell nutzt eine Lücke im Brotli-Decoder, den Node.js mitliefert. Der Fix steckt in Node 22.23.4, 24.22.1 und 26.12.1 – und in Brotli selbst.
- 5 Min. Lesezeit

Fortinet Hardening Release: Patchen ohne Advisory
Fortinet liefert am 22. Oktober 2026 kritische Fixes für FortiOS, FortiManager und FortiAnalyzer aus. Die Advisories mit CVE-Nummern folgen am 10. November.
- 5 Min. Lesezeit
Sehen Sie Ihre Angriffsfläche in 24 Stunden.
Wir richten Ihren Workspace ein und besprechen die ersten Funde mit Ihnen.
- 14 Tage kostenlos, voller Funktionsumfang
- Keine Kreditkarte nötig
- Erste Funde besprechen wir gemeinsam