
Warum internes Schwachstellen-Scanning Ihre gesamte IT umfassen muss
Internes Schwachstellen-Scanning muss neben Servern auch Switches, Drucker und IoT-Geräte erfassen, denn gerade diese Geräte sind oft übersehene Einfallstore.
- von blacklens.io Team
- Veröffentlicht
- Aktualisiert
- 3 Min. Lesezeit
Moderne IT-Infrastrukturen bestehen längst nicht mehr nur aus Servern und Clients. Netzwerkgeräte wie Switches und Firewalls, Drucker und IoT-Geräte sind feste Bestandteile jeder Unternehmenslandschaft. Trotzdem werden diese Komponenten bei Schwachstellenanalysen häufig vernachlässigt – ein Fehler, der gravierende Folgen haben kann.
Was blacklens.io Sentry im internen Netz prüft
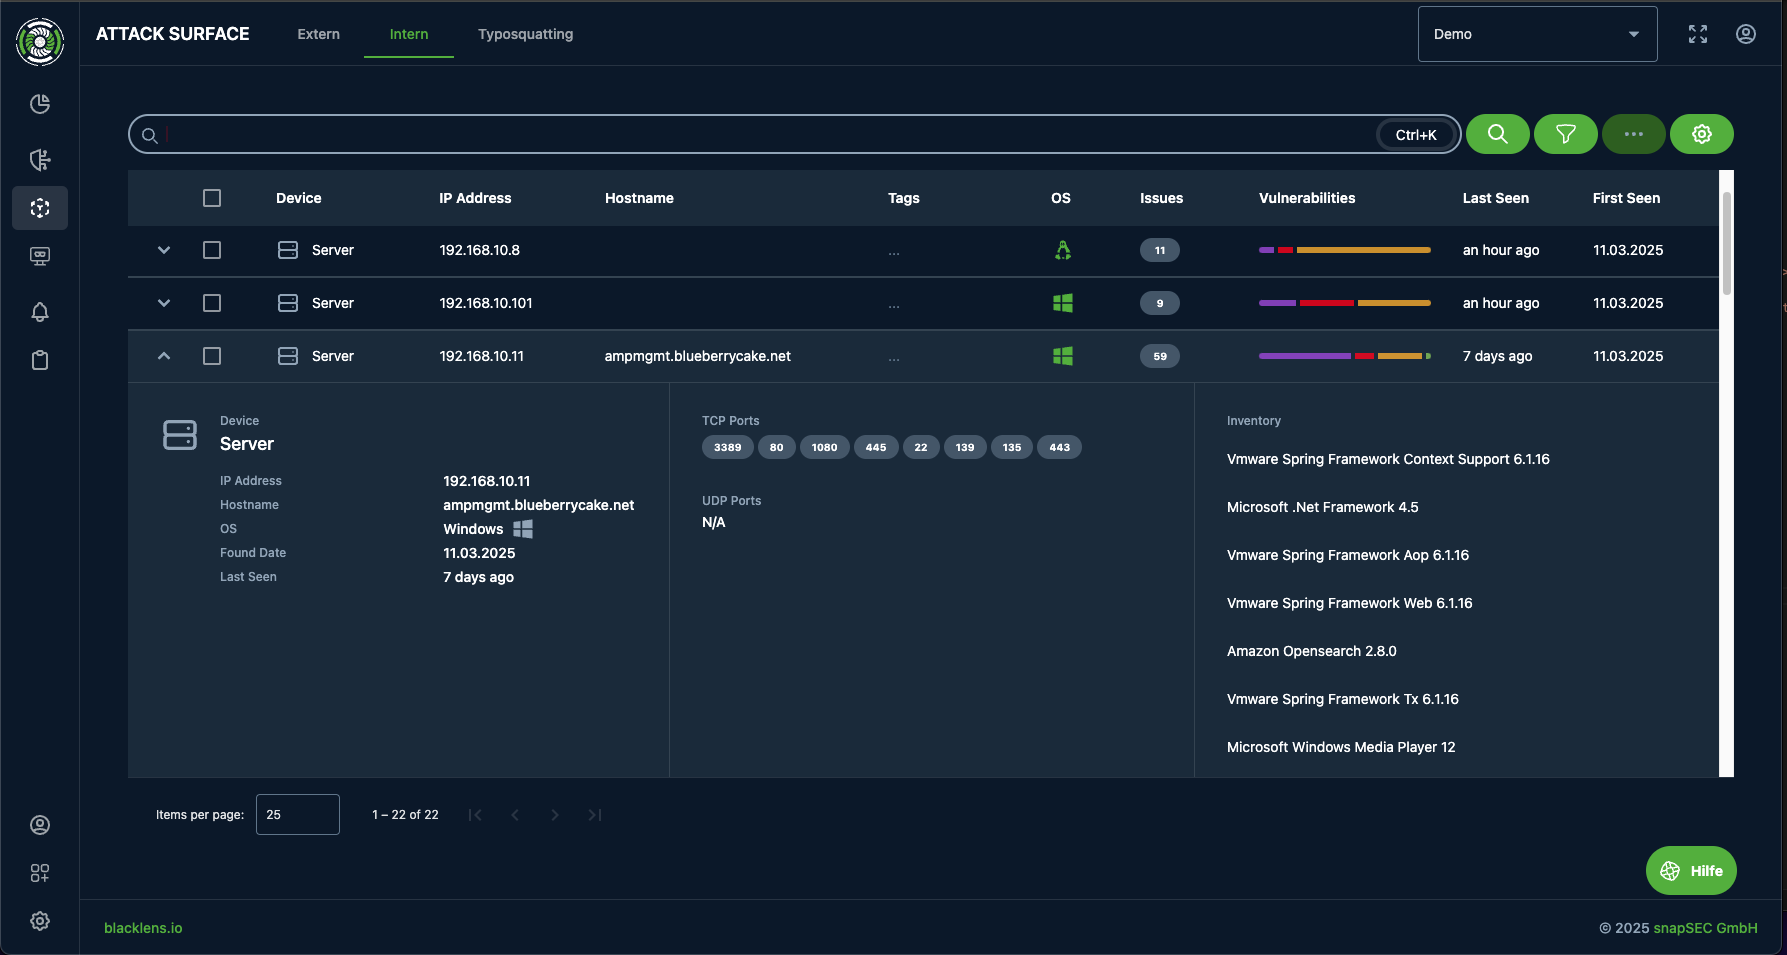
blacklens.io Sentry erweitert das Schwachstellenmanagement auf Ihre gesamte interne Infrastruktur. Während klassische Tools oft auf Server und Clients beschränkt sind, scannt Sentry auch Netzwerkperipherie und IoT-Geräte:
- Server und Clients: Authentifizierte Scans liefern tiefe Einblicke in installierte Software und Betriebssysteme.
- Netzwerkgeräte (Switches, Router, WLAN-Controller): Sentry ordnet sie einer eigenen Geräteklasse zu und prüft sie auf bekannte Schwachstellen.
- Drucker und Büro-Peripherie: Moderne Multifunktionsgeräte sind längst eigenständige Computer und können ein Einfallstor sein.
- IoT- und OT-Geräte: IP-Kameras, IP-Telefone und Industriesteuerungen erkennt Sentry als eigene Geräteklassen und prüft sie ebenfalls auf Sicherheitslücken.
Netzwerkgeräte – oft unterschätzte Gefahrenquellen
Switches und Netzwerkinfrastruktur
Netzwerk-Switches sind das Rückgrat einer IT-Umgebung, können aber schnell zum Einfallstor für Angreifer werden, wenn sie nicht abgesichert sind. Häufige Probleme sind schwache Konfigurationen oder veraltete Firmware. Eine unklare oder fehlerhafte VLAN-Konfiguration kann Angreifern etwa VLAN-Hopping ermöglichen, wodurch Netzwerksegmente zugänglich werden, auf die sie keinen Zugriff haben sollten. Auch gefälschte MAC-Adressen können zum Problem werden, indem sie die Port-Sicherheit umgehen und das Abhören des Netzwerkverkehrs ermöglichen.
Ein kompromittierter Switch kann im schlimmsten Fall dazu führen, dass ein Angreifer den gesamten Datenverkehr manipuliert oder abfängt. Bildlich gesprochen ist ein ungeschützter Switch wie ein unbewachtes Haupttor einer Festung. Vergessene Standardzugangsdaten oder nicht gepatchte Firmware sind häufige Ursachen für unbefugten Zugriff bis hin zur vollständigen Kompromittierung des Netzwerks.
Drucker und Büro-Peripheriegeräte
Moderne Drucker und Multifunktionsgeräte sind komplexe Computersysteme mit eigenem Betriebssystem, Prozessor, Speicher und meist auch Netzwerkzugang. Sie verarbeiten sensible Dokumente und verwalten teilweise sogar Zugangsdaten, z. B. für Scan-to-Email oder Faxfunktionen. Trotzdem werden sie häufig weniger streng gewartet als Server.
Ein klassisches Problem sind unveränderte Standard-Admin-Passwörter. In manchen Fällen lassen sich darüber gespeicherte Anmeldeinformationen abgreifen, die zum Zugriff auf noch kritischere Ressourcen führen. Auch vermeintlich harmlose Faxfunktionen haben sich als Einfallstore erwiesen: Ein bekannter Angriff aus dem Jahr 2018, der sogenannte „Faxploit“, zeigte, dass allein das Senden eines manipulierten Faxes an ein Multifunktionsgerät zu einer Remote-Code-Ausführung und damit zu einem Zugang ins interne Netzwerk führen kann.
Kameras und IoT-Geräte
Die massive Verbreitung von IoT- und Smart-Geräten in Unternehmen hat die Angriffsfläche enorm erweitert. IP-Überwachungskameras, smarte Thermostate, Zugangskontrollsysteme und sogar Smart-TVs sind häufig ein Einfallstor, da sie oft ab Werk mit Standardpasswörtern ausgeliefert werden.
Ein berüchtigtes Beispiel ist das Mirai-Botnetz von 2016, das tausende DVRs und IP-Kameras mit Standardpasswörtern übernahm, um große Webseiten per DDoS-Angriff lahmzulegen. In einem anderen Fall gelang es Angreifern, ein Casino über ein mit dem Internet verbundenes Thermometer in einem Aquarium zu kompromittieren und sensible Daten abzugreifen.
Sichtbarkeit und Kontrolle im gesamten Netz
Mit blacklens.io Sentry decken Sie auch die Geräte ab, die externe Scans nicht erreichen:
- Individuell anpassbare Scan-Einstellungen – vom einzelnen Client bis zum hochsensiblen Netzwerk-Backbone.
- Authentifizierte Scans für detailliertere Ergebnisse zu ungepatchten Systemen.
- Frühzeitige Identifikation und Priorisierung von Sicherheitslücken, um Angriffe zu verhindern, bevor sie entstehen.
Implementierung in drei Schritten
Die Inbetriebnahme von Sentry erfolgt in drei Schritten:
- Installation des Sentry Agent im Netzwerk.
- Verbindung mit Ihrem blacklens.io Workspace.
- Start des ersten Scans.
Sentry läuft dabei als Appliance in Ihrem eigenen Netz, wahlweise als virtuelle Maschine für VMware, Hyper-V oder Proxmox oder als Docker-Container.
Keine blinden Flecken im internen Netz
Internes Schwachstellenmanagement mit blacklens.io Sentry macht Schwachstellen auch in Netzwerkgeräten und IoT-Komponenten sichtbar. Wenn Sie Ihre komplette IT-Landschaft – von Servern über Drucker bis zu IP-Kameras – in den Blick nehmen, senken Sie Ihr Risiko nachhaltig.
Häufige Fragen
- Ein interner Schwachstellenscan sollte neben Servern und Clients auch Netzwerkgeräte wie Switches, Router und WLAN-Controller, Drucker und Multifunktionsgeräte sowie IoT-Geräte wie IP-Kameras, smarte Thermostate und Zugangskontrollsysteme umfassen. Diese Geräte haben eigene Betriebssysteme und Firmware, werden aber oft weniger streng gewartet als Server. Veraltete Firmware, Konfigurationsfehler und Standardpasswörter machen sie zu häufig übersehenen Einfallstoren ins interne Netz.
Weitere Beiträge

HTTP2Shell: Die Brotli-Lücke reicht weit über Node.js hinaus
HTTP2Shell ist keine neue Lücke, sondern CVE-2026-111497 in jeder Software mit Brotli-Decoder. Wer betroffen ist und warum die Versionsnummer täuscht.
- 5 Min. Lesezeit

Node2Shell: Warum Node patchen allein nicht reicht
Node2Shell nutzt eine Lücke im Brotli-Decoder, den Node.js mitliefert. Der Fix steckt in Node 22.23.4, 24.22.1 und 26.12.1 – und in Brotli selbst.
- 5 Min. Lesezeit

Fortinet Hardening Release: Patchen ohne Advisory
Fortinet liefert am 22. Oktober 2026 kritische Fixes für FortiOS, FortiManager und FortiAnalyzer aus. Die Advisories mit CVE-Nummern folgen am 10. November.
- 5 Min. Lesezeit
Sehen Sie Ihre Angriffsfläche in 24 Stunden.
Wir richten Ihren Workspace ein und besprechen die ersten Funde mit Ihnen.
- 14 Tage kostenlos, voller Funktionsumfang
- Keine Kreditkarte nötig
- Erste Funde besprechen wir gemeinsam