
Consent Phishing: ein unterschätztes Risiko und wie Sie sich schützen
Consent Phishing erschleicht per OAuth-Zustimmung Zugriff auf Postfächer und Daten, ohne nach Passwörtern zu fragen, und umgeht so Passwortwechsel und 2FA.
- von blacklens.io Team
- Veröffentlicht
- Aktualisiert
- 2 Min. Lesezeit
Ein besonders hinterhältiger Betrug taucht immer häufiger auf: das Consent Phishing. Diese Art des Phishings zielt darauf ab, die Erlaubnis des Nutzers zu erschleichen, um Zugriff auf sensible Daten und Systeme zu erhalten. Doch warum greifen Angreifer zu dieser Methode, und wie können Sie sich davor schützen?
Die Taktik hinter Consent Phishing
Consent Phishing unterscheidet sich von herkömmlichem Phishing dadurch, dass es nicht direkt nach Passwörtern fragt. Stattdessen werden die Opfer dazu gebracht, einer Anwendung Zugriffsberechtigungen auf ihre Daten oder Dienste zu erteilen, oft über gut getarnte Zustimmungsanfragen. Diese Taktik ist besonders heimtückisch, da sie die Sicherheitsmechanismen umgeht, die viele Unternehmen in Form von regelmäßigen Passwortwechseln oder Zwei-Faktor-Authentifizierung eingeführt haben.
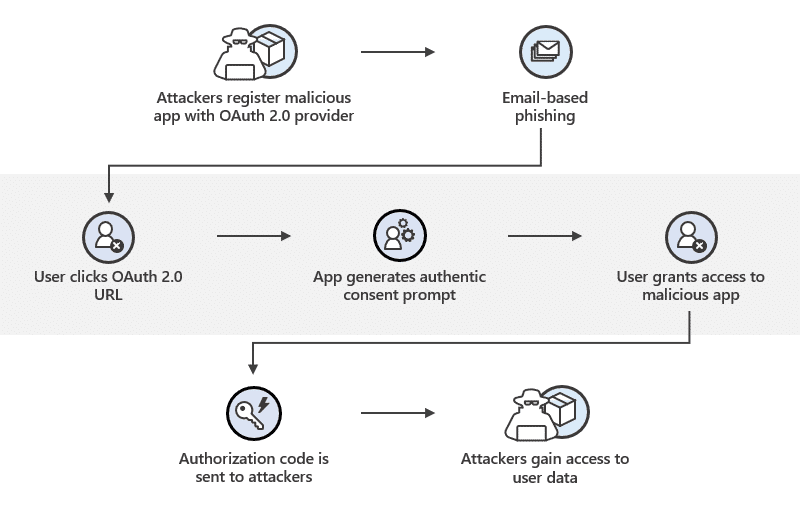
Ablauf eines Consent-Phishing-Angriffs (Quelle: Microsoft)
Motivation und Methoden der Angreifer
Die Motivation der Angreifer ist klar: Zugang zu einem breiten Spektrum von Informationen und Systemen, die für weitere kriminelle Aktivitäten missbraucht werden können, von Identitätsdiebstahl bis zu direktem Finanzbetrug. Sobald ein Benutzer einer Zustimmungsanfrage (Consent Request) zustimmt, wird es gefährlich: Angreifer fragen häufig nach spezifischen Berechtigungen wie Lesezugriff auf E-Mail-Postfächer oder Kalendereinträge.
Untersuchungen von Microsoft zeigen, dass Bedrohungsakteure OAuth-Anwendungen von Drittanbietern als primäre Technik zum Datenabfluss nutzten, nachdem die Opfer ihre Zustimmung erteilt hatten.
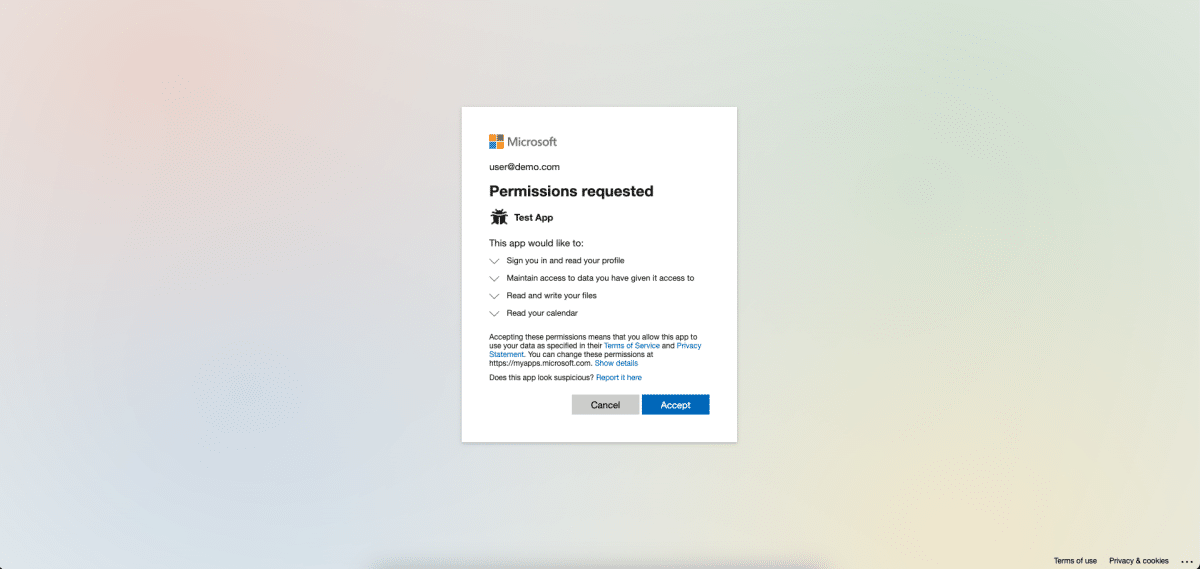
Zustimmungsdialog in Microsoft 365
Wo blacklens.io unterstützt
Gegen Consent Phishing hilft vor allem eine sauber konfigurierte Cloud-Umgebung mit wenigen privilegierten Konten. blacklens.io führt dazu regelmäßige Schwachstellenscans in Ihrer Cloud-Umgebung durch: Über die Anbindung an Microsoft 365 und Azure prüft die Plattform die Konfiguration nach Zeitplan und auf Knopfdruck. Das Identitätsinventar zeigt zudem, welche Konten privilegierte Verzeichnisrollen haben – also die Konten, deren Zustimmung für Angreifer besonders wertvoll ist –, welche Gastkonten bestehen und wo MFA fehlt.
Die Findings laufen in denselben Workflow wie externe und interne Schwachstellen, und Benachrichtigungsregeln leiten Alerts per E-Mail, Push oder Integration an das zuständige Team. Erteilte App-Berechtigungen sollten Sie zusätzlich regelmäßig direkt bei Ihrem Identitätsanbieter prüfen. Gegen ausgefeilte Phishing-Taktiken helfen vor allem proaktive Maßnahmen: blacklens.io setzt deshalb nicht erst bei der Reaktion an, sondern bei der Prävention.
Häufige Fragen
- Consent Phishing ist eine Phishing-Methode, bei der Angreifer nicht nach Passwörtern fragen, sondern Opfer dazu bringen, einer bösartigen Anwendung Zugriffsberechtigungen auf ihre Daten oder Dienste zu erteilen. Die Zustimmung erfolgt über eine echte Zustimmungsabfrage eines OAuth-2.0-Anbieters wie Microsoft. Weil kein Passwort abgegriffen wird, laufen regelmäßige Passwortwechsel und Zwei-Faktor-Authentifizierung ins Leere.
Weitere Beiträge

HTTP2Shell: Die Brotli-Lücke reicht weit über Node.js hinaus
HTTP2Shell ist keine neue Lücke, sondern CVE-2026-111497 in jeder Software mit Brotli-Decoder. Wer betroffen ist und warum die Versionsnummer täuscht.
- 5 Min. Lesezeit

Node2Shell: Warum Node patchen allein nicht reicht
Node2Shell nutzt eine Lücke im Brotli-Decoder, den Node.js mitliefert. Der Fix steckt in Node 22.23.4, 24.22.1 und 26.12.1 – und in Brotli selbst.
- 5 Min. Lesezeit

Fortinet Hardening Release: Patchen ohne Advisory
Fortinet liefert am 22. Oktober 2026 kritische Fixes für FortiOS, FortiManager und FortiAnalyzer aus. Die Advisories mit CVE-Nummern folgen am 10. November.
- 5 Min. Lesezeit
Sehen Sie Ihre Angriffsfläche in 24 Stunden.
Wir richten Ihren Workspace ein und besprechen die ersten Funde mit Ihnen.
- 14 Tage kostenlos, voller Funktionsumfang
- Keine Kreditkarte nötig
- Erste Funde besprechen wir gemeinsam