

Bedrohungslage
HTTP2Shell: Die Brotli-Lücke reicht weit über Node.js hinaus
HTTP2Shell ist keine neue Lücke, sondern CVE-2026-111497 in jeder Software mit Brotli-Decoder. Wer betroffen ist und warum die Versionsnummer täuscht.
- 5 Min. Lesezeit
Insights
Aktuelle Angriffe eingeordnet, Leitfäden für Entscheider und Neuerungen der Plattform.
HTTP2Shell ist keine neue Lücke, sondern CVE-2026-111497 in jeder Software mit Brotli-Decoder. Wer betroffen ist und warum die Versionsnummer täuscht.

Node2Shell nutzt eine Lücke im Brotli-Decoder, den Node.js mitliefert. Der Fix steckt in Node 22.23.4, 24.22.1 und 26.12.1 – und in Brotli selbst.

Fortinet liefert am 22. Oktober 2026 kritische Fixes für FortiOS, FortiManager und FortiAnalyzer aus. Die Advisories mit CVE-Nummern folgen am 10. November.
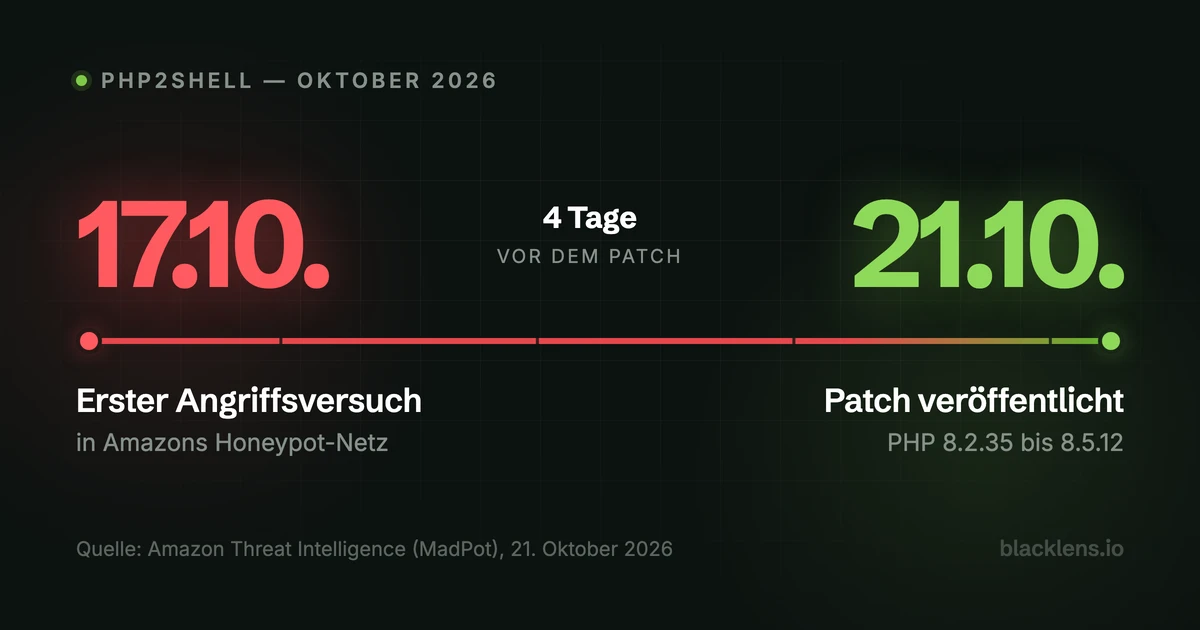
Amazon fand den ersten PHP2Shell-Angriffsversuch am 17. Oktober 2026, vier Tage vor der Offenlegung. Das verschiebt den Zeitraum jeder Prüfung.
PHP hat am 21. Oktober 2026 Patches für zwei kritische RCE-Lücken veröffentlicht. Die Ursache liegt im PHP-Core, nicht in Session Upload Progress.
Mit REA zerlegen KI-Agenten Apps, Binärdateien und Firmware ohne Quellcode. Welche Schlüssel, Schnittstellen und Lücken das offenlegt und was hilft.
Zwei Zero-Days in Citrix NetScaler ADC und Gateway werden aktiv ausgenutzt: welche Builds betroffen sind und was vor und nach dem Update zu tun ist.
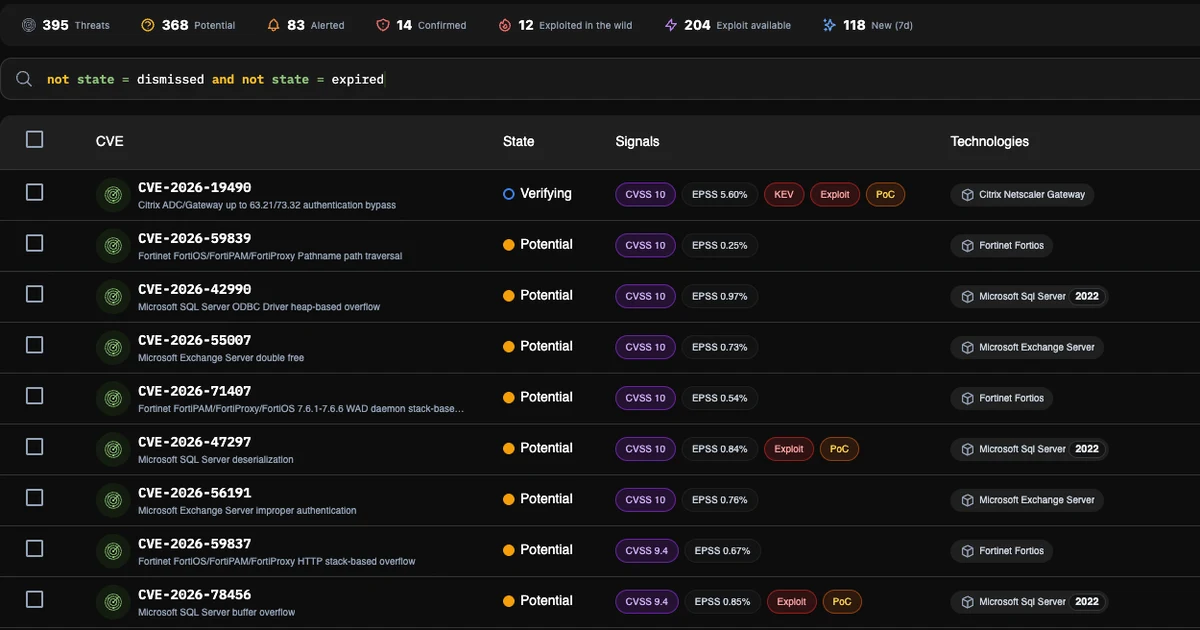
Das Threat Center von blacklens.io ist Ihr Frühwarnsystem für neue Schwachstellen: Es zeigt, welche CVEs Ihre Systeme betreffen, und bestätigt es per Scan.
Das NISG 2026 tritt am 1. Oktober in Kraft. Welche Fristen für Registrierung und Selbstdeklaration laufen und welche technischen Nachweise Sie dafür brauchen.
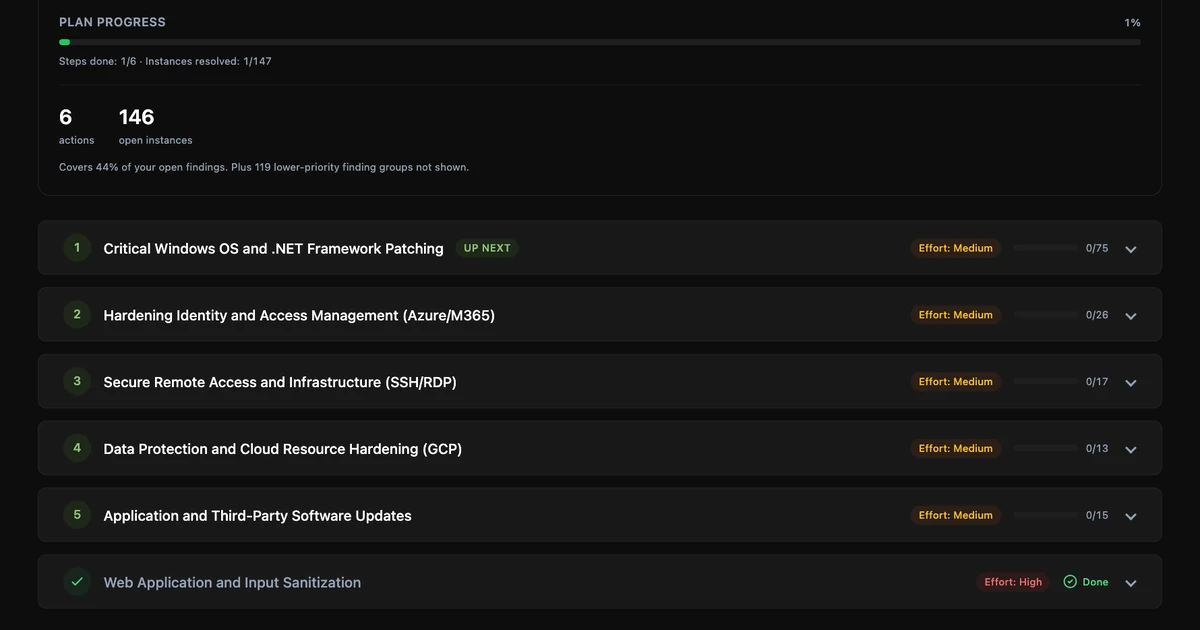
Schwachstellen-Priorisierung mit blacklens.io: Der Remediation Plan bündelt offene Findings nach Maßnahme und sortiert sie nach Risikoreduktion, mit Begründung.
Bei FortiBleed kaperten Angreifer zehntausende FortiGate-Firewalls mit geleakten Zugangsdaten und nutzten sie, um weitere Zugangsdaten abzugreifen.
Initial Access Broker verkaufen Zugänge zu Unternehmensnetzwerken im Darknet an Ransomware-Gruppen. Wie dieser Markt funktioniert und was ein Listing verrät.
Claude Mythos findet Schwachstellen schneller, als Patches erscheinen. Warum jetzt aktuelle Sichtbarkeit exponierter Systeme über das Risiko entscheidet.
Wie CISOs den ROI von Security-Investments mit Kennzahlen wie MTTD, MTTR und Loss Avoidance messen und dem Management in Business-Sprache erklären.
Die EU-Kommission hat einen Cloud-Breach bei Europa.eu bestätigt. ShinyHunters will über 350 GB erbeutet haben, darunter angeblich DKIM-Schlüssel.
Eine CORS-Schwachstelle im Azure Application Routing Add-on für AKS lässt bösartige Origins zu, wenn sie im Origin-Header vor einem erlaubten Wert stehen.
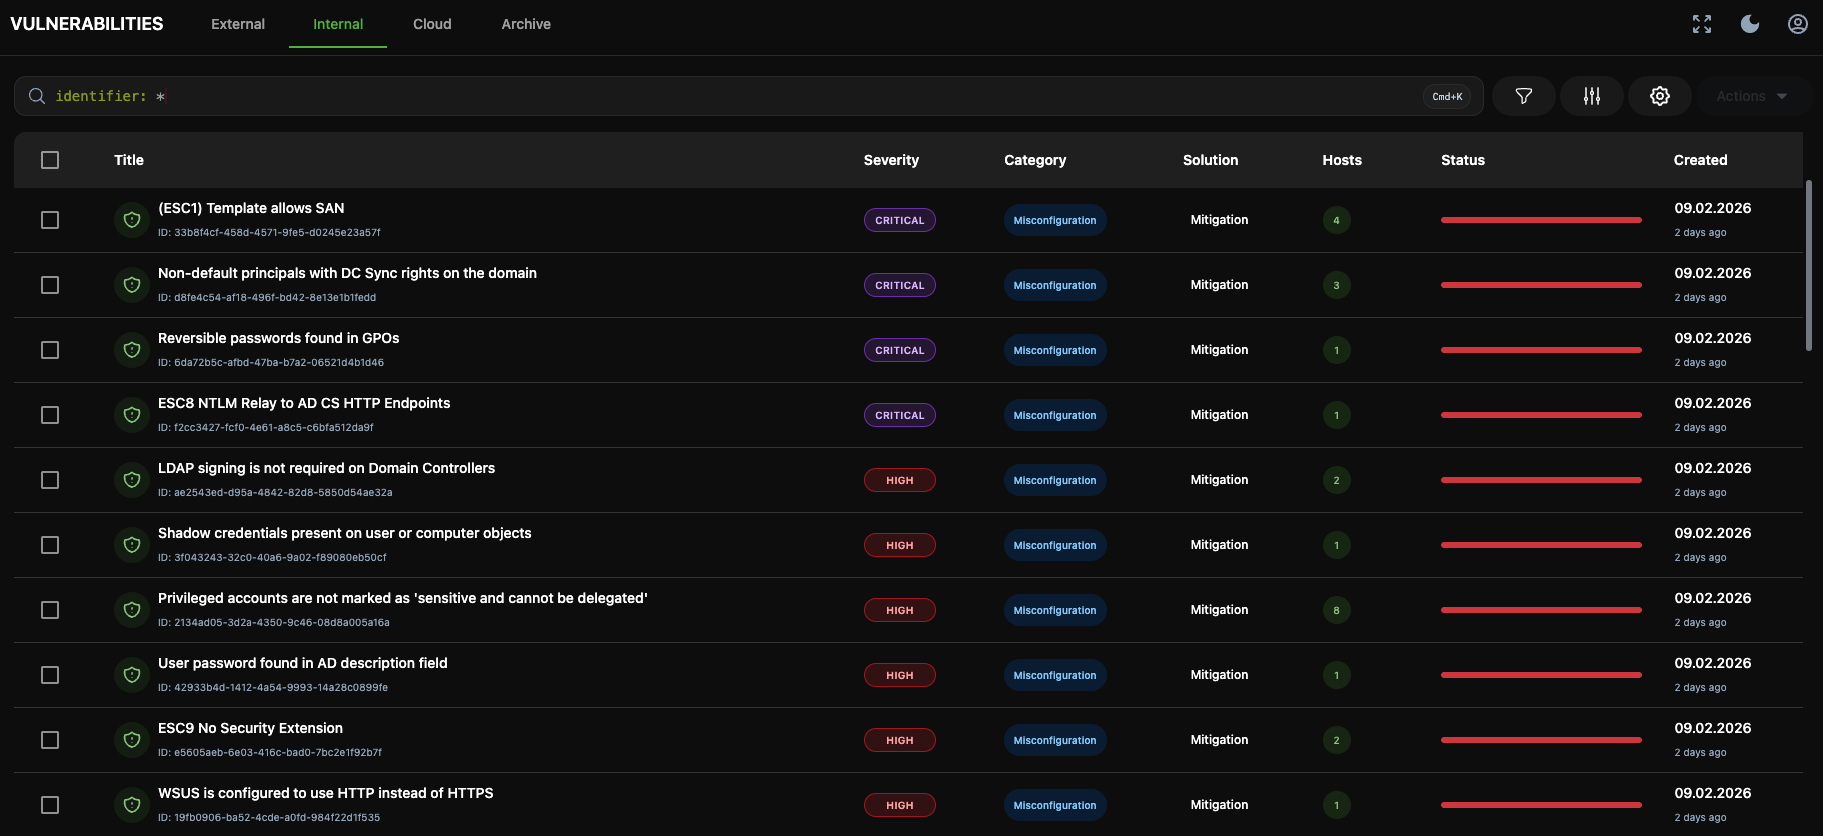
Das Februar-Release von blacklens.io bringt Active Directory Scanning für Sentry, Integrationen für Cloudflare und Hetzner Cloud sowie vier Tool-Anbindungen.
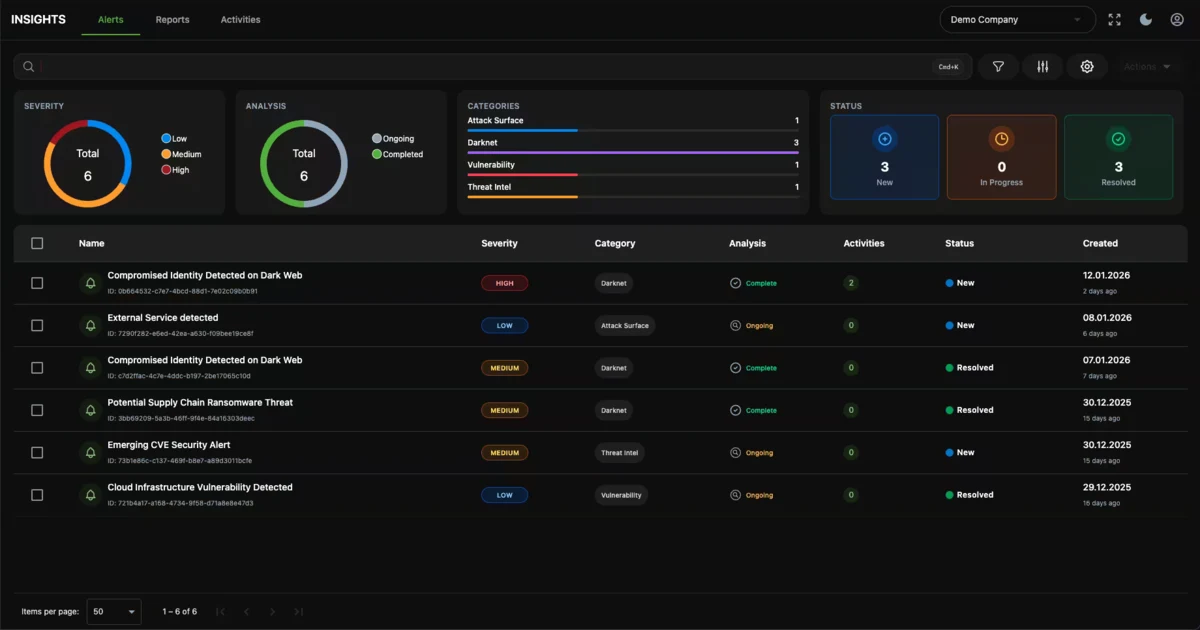
Die neue Alert Engine von blacklens.io priorisiert Alerts über ihren gesamten Lebenszyklus und macht sie teamfähig. Dazu kommt ein überarbeitetes Dashboard.
Darknet-Monitoring zeigt, welche gestohlenen Zugangsdaten und Identitäten Ihres Unternehmens auf Schwarzmärkten gehandelt werden, bevor Angreifer sie nutzen.
Der Cisco-Zero-Day CVE-2025-20393 in AsyncOS macht E-Mail-Security-Appliances zur Einfallstür: Angreifer führen ohne Anmeldung Code mit Root-Rechten aus.
Operation Endgame hat im November 2025 über 1.025 Server von Rhadamanthys, VenomRAT und Elysium abgeschaltet. Warum gestohlene Zugangsdaten trotzdem kursieren.
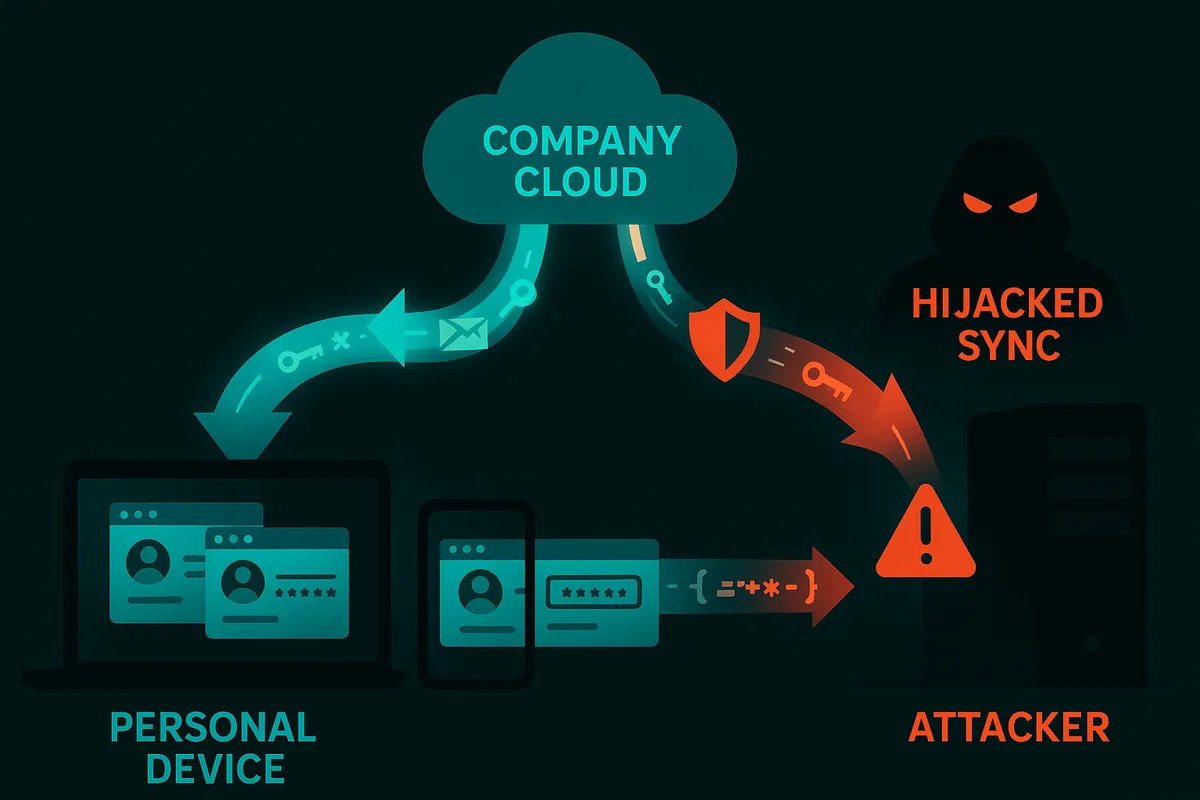
Browser-Synchronisation trägt Firmenpasswörter, Cookies und Sessions auf private Geräte, wo Infostealer sie abgreifen. So schließen Unternehmen diese Lücke.
Pentest oder Bug Bounty? Warum strukturierte Penetrationstests Planbarkeit, belastbare Nachweise und Compliance liefern, die Bug-Bounty-Programme nicht bieten.
Der größte Angriff auf die npm-Lieferkette traf chalk, debug und weitere Pakete mit über 2 Milliarden Downloads pro Woche. So prüfen Sie, ob Sie betroffen sind.
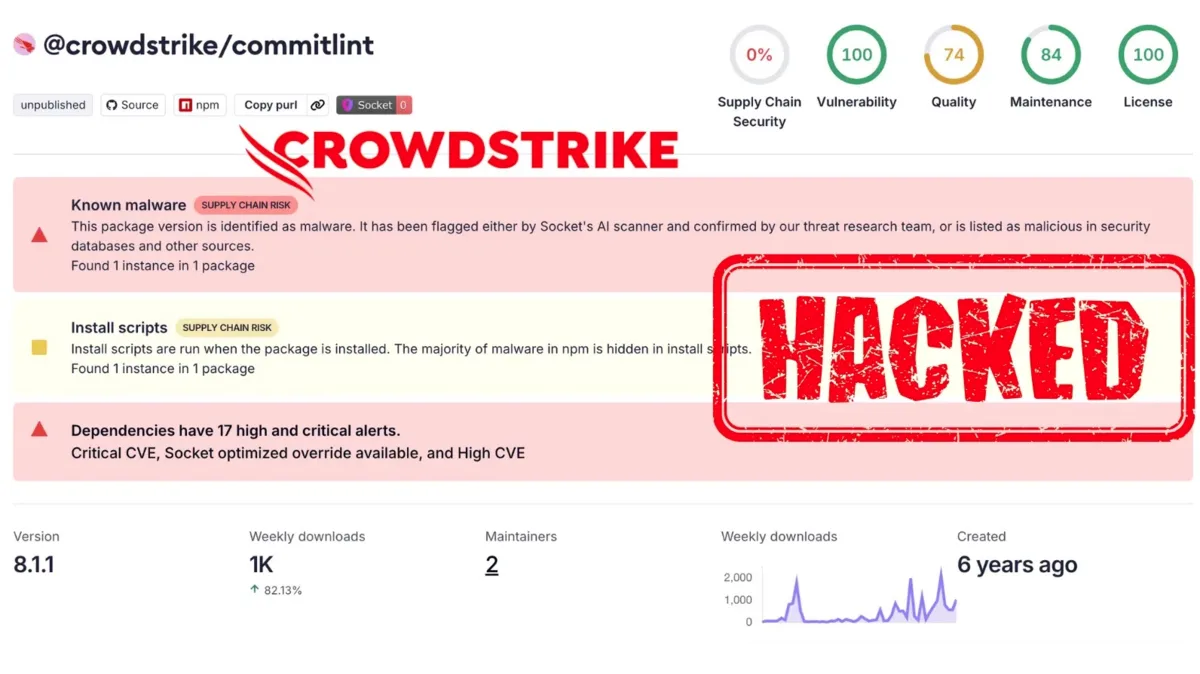
Kompromittierte CrowdStrike-npm-Pakete verbreiten ein bösartiges bundle.js, das Secrets stiehlt und sich per GitHub Actions dauerhaft in Repositorys festsetzt.
Cyberversicherung als Checkliste: welche Sicherheitsanforderungen Versicherer vor dem Abschluss prüfen und welche Fragen Sie Ihrer Versicherung stellen sollten.
Einheitliches Cloud-Schwachstellen-Scanning prüft AWS, Azure, Google Cloud und Entra ID zentral und liefert die Nachweise, die NIS2 verlangt.
Cloud-Infrastruktur schützen: wie Sie Azure, AWS und Google Cloud an blacklens.io anbinden, Fehlkonfigurationen erkennen und neue Ressourcen automatisch prüfen.
Internes Schwachstellen-Scanning muss neben Servern auch Switches, Drucker und IoT-Geräte erfassen, denn gerade diese Geräte sind oft übersehene Einfallstore.
Consent Phishing erschleicht per OAuth-Zustimmung Zugriff auf Postfächer und Daten, ohne nach Passwörtern zu fragen, und umgeht so Passwortwechsel und 2FA.
Die Blacklens Query Language (BQL) filtert jede Tabellenansicht in blacklens.io per Abfrage, mit Autocomplete beim Tippen und einem Query Builder ohne Syntax.
Ransom Threats in der Lieferkette: blacklens.io überwacht die Domains Ihrer Lieferanten und Dienstleister auf Ransomware-Bedrohungen und warnt Sie frühzeitig.
Pentesting as a Service (PTaaS) macht Penetrationstests zum laufenden Service. Welche Vorteile das gegenüber klassischen, projektbasierten Pentests bringt.
Das Darknet Monitoring von blacklens.io erkennt gestohlene Session-Cookies, bewertet sie per KI und ordnet Leaks automatisch Mitarbeitenden oder Kunden zu.
Der kostenlose Exposure-Check zeigt in Sekunden, welche Systeme und Darknet-Spuren Ihres Unternehmens öffentlich sichtbar sind.