
Blacklens Query Language (BQL): Effiziente Datensuche leicht gemacht
Die Blacklens Query Language (BQL) filtert jede Tabellenansicht in blacklens.io per Abfrage, mit Autocomplete beim Tippen und einem Query Builder ohne Syntax.
- von blacklens.io Team
- Veröffentlicht
- 1 Min. Lesezeit
Die Blacklens Query Language (BQL) erleichtert Ihnen das Durchsuchen Ihrer Angriffsfläche erheblich. Mit BQL durchsuchen und filtern Sie Daten gezielt und verschaffen sich rasch einen umfassenden Überblick. Der Grund: BQL ist in sämtliche Tabellenansichten von blacklens.io integriert.
Abfragen schreiben mit Autocomplete
Wer seine Abfragen gern selbst schreibt, wird von der Autocomplete-Funktion unterstützt. Sie vereinfacht die Abfrageerstellung und macht sie intuitiver und weniger zeitaufwendig: Während Sie tippen, schlägt BQL passende Felder vor.

Eine Abfrage wie svc_name: https and http_status: 200 grenzt die Liste etwa auf HTTPS-Dienste ein, die mit dem Statuscode 200 antworten.
Filter ohne Syntax: der Query Builder
Der Query Builder bietet einen noch einfacheren Weg zur Abfrage. Er eignet sich für alle, die eine geführte Abfrageerstellung bevorzugen, und ermöglicht komplexe Datenfilter, ohne Syntax oder Befehle auswendig lernen zu müssen.
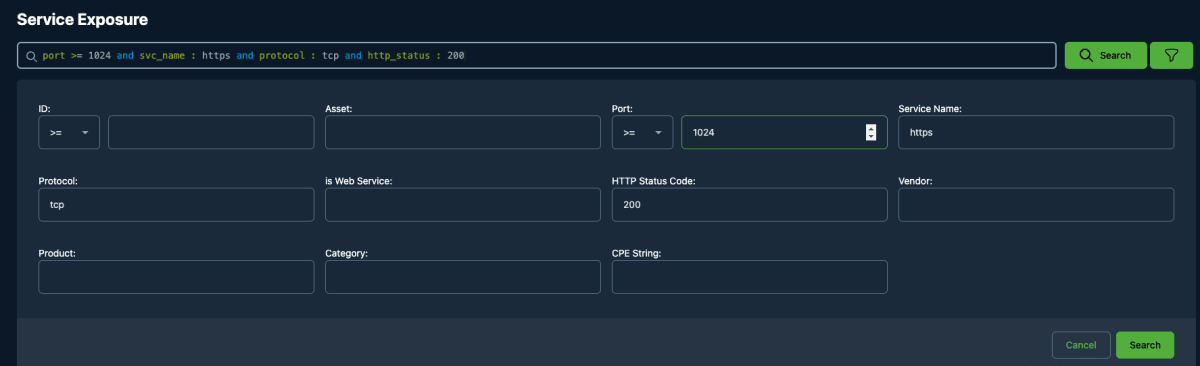
Die Werte aus den Formularfeldern landen als fertige Abfrage in der Suchzeile, zum Beispiel port >= 1024 and svc_name: https and protocol: tcp and http_status: 200.
Was BQL im Arbeitsalltag bringt
Die Blacklens Query Language ist mehr als ein Abfragewerkzeug. Ob per Autocomplete, im Query Builder oder durch die direkte Übergabe von Abfragen über die URL: Mit BQL navigieren und analysieren Sie die Daten Ihrer Angriffsfläche mit einer einheitlichen Abfragesprache – von den exponierten Diensten bis zum Schwachstellenmanagement.
Häufige Fragen
- Die Blacklens Query Language (BQL) ist die Abfragesprache von blacklens.io. Sie ist in sämtliche Tabellenansichten der Plattform integriert und filtert Daten über Feldnamen, Vergleichsoperatoren und Verknüpfungen mit and, etwa port >= 1024 and svc_name: https. So durchsuchen Sie Ihre Angriffsfläche gezielt und verschaffen sich schnell einen Überblick, statt lange Listen von Hand durchzugehen.
Weitere Beiträge

HTTP2Shell: Die Brotli-Lücke reicht weit über Node.js hinaus
HTTP2Shell ist keine neue Lücke, sondern CVE-2026-111497 in jeder Software mit Brotli-Decoder. Wer betroffen ist und warum die Versionsnummer täuscht.
- 5 Min. Lesezeit

Node2Shell: Warum Node patchen allein nicht reicht
Node2Shell nutzt eine Lücke im Brotli-Decoder, den Node.js mitliefert. Der Fix steckt in Node 22.23.4, 24.22.1 und 26.12.1 – und in Brotli selbst.
- 5 Min. Lesezeit

Fortinet Hardening Release: Patchen ohne Advisory
Fortinet liefert am 22. Oktober 2026 kritische Fixes für FortiOS, FortiManager und FortiAnalyzer aus. Die Advisories mit CVE-Nummern folgen am 10. November.
- 5 Min. Lesezeit
Sehen Sie Ihre Angriffsfläche in 24 Stunden.
Wir richten Ihren Workspace ein und besprechen die ersten Funde mit Ihnen.
- 14 Tage kostenlos, voller Funktionsumfang
- Keine Kreditkarte nötig
- Erste Funde besprechen wir gemeinsam