
Transparenz und Sicherheit: Schutz Ihrer Cloud-Infrastruktur
Cloud-Infrastruktur schützen: wie Sie Azure, AWS und Google Cloud an blacklens.io anbinden, Fehlkonfigurationen erkennen und neue Ressourcen automatisch prüfen.
- von blacklens.io Team
- Veröffentlicht
- Aktualisiert
- 2 Min. Lesezeit
Mit der wachsenden Verbreitung von Cloud-Technologien steigt auch das Risiko von Cyberangriffen auf Cloud-Infrastrukturen. Um diesem Trend entgegenzuwirken, haben wir bei blacklens.io eine Lösung entwickelt, die unseren Kunden tiefere Einblicke und mehr Transparenz in ihre bestehenden und neuen Cloud-Umgebungen bietet. Mit dem Cloud-Scanning von blacklens.io prüfen Sie den Sicherheitsstatus Ihrer Cloud-Anbieter – von AWS über Google Cloud bis zu Microsoft Entra und Azure – schnell und einfach und adressieren Sicherheitsprobleme gezielt.
Schritt für Schritt: Einrichtung und erste Schritte
Das Einrichten eines Cloud-Providers ist einfach. Wählen Sie bei den Integrationsoptionen zwischen Azure, AWS oder Google Cloud Platform (GCP). Nach der Einrichtung entscheiden Sie, ob Ihre Assets wie IP-Adressen, Load Balancer und WebApps automatisch aufgenommen werden und ob Sie zusätzlich bestehende Ressourcen wie IAM und andere providerspezifische Assets auditieren möchten.
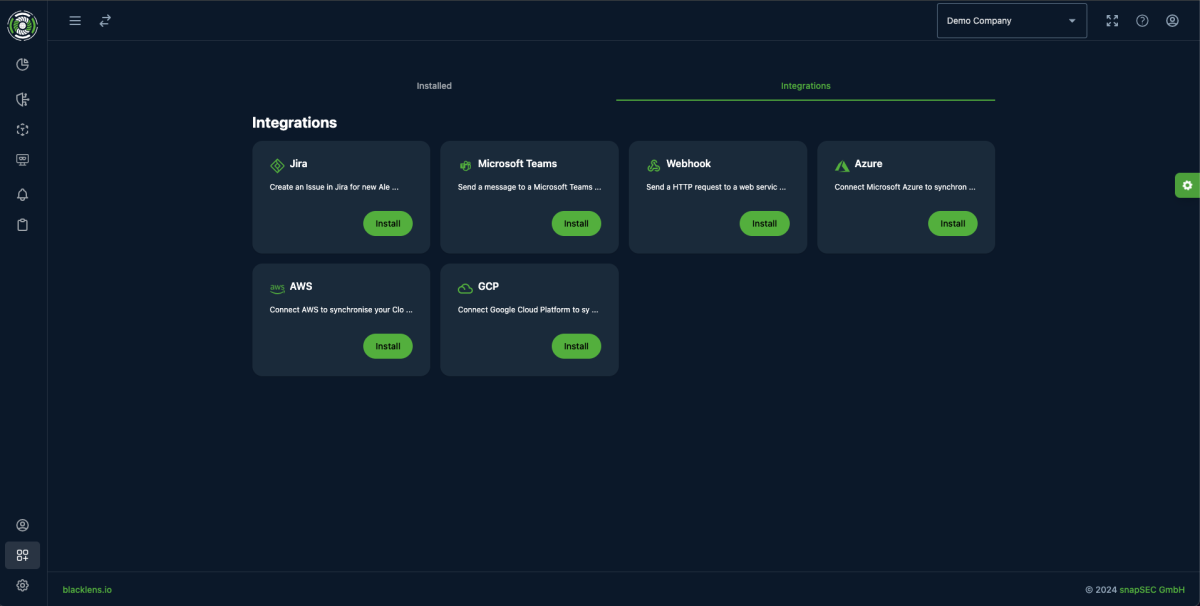
Praxisbeispiel: Cloud-Auditing eines Azure-Tenants
In einem Praxisbeispiel haben wir das Cloud-Auditing für einen Microsoft-Azure-Tenant aktiviert. Unter den ersten Ergebnissen war eine Schwachstelle in unserer Conditional Access Policy, die es einem Angreifer potenziell ermöglicht hätte, die Policy zu umgehen und sich mit nur einem Faktor zu authentifizieren. Die Schwachstelle wurde kurzfristig erneut geprüft und nach der Behebung automatisch als gelöst markiert.
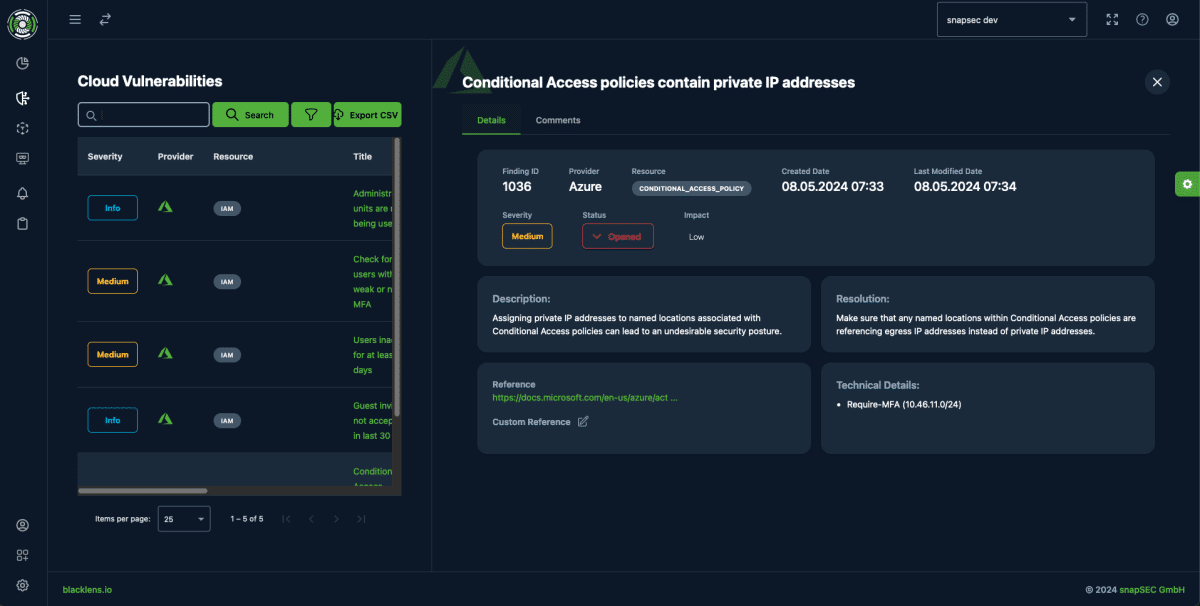
Weil blacklens.io Ihre Cloud-Umgebungen kontinuierlich nach neuen Bedrohungen und Schwachstellen scannt, sind Security-Scans schnell eingerichtet. Sie verbessern die Sicherheit und unterstützen zugleich Compliance-Prüfungen.
Asset-Synchronisierung: automatisierte Überwachung Ihrer Cloud-Ressourcen
Mit der Asset-Synchronisierung von blacklens.io werden Ihre in der Cloud betriebenen Ressourcen automatisch in den Scanprozess integriert. Der Abgleich läuft standardmäßig alle 168 Stunden und lässt sich über Run scan now jederzeit sofort anstoßen. So werden neu erstellte Assets wie virtuelle Maschinen, Load Balancer und WebApps automatisch erfasst, gescannt und überwacht.
Cloud-Sicherheit als fortlaufende Aufgabe
Sicherheit in der Cloud bleibt eine fortlaufende Aufgabe, die einen proaktiven und dynamischen Ansatz erfordert. Das Cloud-Scanning von blacklens.io liefert schnelle und tiefgehende Einblicke in die Sicherheitslage Ihrer Cloud-Infrastruktur und unterstützt die Verwaltung und Behebung potenzieller Risiken. Die Plattform hilft Ihnen, den Überblick zu behalten und die Compliance zu vereinfachen, während sie Ihre Cloud-Ressourcen kontinuierlich auf neue Bedrohungen überwacht. Wie das Cloud-Scanning bei NIS2-Nachweisen hilft, beschreibt der Beitrag zum einheitlichen Cloud-Schwachstellen-Scanning.
Häufige Fragen
- blacklens.io prüft den Sicherheitsstatus von Cloud-Umgebungen bei Microsoft Azure, AWS und Google Cloud Platform sowie von Microsoft Entra. Die Anbindung erfolgt über die Integrationsoptionen der Plattform. Nach der Einrichtung entscheiden Sie, ob Assets wie IP-Adressen, Load Balancer und WebApps automatisch aufgenommen werden und ob bestehende Ressourcen wie IAM und andere providerspezifische Assets zusätzlich auditiert werden.
Weitere Beiträge

HTTP2Shell: Die Brotli-Lücke reicht weit über Node.js hinaus
HTTP2Shell ist keine neue Lücke, sondern CVE-2026-111497 in jeder Software mit Brotli-Decoder. Wer betroffen ist und warum die Versionsnummer täuscht.
- 5 Min. Lesezeit

Node2Shell: Warum Node patchen allein nicht reicht
Node2Shell nutzt eine Lücke im Brotli-Decoder, den Node.js mitliefert. Der Fix steckt in Node 22.23.4, 24.22.1 und 26.12.1 – und in Brotli selbst.
- 5 Min. Lesezeit

Fortinet Hardening Release: Patchen ohne Advisory
Fortinet liefert am 22. Oktober 2026 kritische Fixes für FortiOS, FortiManager und FortiAnalyzer aus. Die Advisories mit CVE-Nummern folgen am 10. November.
- 5 Min. Lesezeit
Sehen Sie Ihre Angriffsfläche in 24 Stunden.
Wir richten Ihren Workspace ein und besprechen die ersten Funde mit Ihnen.
- 14 Tage kostenlos, voller Funktionsumfang
- Keine Kreditkarte nötig
- Erste Funde besprechen wir gemeinsam