
Browser-Sync: synchronisiert, kompromittiert, verloren
Browser-Synchronisation trägt Firmenpasswörter, Cookies und Sessions auf private Geräte, wo Infostealer sie abgreifen. So schließen Unternehmen diese Lücke.
- von blacklens.io Team
- Veröffentlicht
- Aktualisiert
- 3 Min. Lesezeit
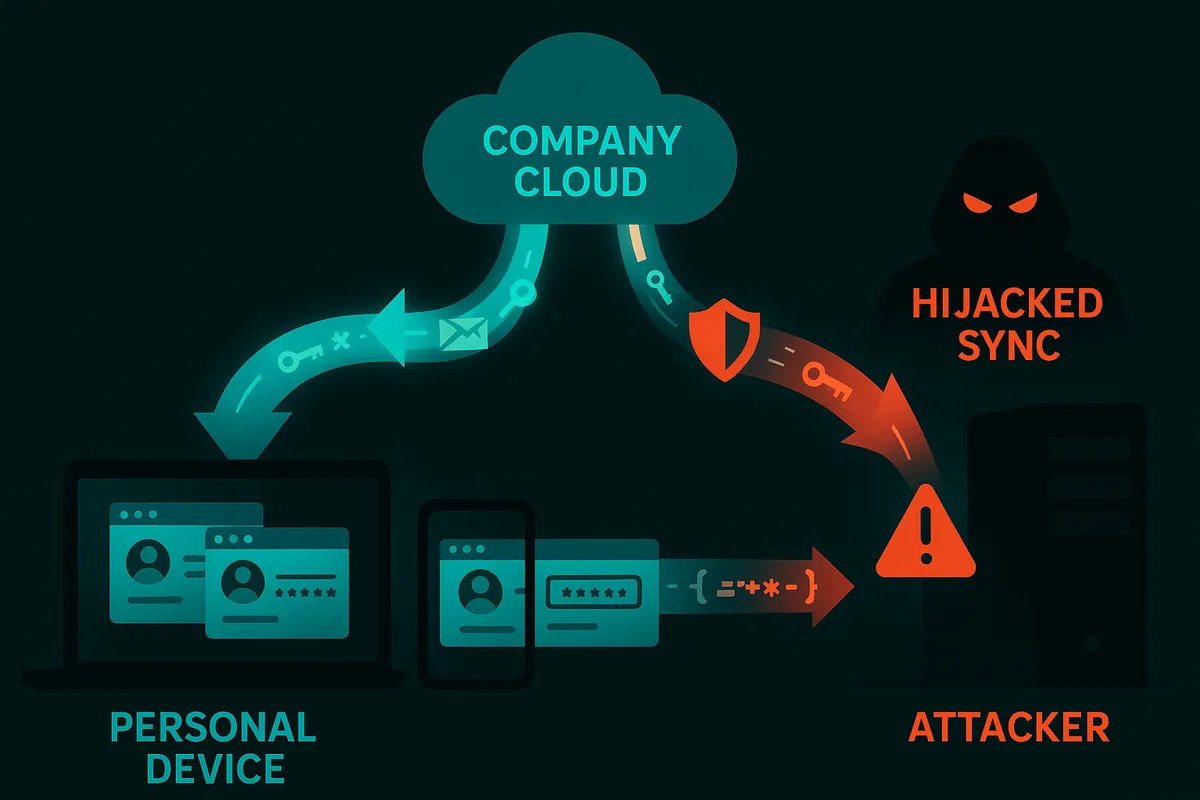
Als Komfortfunktion gedacht, kann sie zum Sicherheitsalbtraum werden: die Browser-Synchronisation über Geräte hinweg. Über Auto-Login, gespeicherte Passwörter und Bookmarks wandern sensible Unternehmensdaten – oft völlig unbemerkt – auf private Geräte und von dort direkt in die Hände von Angreifern.
Browser-Sync: Datenexfiltration als Feature
Private Endgeräte sind selten so gut geschützt wie Unternehmenssysteme: kein EDR, keine zentralen Updates, keine forensische Überwachung. Genau hier setzen Infostealer an – Malware, die still und leise Browser-Daten absaugt: Passwörter, Cookies, Autofill-Informationen sowie gespeicherte Sessions.
Das Gefährliche: Browser-Sync überträgt diese Daten automatisch über Konten wie Google, Microsoft oder Firefox Sync – auch auf private Geräte.
Sobald ein Mitarbeiter Chrome zu Hause mit demselben Konto nutzt wie am Firmenrechner, landen gespeicherte Logins und Cookies im privaten Browser-Profil. Ein einziger kompromittierter Heim-PC reicht teils aus, um Angreifern Zugang zum Unternehmen zu verschaffen.
Wie Angreifer Browser-Daten abgreifen – trotz Sicherheitsmechanismen
Browser speichern Anmeldeinformationen verschlüsselt – allerdings lokal auf dem System, meist mit dem Benutzerkontext als Schlüssel. Angreifer wissen längst, wie sie das umgehen:
- Infostealer wie RedLine, Raccoon oder LummaC2 nutzen systemeigene APIs, um die Passwortspeicher der Browser direkt auszulesen.
- Über Chromes Debug-Flag (
--remote-debugging-port) oder manipulierte Erweiterungen lässt sich der Browser teils in einen Debug-Modus versetzen, der interne Speicher und Prozesse offenlegt – auch Passwörter und Sessions.
Gespeicherte Cookies und Tokens ermöglichen Session-Hijacking – ganz ohne Passwort oder MFA. Eine erneute Authentifizierung ist leider eher die Ausnahme als die Regel.
Über die Sync-Funktion werden die Daten dann laufend und unbemerkt in die Cloud und auf alle verbundenen Geräte gespiegelt, wovon der Angreifer profitiert.
Das Ergebnis: Ein einziger kompromittierter privater Rechner reicht aus, um Logins von Mitarbeitenden, interne Portale oder Konten bei Lieferanten und vertrauenswürdigen Kunden zu gefährden – völlig unbemerkt und ohne direkten Angriff auf das Unternehmensnetz.
Ein reales Beispiel: Admin-Zugänge im Darknet
Bei einem Kunden wurden im Darknet Logins eines IT-Dienstleisters gefunden, darunter Administratorzugänge.
Die Ursache: Ein ehemaliger Mitarbeiter hatte Unternehmenszugänge im privaten Chrome gespeichert. Auf seinem privaten Gerät lief unbemerkt ein Infostealer, der die Browser-Daten abgriff. Über Chrome Sync gelangten diese Daten aus der geschützten Firmenumgebung hinaus – ein Risiko für die gesamte Lieferkette.
Was Unternehmen tun müssen
Browser-Sync ist eine Komfortfunktion, aber auch stille Datenexfiltration im Tarnmodus. Unternehmen müssen diese Tür schließen, bevor Angreifer sie nutzen:
- Sync blockieren: über GPO, Intune oder vergleichbare Policies.
- Passwortspeicherung im Browser deaktivieren: kein Passwortspeicher in Chrome, Edge oder Firefox für Unternehmenszugänge.
- Enterprise-Passwortmanager erzwingen: mit MFA, Rollenmodellen und Audit-Trails.
- Monitoring und Awareness: Mitarbeitende aufklären, Risiken sichtbar machen.
- CIS Benchmarks umsetzen: für Chrome, Edge und Firefox, inklusive Passwortspeicherung, Sync und Extension-Management.
Proaktive Verteidigung mit Darknet Monitoring
Mit dem Darknet Monitoring von blacklens.io erkennen Sie geleakte Passwörter, Session-Cookies und persönliche Daten aus Infostealer-Logs und Combolists sowie kompromittierte Geräte mit IP-Adresse, Hostname, Betriebssystem, installierten Virenschutzprogrammen und Infektionsdatum. Jeder Fund wird automatisch Mitarbeitenden oder Kunden zugeordnet, abgelaufene Session-Cookies archiviert die Plattform selbstständig. Auf Wunsch bewertet die KI-Funktion gestohlene Cookies anhand ihres Namens auf ihr Risiko für Session-Hijacking.
Über die REST-API lassen sich eigene Abläufe anbinden. Alerts erreichen das zuständige Team zudem per E-Mail, Push oder über Integrationen wie Jira, ServiceNow, Microsoft Teams oder Slack.
Integrierte Scanner für Azure und Microsoft 365 zeigen fehlende MFA-Absicherungen und Fehlkonfigurationen auf, für gezielte und proaktive Sicherheitsverbesserungen.
So wird ein Leak zur Frühwarnung, nicht zum Desaster.
Fazit
Browser-Sync ist praktisch, aber brandgefährlich. Wer berufliche und private Geräte verbindet, riskiert unsichtbaren Datenabfluss. Nur durch konsequente Richtlinien, technische Härtung und proaktives Monitoring lässt sich verhindern, dass Komfort zur Kompromittierung führt.
Sicherheit ist kein Gegensatz zu Komfort – sie ist dessen Voraussetzung.
Häufige Fragen
- Browser-Synchronisation überträgt gespeicherte Passwörter, Cookies, Autofill-Daten und Sessions automatisch über Konten wie Google, Microsoft oder Firefox Sync auf alle verbundenen Geräte, auch auf private. Private Rechner haben meist kein EDR, keine zentralen Updates und keine forensische Überwachung. Läuft dort ein Infostealer, gelangen Unternehmenszugänge direkt zu Angreifern, ohne dass das Firmennetz selbst angegriffen wird.
Weitere Beiträge

HTTP2Shell: Die Brotli-Lücke reicht weit über Node.js hinaus
HTTP2Shell ist keine neue Lücke, sondern CVE-2026-111497 in jeder Software mit Brotli-Decoder. Wer betroffen ist und warum die Versionsnummer täuscht.
- 5 Min. Lesezeit

Node2Shell: Warum Node patchen allein nicht reicht
Node2Shell nutzt eine Lücke im Brotli-Decoder, den Node.js mitliefert. Der Fix steckt in Node 22.23.4, 24.22.1 und 26.12.1 – und in Brotli selbst.
- 5 Min. Lesezeit

Fortinet Hardening Release: Patchen ohne Advisory
Fortinet liefert am 22. Oktober 2026 kritische Fixes für FortiOS, FortiManager und FortiAnalyzer aus. Die Advisories mit CVE-Nummern folgen am 10. November.
- 5 Min. Lesezeit
Sehen Sie Ihre Angriffsfläche in 24 Stunden.
Wir richten Ihren Workspace ein und besprechen die ersten Funde mit Ihnen.
- 14 Tage kostenlos, voller Funktionsumfang
- Keine Kreditkarte nötig
- Erste Funde besprechen wir gemeinsam