
Darknet Monitoring: Cookies, KI-Analyse und Leak-Klassifizierung
Das Darknet Monitoring von blacklens.io erkennt gestohlene Session-Cookies, bewertet sie per KI und ordnet Leaks automatisch Mitarbeitenden oder Kunden zu.
- von blacklens.io Team
- Veröffentlicht
- Aktualisiert
- 2 Min. Lesezeit
Datenleaks, gestohlene Session-Cookies und kompromittierte Zugangsdaten aus dem Darknet sind für Unternehmen wie für Privatpersonen ein ständiges Risiko. Sie können finanzielle Verluste und dauerhafte Reputationsschäden nach sich ziehen.
Mit neuen Funktionen im Darknet Monitoring erweitert blacklens.io die Erkennung um drei Features: die Erkennung gestohlener Cookies, eine KI-gestützte Bewertung dieser Cookies und eine einfache Klassifizierung von Leaks.
Gefahr durch gestohlene Session-Cookies – und wie blacklens.io sie erkennt
Session-Cookies fungieren oft als „Schlüssel“ zu aktiven Nutzer-Sitzungen und werden zum erheblichen Sicherheitsrisiko, wenn sie in die falschen Hände geraten. Angreifer können gestohlene Cookies nutzen, um sich Zugriff auf Accounts zu verschaffen – ohne dass Passwörter erforderlich sind. Die Methode ist effektiv und schwer zu erkennen.
blacklens.io erkennt solche Cookies automatisch. Neben Passwörtern und personenbezogenen Daten (PII) erkennt das System nun auch kompromittierte Cookies, inklusive Session-Cookies. Diese automatische Erkennung ermöglicht es Unternehmen, sofort Maßnahmen zu ergreifen und die betroffenen Sessions zu invalidieren, bevor größere Schäden entstehen.
KI-gestützte Bewertung gestohlener Cookies
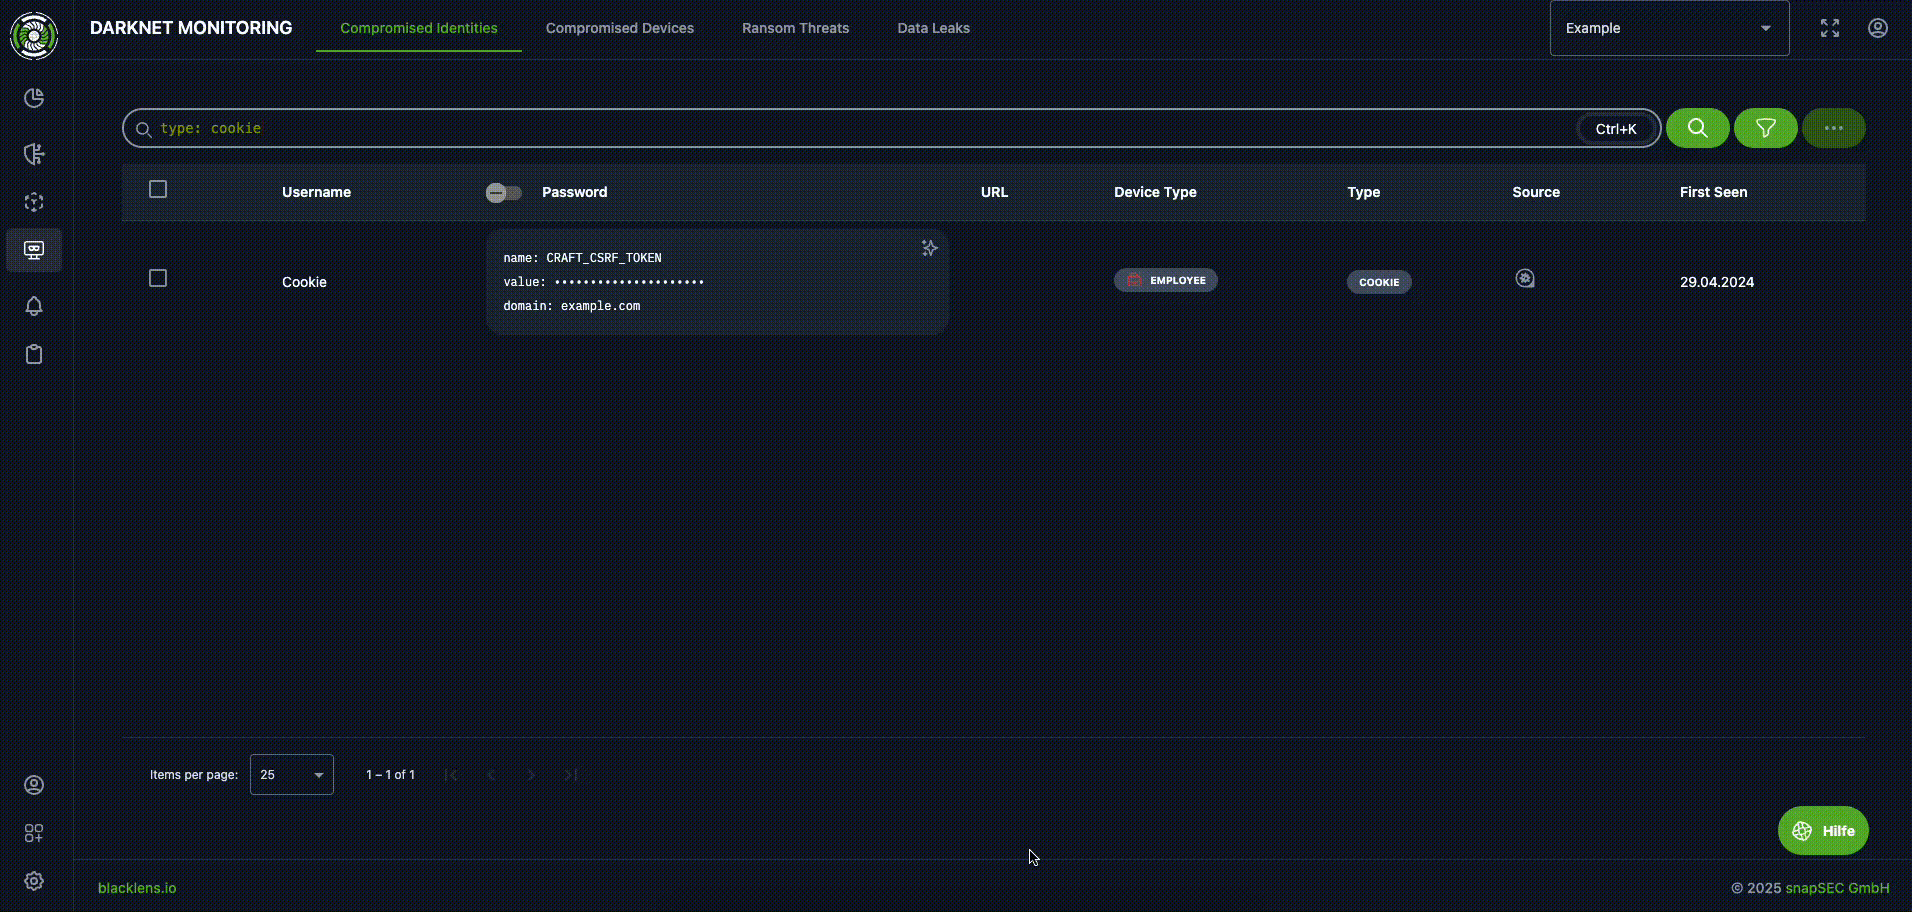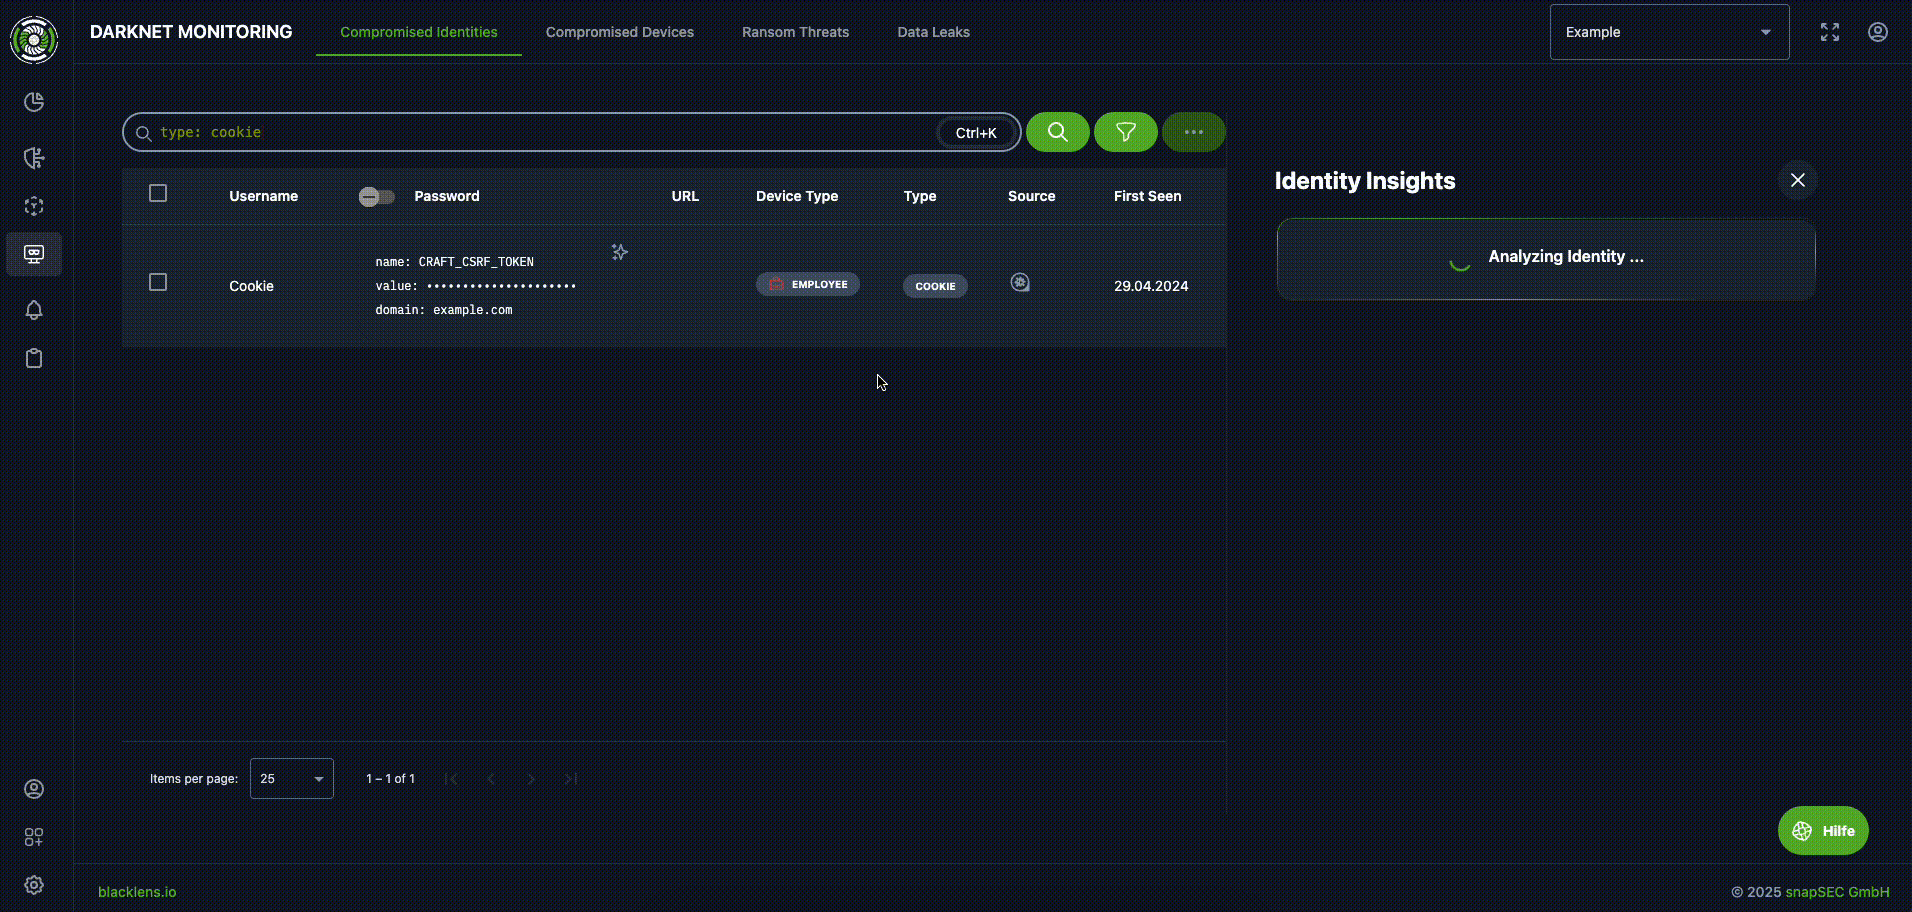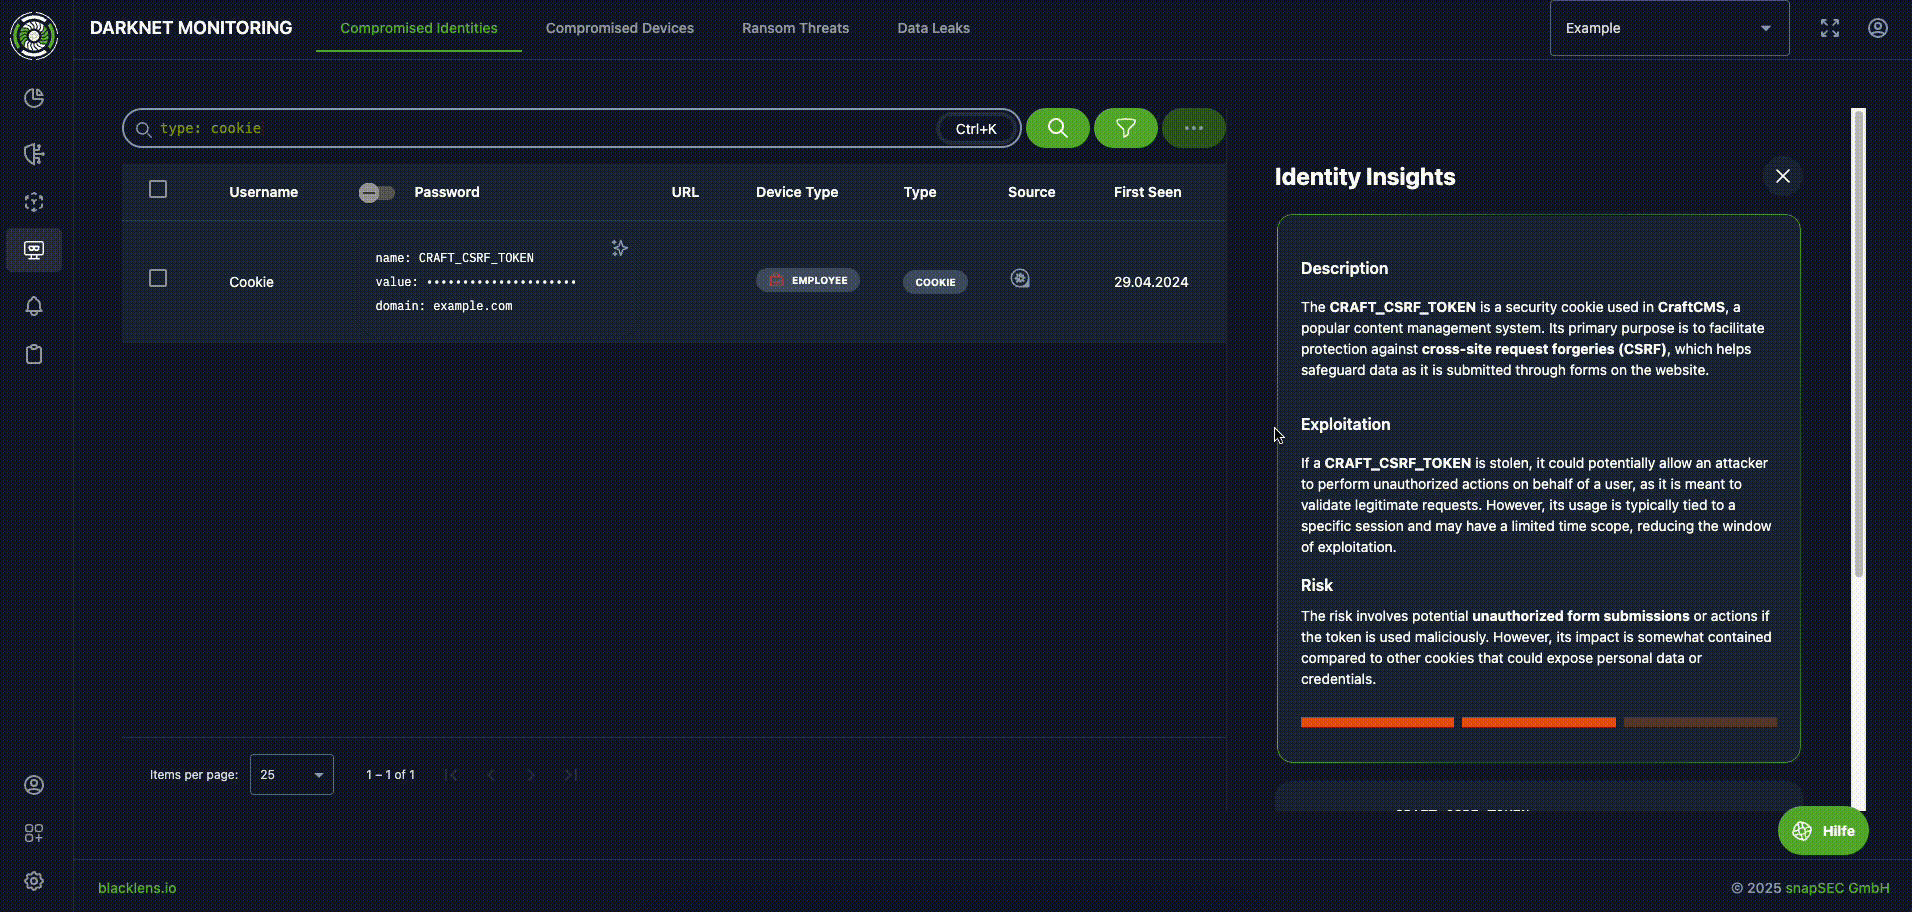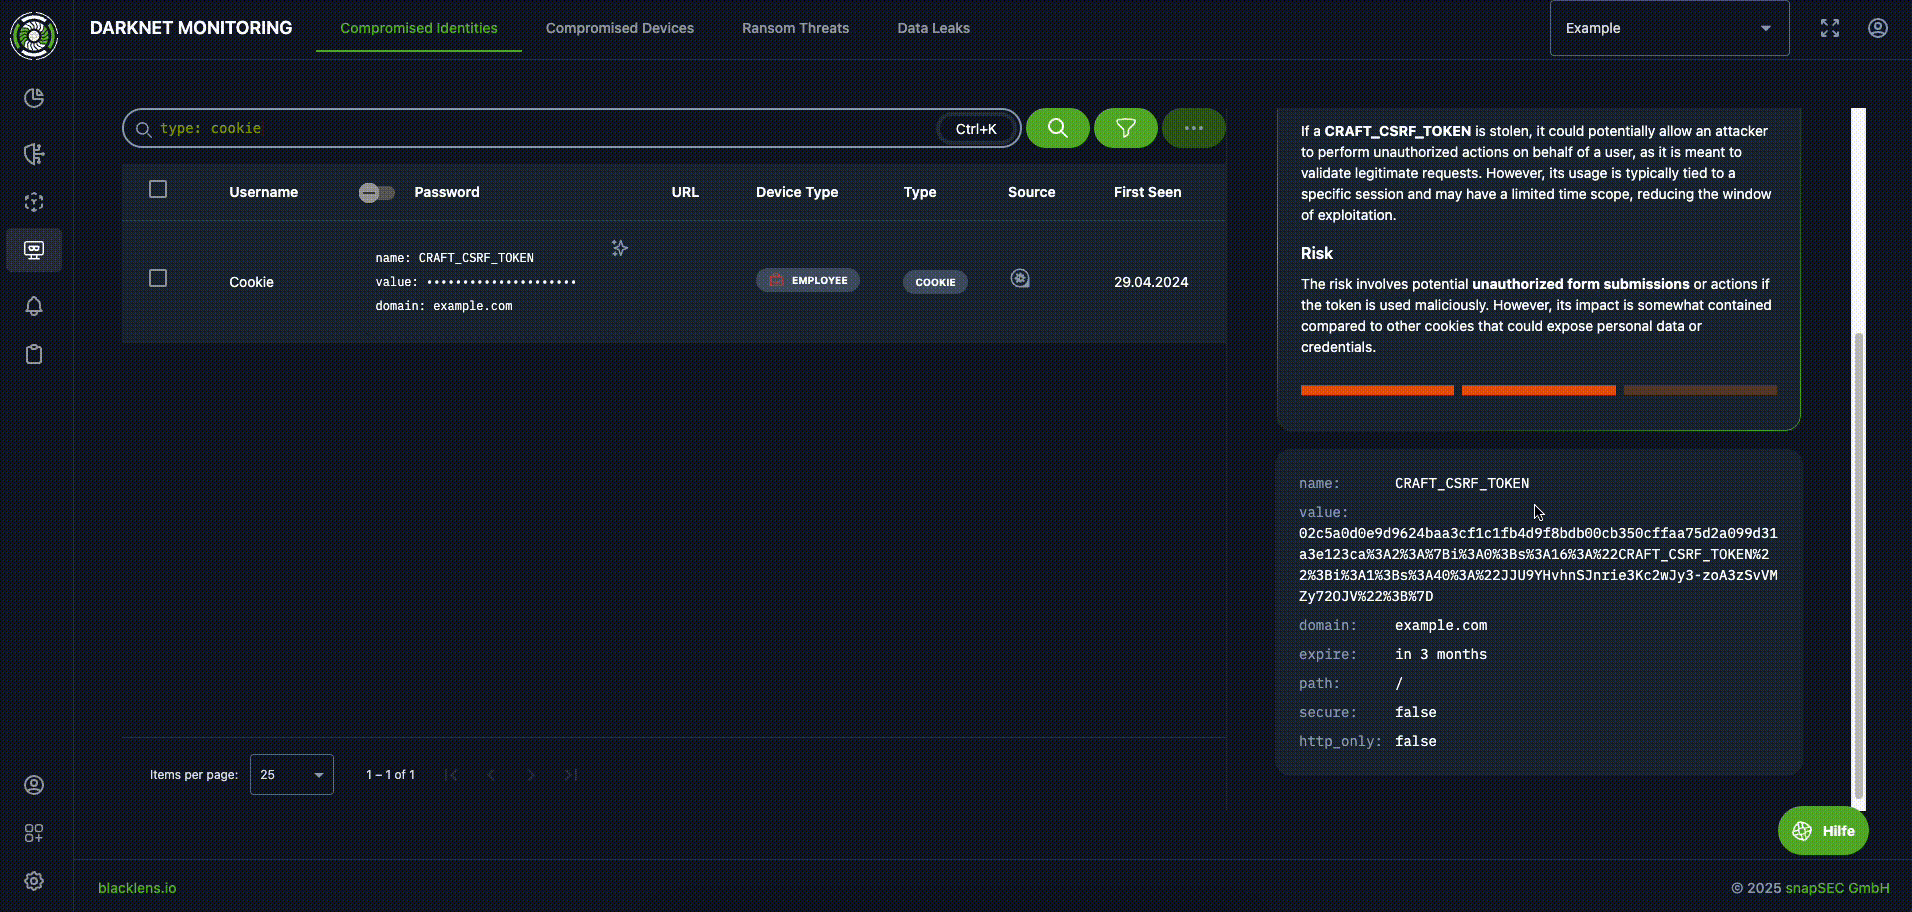
blacklens.io setzt künstliche Intelligenz bei der Analyse gestohlener Cookies ein. Für Unternehmen ist es oft schwierig, das Risiko bestimmter Leaks – insbesondere gestohlener Session-Cookies – schnell und präzise einzuschätzen.
blacklens.io liefert deshalb für kompromittierte Cookies eine KI-gestützte Bewertung. Sie stützt sich nur auf den Namen des Cookies, nicht auf seinen Inhalt, und gleicht diesen mit einer öffentlichen Cookie-Datenbank ab. Die Analysen erklären, worum es sich bei einem Cookie handelt, wie es ausgenutzt werden kann und wie hoch das Risiko ist. Das hilft Sicherheitsverantwortlichen, effizient zu priorisieren, gezielte Maßnahmen zu ergreifen und Zeit zu sparen.
Klassifizierung von Mitarbeitenden- und Endkunden-Leaks
Nicht alle kompromittierten Identitäten sind gleich. Manche betreffen Mitarbeitende, andere Endkunden – und wieder andere lassen sich nicht ohne Weiteres zuordnen.
Im Menüpunkt Compromised Identities (Kompromittierte Identitäten) stellt blacklens.io alle kompromittierten Zugangsdaten übersichtlich dar und klassifiziert sie automatisch nach Mitarbeitenden und Endkunden. Leaks, deren Zugehörigkeit nicht eindeutig ist, ordnen Sie über ein Auswahlmenü zu – als Mitarbeitenden- oder Kundenportal.
Das erleichtert es Unternehmen, gezielte Maßnahmen zu ergreifen und die Daten ihrer Mitarbeitenden ebenso zu schützen wie die ihrer Endkunden.
Fazit
Die Kombination aus automatisierter Cookie-Erkennung, KI-gestützter Risikoanalyse und einfacher Klassifizierung hilft Unternehmen, Bedrohungen aus Datenleaks schnell zu erkennen, zu analysieren und einzudämmen.
Loslegen: Die Funktionen finden Sie in blacklens.io unter Darknet Monitoring → Compromised Identities. Mehr zum Darknet Monitoring von blacklens.io lesen Sie auf der Plattformseite.
Häufige Fragen
- Gestohlene Session-Cookies wirken wie ein Schlüssel zu einer bereits angemeldeten Nutzer-Sitzung. Angreifer verschaffen sich damit Zugriff auf Accounts, ohne ein Passwort zu kennen, und die Methode ist schwer zu erkennen. Taucht ein kompromittiertes Session-Cookie auf, sollten Unternehmen die betroffenen Sessions deshalb sofort invalidieren, bevor größere Schäden entstehen.
Weitere Beiträge

HTTP2Shell: Die Brotli-Lücke reicht weit über Node.js hinaus
HTTP2Shell ist keine neue Lücke, sondern CVE-2026-111497 in jeder Software mit Brotli-Decoder. Wer betroffen ist und warum die Versionsnummer täuscht.
- 5 Min. Lesezeit

Node2Shell: Warum Node patchen allein nicht reicht
Node2Shell nutzt eine Lücke im Brotli-Decoder, den Node.js mitliefert. Der Fix steckt in Node 22.23.4, 24.22.1 und 26.12.1 – und in Brotli selbst.
- 5 Min. Lesezeit

Fortinet Hardening Release: Patchen ohne Advisory
Fortinet liefert am 22. Oktober 2026 kritische Fixes für FortiOS, FortiManager und FortiAnalyzer aus. Die Advisories mit CVE-Nummern folgen am 10. November.
- 5 Min. Lesezeit
Sehen Sie Ihre Angriffsfläche in 24 Stunden.
Wir richten Ihren Workspace ein und besprechen die ersten Funde mit Ihnen.
- 14 Tage kostenlos, voller Funktionsumfang
- Keine Kreditkarte nötig
- Erste Funde besprechen wir gemeinsam